ASPICE 101: كل ما تحتاج معرفته عن Automotive SPICE


ما هو ASPICE؟
إن ASPICE، الذي طُوّر كنموذج مرجعي للعمليات ضمن معيار ISO/IEC 15504، يُعرف أيضًا باسم SPICE – تحسين عمليات البرمجيات وتحديد القدرات. وقد أُنشئ لتقييم الأداء والمساعدة في تقييم عمليات تطوير البرمجيات لموردي OEM في قطاع السيارات. وهو يحدد أفضل الممارسات والعمليات لضمان أعلى جودة في تطوير البرمجيات المدمجة للسيارات. وتستند عملية الاعتماد إلى التدقيق الذي يجريه مقيّمون خارجيون مستقلون معتمدون من ASPICE.
تم تطوير ASPICE ضمن معيار ISO/IEC 15504 – تحسين عمليات البرمجيات وتحديد القدرات، المعروف أيضًا باسم SPICE. وبينما يوفر SPICE الإطار لتقييم عمليات البرمجيات، يطبّق ASPICE هذا الإطار على صناعة السيارات.
تحميل دليلنا إلى ASPICE
احصل على الكتاب الإلكتروني
اكتشف المزيد عن تطور SPICE إلى ASPICE في هذا المقال:من SPICE إلى ASPICE – تطور المعايير وتنفيذها.
مستويات قدرة ASPICE
يمكن تصنيف الموردين الذين يخضعون لشهادة ASPICE عند أحد خمسة مستويات من القدرات:
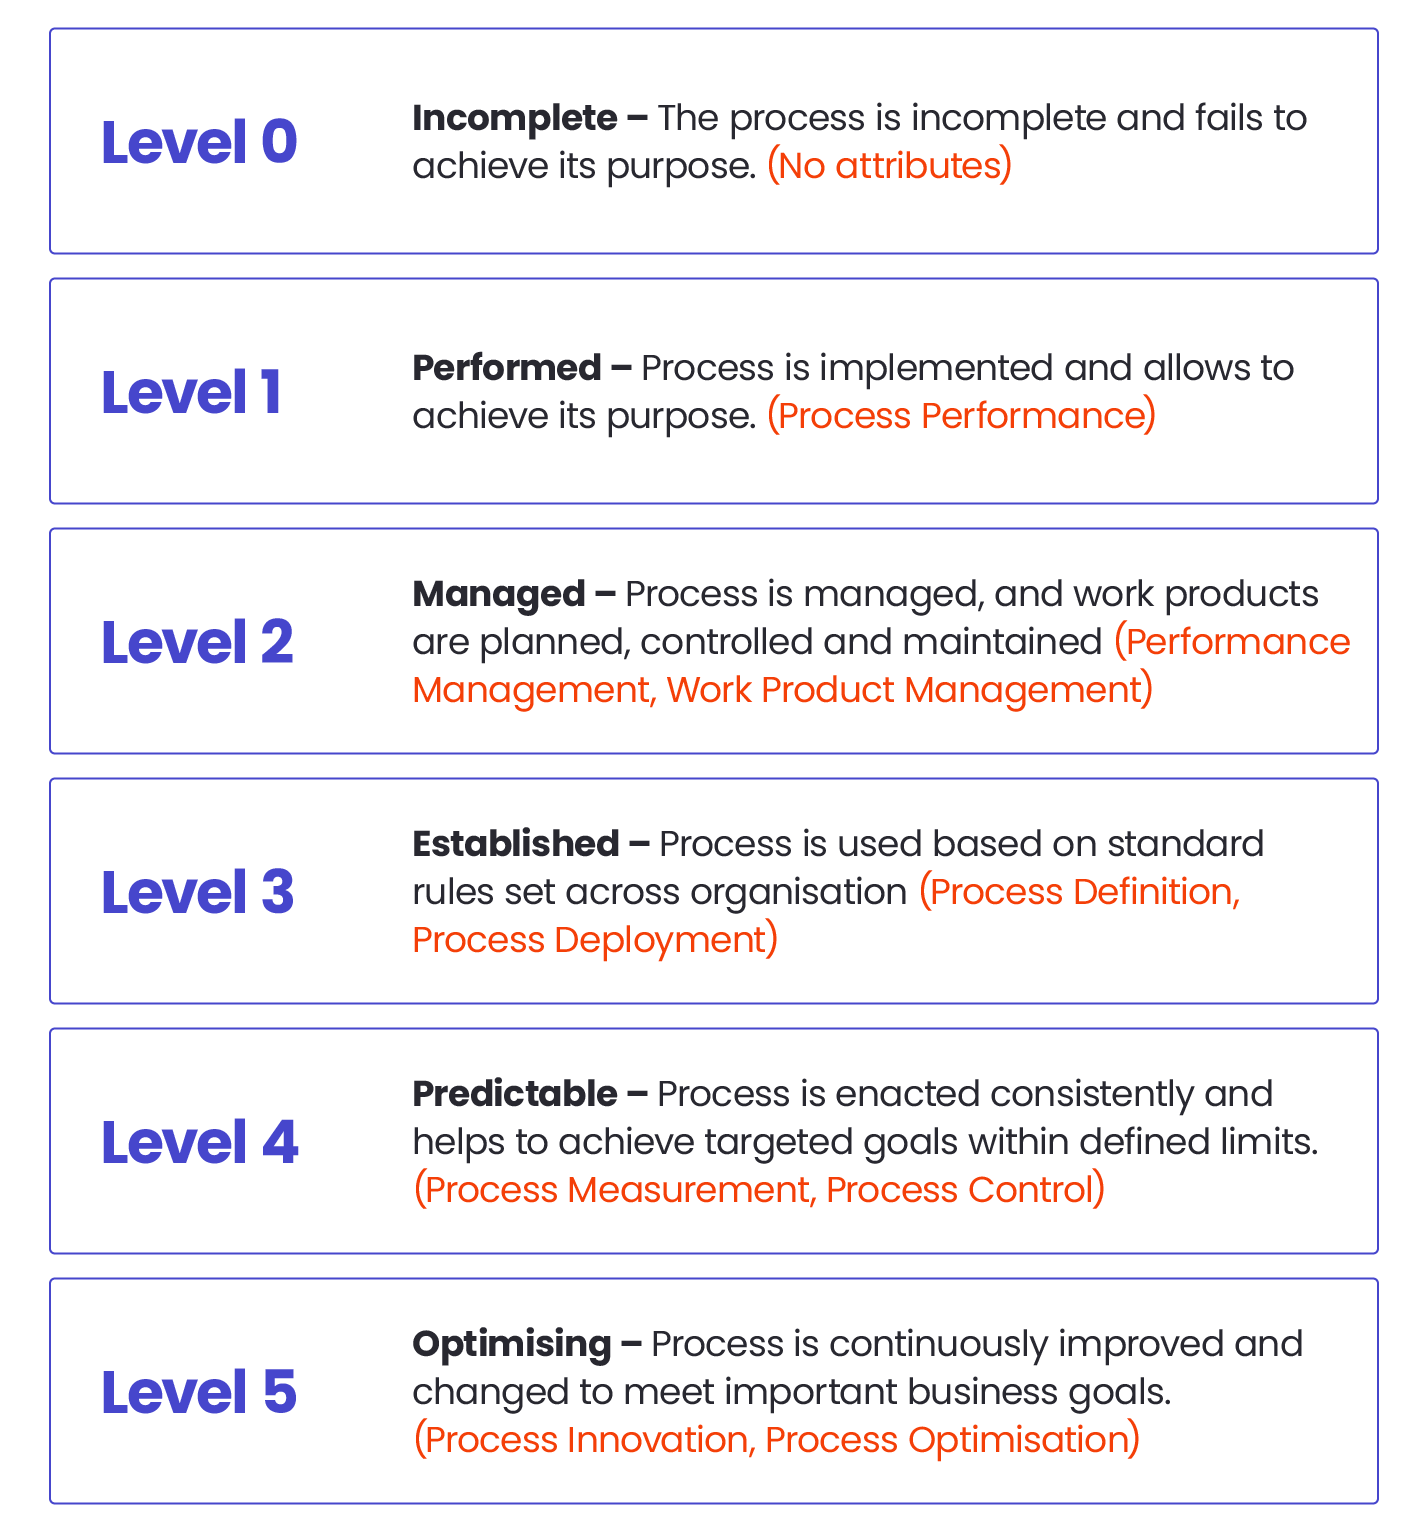
عادةً ما يُنظر إلى المستويين 2 و3 من قبل العملاء كمعايير عالمية للتميز، بينما يُعامل المستويان 4 و5 كطموحات.
دليل ASPICE: نموذج التحقق والتحقق من الصحة
نموذج التحقق والتحقق من الصحة، المعروف أيضًا بنموذج V، هو ما يعتمد عليه Automotive SPICE. يتميز نموذج V بصرامته في متطلبه للتقييم والتطوير المستمرين، بحيث يمكن القضاء على المشكلات المحتملة في المرحلة الأولى. يتكون نموذج V من مرحلتين. تتضمن كل منهما مراحل مختلفة، كما هو موضح في الرسم البياني أدناه:
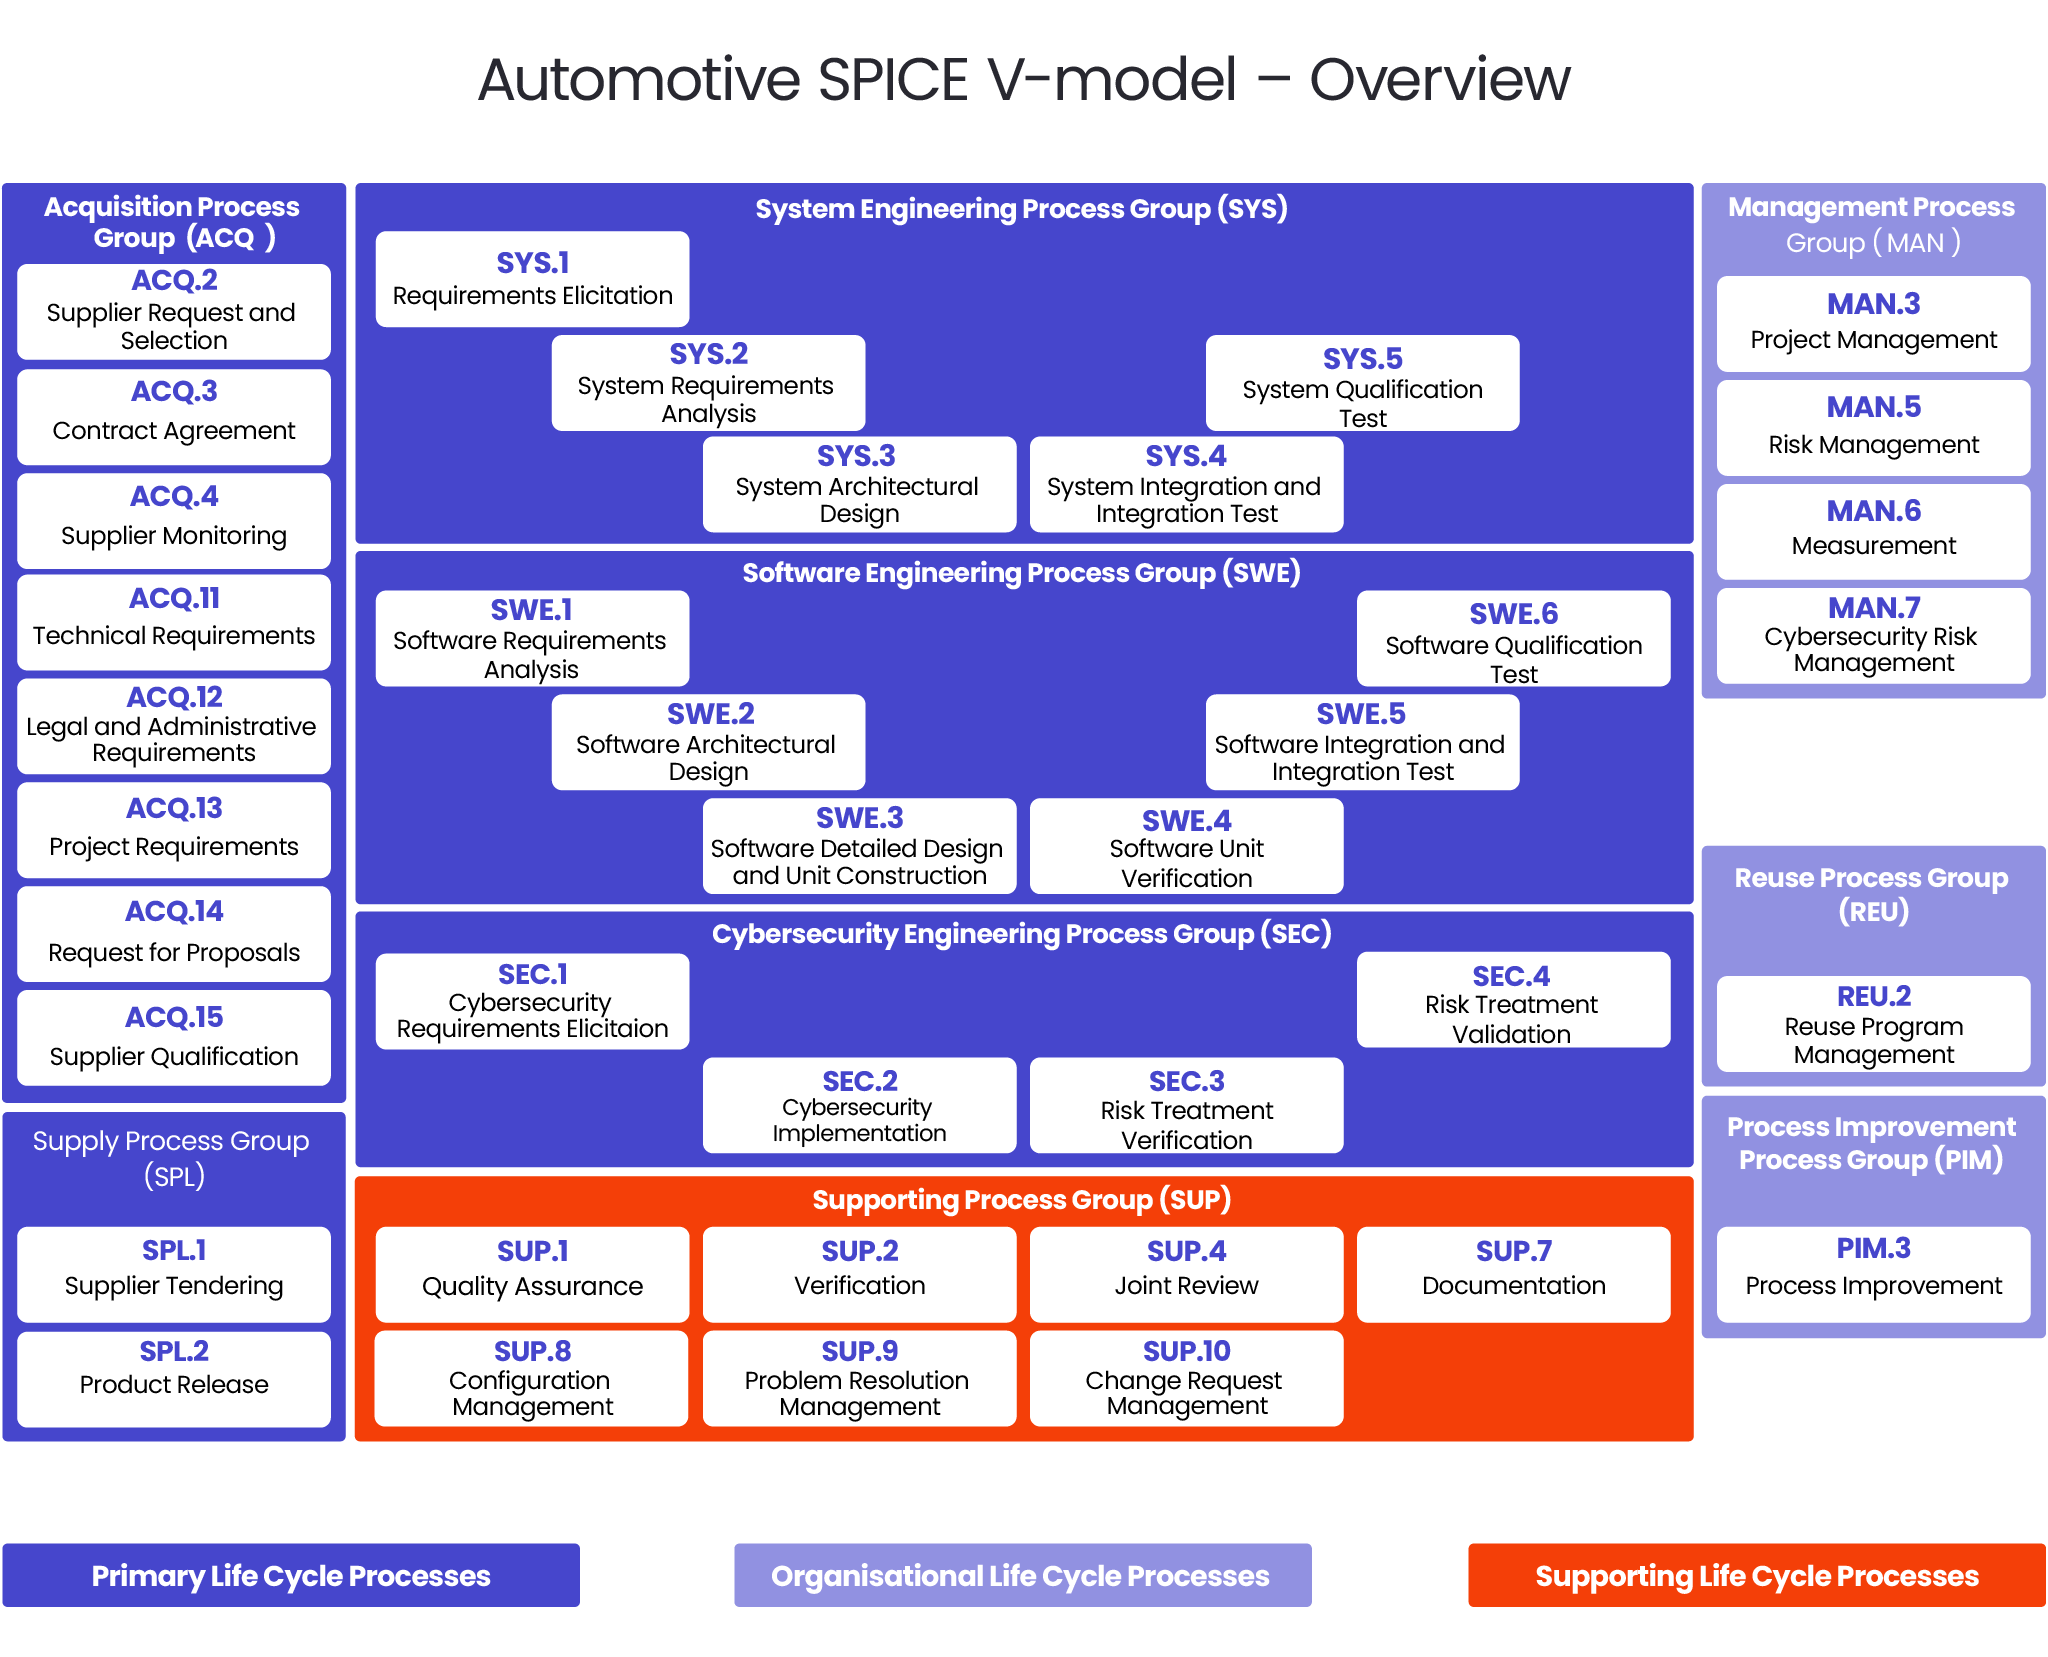
في نموذج V، توجد مرحلة اختبار إلى جانب كل مرحلة من مراحل التطوير. وبعد التطوير، يتم اختبار البرمجيات بترتيب تسلسلي مقابل المتطلبات المحددة في بداية المشروع.
لمزيد من المعلومات، اقرأ:ما هو ASPICE؟
هل يمكن الجمع بين ASPICE والمنهجية الرشيقة؟
يشير النهج الخطي الذي يتضمنه نموذج V إلى ضرورة ربط ASPICE بنموذج تطوير البرمجيات الشلالي. ومع ذلك، فهي ليست الطريقة الوحيدة للحفاظ على دورة التطوير المتسلسلة.
لا يحدد ASPICE كيفية إجراء عملية التطوير. بل يحدد ما ينبغي فعله وما النتائج التي ينبغي تحقيقها. لذلك، من الممكن تطبيق بعض نقاط القوة في المنهجية الرشيقة (agile)، بحيث يمكن تحقيق النتائج المستهدفة في دورات أقصر مع مرونة تطبيق التغييرات أثناء العملية، وهو أمر سيكون صعبًا للغاية في النهج التقليدي المتسلسل (waterfall). وبعبارة أخرى، من خلال الجمع بين ASPICE والمنهجية الرشيقة، يمكن إنتاج المنتجات العاملة بشكل أسرع ودون مخاوف بشأن جودة البرمجيات.
من المهم الإشارة إلى أن النهج الرشيق في عمليات تطوير البرمجيات لا يتعارض مع الامتثال لمعيار ASPICE. ومع ذلك، يمكن بل وينبغي تعديل المنهجية الرشيقة لتتناسب مع احتياجات ومتطلبات صناعة السيارات. وربما يكون النهج الأكثر شهرة للجمع بين الرشاقة ومعيار ASPICE هو Agile SPICE ™. وقد أُعد من قبل مجموعة عمل Intacs كإضافة لمعيار Automotive SPICE. ويهدف إلى المساعدة في تطبيق أفضل الممارسات الرشيقة وتحقيق توقعات ASPICE في الوقت نفسه.
لا يفضّل Agile SPICE ™ ممارسة رشيقة محدّدة، مثل سكرم أو كانبان. وهدفه هو الجمع بين عمليات ونتائج نموذج تقييم العمليات (PAM) الحالية والحفاظ على سمات العمليات أو الممارسات العامة القائمة على مستويات القدرة CL1-3.
اقرأ المزيد عن Agile SPICE ™ بالتفصيل في هذا المقال:كيف يُعد الجمع بين المنهجيات الرشيقة وASPICE وصفة لتقليل تكاليف تطوير البرمجيات.
ما الفوائد التي يقدمها ASPICE؟
يمنح ASPICE المؤسسات ميزة تنافسية كبيرة في صناعة السيارات. فهو يساعد في الحفاظ على تطوير برمجيات السيارات بشكل منهجي وموثق جيداً وتحقيق نتائج قابلة للتكرار والتنبؤ مع الحد الأدنى من مخاطر الأخطاء. ونتيجة لذلك، يمكن للشركات إنتاج منتجات ذات جودة أفضل وأكثر ابتكاراً.
علاوة على ذلك، يفتح ASPICE الباب أمام عقود جديدة مع أكبر شركات تصنيع المعدات الأصلية في العالم، باعتباره إطارًا واسع الانتشار ومعترفًا به في صناعة السيارات. وتختار شركات تصنيع المعدات الأصلية الرائدة، مثل BMW وAudi، مورديها بناءً على تقييمهم وفق ASPICE.
ASPICE مقابل ISO 26262
ISO 26262 هو المعيار الدولي للسلامة الوظيفية للأنظمة الكهربائية والإلكترونية في المركبات البرية. ويهدف ISO 26262 إلى تغطية جميع جوانب السلامة الوظيفية في عملية التطوير. وتُعدّ السلامة المحور الرئيسي لمعيار ISO 26262.
اقرأ دليلنا حولISO 26262لمعرفة المزيد عن هذا المعيار.
يختلف ASPICE عن ISO 26262 في غرضه وتطبيقه ومجال تركيزه. والأهم من ذلك، يحدد ASPICE أفضل الممارسات والعمليات لتطوير البرمجيات في مجال السيارات، والتي لا ترتبط بالضرورة بالسلامة. ويُستخدم لتقييم ما إذا كانت المؤسسة تستوفي مستوى جودة محددًا ومعايير معينة للسلامة والأداء.
يركز ASPICE على التحسين المستمر للعمليات لرفع مستوى قدرة المورد. أما في ISO 26262، فينصب التركيز على سد جميع الفجوات في الامتثال التي يحددها التدقيق. كما يأخذ ASPICE في الاعتبار تكلفة وجدول زمني لتطوير المشروع. وعلى النقيض من ذلك، يستهدف ISO 26262 السلامة الوظيفية بشكل أساسي.
اكتشف المزيد حولالفروق بين ASPICE وISO 26262.
وخلاصة القول، فإن أفضل نهج وأكثره توصيةً هو الالتزام بمعياري ASPICE وISO 26262 معاً لتحقيق الامتثال الكامل لـ ASPICE. وهذه هي الطريقة المثلى لإبقاء مخاطر الأعطال المحتملة عند الحد الأدنى، لا سيما في أنظمة السيارات الحرجة.
ASPICE مقابل CMMI 2.0 – عمليات تطوير البرمجيات
CMMI 2.0 (نموذج تكامل القدرات الناضجة) هو نموذج لتحسين أداء الأعمال وتقديم منتجات أو خدمات أفضل. ويُستخدم أيضًا كنموذج لتقييم عمليات مستوى النضج. وهو يحدد مجالات ممارسة مختلفة مرتبطة بكل مستوى من 0 إلى 5: فكلما ارتفع المستوى، زاد عمق فهم العمليات داخل المؤسسة. وتُعتبر المؤسسات التي تصل إلى المستوى 4 أو 5 ذات نضج عالٍ.
يشمل كل من ASPICE وCMMI مجموعة عمليات هندسة البرمجيات، التي تغطي الفئات الأربع لمجالات العمليات ضمن تطوير برمجيات السيارات (إدارة العمليات، وإدارة المشاريع، والهندسة، والدعم)، ولكن بعمق مختلف. كما أن نطاق تطبيق CMMI أوسع من ASPICE. يغطي CMMI مجالات عمليات معينة لا يغطيها ASPICE.
يركز ASPICE على الممارسات الهندسية وفقاً لنموذج V على مستوى المشروع – ليس فقط هندسة البرمجيات، بل أيضاً هندسة الأنظمة (البرمجيات + الأجهزة، الإلكترونيات، الميكانيكا، إلخ). أما CMMI فهو موجه نحو إدارة المشاريع والممارسات التنظيمية الأخرى على مستوى الشركة.
لمعرفة المزيد عن الفروقات بين ASPICE وCMMI وما إذا كان يستحق تنفيذ كليهما، اقرأ:ASPICE مقابل CMMI 2.0: فك رموز معايير قطاع السيارات.
ASPICE: الأمن السيبراني في صناعة السيارات
في فبراير 2021، أصدرت الجمعية الألمانية لصناعة السيارات (VDA) إرشادات Automotive SPICE للأمن السيبراني. أنهت هذه الوثيقة فترة طويلة كان فيها قطاع السيارات متخلفًا عن أي صناعة تقريبًا ولا يعالج تهديدات الأمن السيبراني بشكل صحيح. وهي تضيف طبقة مهمة إلى معيار ASPICE الحالي ونموذج V نفسه. تُسمى هذه المجموعة الجديدة مجموعة عمليات هندسة الأمن السيبراني (SEC)، وتتضمن أربعة عناصر:
- القسم 1: استخلاص متطلبات الأمن السيبراني،
- SEC.2: تنفيذ الأمن السيبراني،
- SEC.3: التحقق من معالجة المخاطر،
- القسم 4: التحقق من معالجة المخاطر.
اقرأ المزيد حول كيفية دمج إرشادات الأمن السيبراني مع Automotive SPICE ونموذج V في هذا المقال على مدونتنا >>>الأمن السيبراني كإضافة إلى ASPICE ونموذج V
سنساعدك على الاستعداد لعملية اعتماد ASPICE
إذا كنت تخطط للخضوع لعملية شهادة ASPICE، يمكن لخبرائنا تزويد فريقك بتدريب ASPICE لأي دور وعلى أي مستوى. يمكننا أيضًا إجراء تدقيق وتحليل للفجوات لتحديد مجالات التحسين ومساعدتك في تنفيذ التغييرات اللازمة.
اطّلع علىعرض ASPICE وFuSaأو تواصل معنا باستخدام النموذج أدناه.
arrow_circle_rightاتصل بنا
