ISO 26262: الدليل الشامل


ما هو ISO 26262؟ لماذا نحتاج إلى ISO 26262؟
ISO 26262 هو معيار دولي للسلامة الوظيفية للأنظمة الكهربائية والإلكترونية في جميع المركبات البرية، باستثناء الدراجات النارية الصغيرة.
كان معيار ISO 26262 أول معيار دولي يتناول سلامة الأنظمة الكهربائية/الإلكترونية/القابلة للبرمجة. وقد أُعلن عنه في عام 2011 من قبل المنظمة الدولية للمعايير (ISO)، لكنه متجذر في معيار IEC 61508 الصادر في عام 1998.
يهدف معيار ISO 26262 إلى تقليل المخاطر المرتبطة بتصميم المنتج وتطويره لمنع الأخطار والإخفاقات المحتملة التي تهدد صحة الإنسان وحياته. والهدف هو تحقيق مخاطر متبقية مقبولة.
حمّل دليلنا إلى ISO 26262
اطلع على الكتاب الإلكتروني
تدعم معايير ISO 26262 دورة حياة سلامة المنتج بالكامل: من الإدارة والتطوير والإنتاج إلى الخدمة. وطوال عملية التطوير، تغطي المعايير جميع الجوانب المتعلقة بالسلامة على مستوى شديد التفصيل، بما في ذلك تحديد المتطلبات والتصميم والتنفيذ والتكامل والتحقق والتحقق من الصحة والتهيئة والإنتاج والخدمات والتشغيل وإخراج المعدات من الخدمة. كما تصف ISO 26262 إطار العمل الخاص بالسلامة الوظيفية للمساعدة في تطوير النظام المتعلق بالسلامة.
لمزيد من المعلومات حول هذا المعيار، اطّلع علىإرشادات وفقاً لمعيار ISO 26262.
ما الفرق بين IEC 61508 وISO 26262؟
يمكنك اعتبار ISO 26262 تكييفًا للمعيار IEC 61508 لتلبية احتياجات السيارات. ويتعلق IEC 61508 بأي نظام إلكتروني أو كهربائي، لكن يمكن تطبيقه في صناعات مختلفة. ومن هذا المنطلق، غالبًا ما يُعترف بالمعيار IEC 61508 كمعيار رئيسي للسلامة الوظيفية.
هل معيار ISO 26262 إلزامي؟
على الرغم من أن ISO 26262 يُستخدم على نطاق واسع في قطاع السيارات، إلا أنه ليس إلزاميًا. ومع ذلك، يُظهر الامتثال الواسع النطاق أنه يُنظر إليه كمعيار أساسي، لأن اتباع القواعد وأفضل الممارسات التي يحددها ISO 26262 يجعل عمليات التطوير والإنتاج أكثر فعالية وتنظيمًا. فهو يضيف مزيدًا من الجهد والقيود في سير العمل، ولكن في المقابل، تحصل على عمليات منظمة جيدًا، وتضمن تحديد أي نقاط ضعف محتملة ومعالجتها. وهذا بدوره يمنحك منتجًا آمنًا وعالي الجودة. ولهذا السبب وحده، سيصرّ مصنّعو المعدات الأصلية (OEMs) على أن يطبّق موردوهم ISO 26262 في عملياتهم.
أجزاء من ISO 26262
تتكون معايير ISO 26262 مناثنا عشر جزءاً، يشير كل منها إلى مستوى مختلف من دورة حياة المنتج:
Pالجزء 1: المفردات
يحدد هذا الجزء المفردات والتعريفات والاختصارات شائعة الاستخدام للحفاظ على التماسك ومنع سوء الفهم.
Pالجزء 2: إدارة السلامة الوظيفية
يصف هذا القسم منهجية إدارة السلامة الوظيفية المناسبة لتطبيقات السيارات. وهو يشمل الإدارة الشاملة للسلامة والمعلومات الخاصة بالمشروع والمتعلقة بأنشطة الإدارة عبر مختلف مراحل دورة حياة السلامة.
Pالجزء 3: مرحلة المفهوم
يُطبَّق الجزء 3 في مرحلة تطوير المنتج المبكرة. وهو يتطلب إجراء تقييم المخاطر والأخطار (HARA) بناءً على تعريف العنصر. كما يشمل تحديد متطلبات السلامة الوظيفية، التي تُسلَّم بعد ذلك إلى فريق الأنظمة. ومن هذه النقطة فصاعدًا، ينبغي تحديد أهداف السلامة في المشروع.
Pالمادة 4: تطوير المنتج على مستوى النظام
يغطي الجزء الرابع قضايا التطوير على مستوى النظام. ويصف المواصفات التي يجب البدء بها للسلامة التقنية، مثل مفهوم السلامة التقنية، والتصميم المعماري للنظام، وتكامل العناصر واختبارها.
Pالجزء 5: تطوير المنتج على مستوى الأجهزة
يغطي الجزء الخامس موضوعات أساسية، مثل تصميم الأجهزة، أو تقييم المقاييس المعمارية للأجهزة. وفي إطار هذا القسم، يُطلب أيضًا تقييم انتهاكات الأهداف الأمنية الناتجة عن الأعطال العشوائية.
Pالجزء 6: تطوير المنتج على مستوى البرمجيات
يتضمن هذا الجزء مواصفات سلامة البرمجيات، والتصميم المعماري للبرمجيات، وتصميم وحدات البرمجيات والتحقق منها، ودمج البرمجيات واختبار البرمجيات المدمجة. وفي هذه المرحلة، غالبًا ما يتم تنفيذ التحليلات النوعية، مثل تحليل شجرة الأعطال (FTA) وتحليل أنماط الأعطال وآثارها (FMEA).
Pالمادة 7: الإنتاج والتشغيل والخدمة وإخراج المعدات من الخدمة
يصف هذا الجزء كيفية تطوير وصيانة عملية إنتاج للعناصر والأصناف المتعلقة بالسلامة المخصصة للتركيب في المركبات البرية. كما يتضمن معلومات حول العمليات والخدمات وإخراج المعدات من الخدمة للمستخدمين الذين يتفاعلون مع العناصر المتعلقة بالسلامة.
Pالجزء 8: العمليات الداعمة
ينطبق هذا الجزء على جميع مراحل دورة حياة سلامة المنتج. ومن الموضوعات التي يغطيها كيفية المضي قدماً بشكل صحيح نحو التحقق، وكيفية إجراء تأهيل الأدوات، أو كيفية تقديم حجج مثبتة قائمة على الاستخدام الفعلي.
الجزء 9: التحليلات الموجهة نحو مستوى سلامة السيارات (ASIL) والموجهة نحو السلامة
يغطي الجزء 9 تحليل ASIL، ومعايير التعايش بين العناصر، وتحليل الأعطال التابعة، وتحليلات السلامة.
الجزء 10: إرشادات بشأن ISO 26262
الجزء 10 هو نظرة عامة على ISO 26262 موسعة بمعلومات إضافية. الهدف هو تحسين فهم الأجزاء الأخرى وISO 26262 بشكل عام.
Pالمادة 11: إرشادات بشأن تطبيق المعيار على أشباه الموصلات
يوفر الجزء 11 معلومات تفصيلية لدعم مصنّعي أشباه الموصلات والملكية الفكرية للسيليكون (IP). ويهدف إلى معالجة كيفية تعاون موردي الملكية الفكرية والمكاملين.
الجزء 12: تكييف ISO 26262 للدراجات النارية
الجزء الأخير هو نظرة عامة على تكييف معايير ISO 26262 للدراجات النارية. يصف ثقافة السلامة، وإجراءات التأكيد، وتحليل المخاطر وتقييمها، وتكامل المركبات واختبارها، فضلاً عن التحقق من السلامة.
ISO 26262 مقابل ISO PAS 21448 (SOTIF)
لا تغطي ISO 26262 جميع مجالات السلامة الوظيفية. فهي تفتقر إلى أقسام مخصصة، على سبيل المثال، لحالات سوء الاستخدام أو القيادة الآلية. وقد تم إدخال ISO PAS 21448 (SOTIF) لسد هذه الفجوات. وكانت هناك خطة لإدراجها في ISO 26262 كقسم رابع عشر، ولكن تم إصدارها في النهاية كمستند منفصل.
تتناول SOTIF بعض جوانب القيادة الذاتية، حيث لا يُنتهك الأمان بسبب العطل نفسه، بل بسبب السلوك غير المحدد للمركبة. وبعبارة أخرى، تنظر SOTIF إلى استخدام المنتج نظرة أكثر شمولية من ISO 26262.
ما هو ASIL؟
مستوى سلامة السيارات (ASIL) هو نظام تصنيف للمخاطر تم تقديمه وتعريفه بموجب معيار ISO 26262. ويُستخدم لتحديد متطلبات السلامة اللازمة للتوافق مع ISO 26262. تشمل معايير التصنيف عدة عوامل، مثل احتمالية الإصابة وشدتها المحتملة. وبناءً على هذه المعلومات، يمكن بعد ذلك اعتماد المنتج واعتباره مضموناً من حيث الوظائف الحرجة للسلامة.
هناك أربعة مستويات ASIL للخطر: A وB وC وD. وهناك أيضًا المستوى الخامس – MQ، وهو مستوى غير خطِر. يعني ASIL من A إلى D وجود مستوى معين من المخاطر غير المقبولة في النظام، وهناك حاجة إلى جهود محددة في مجال FUSA لرفع قابلية التحكم في المواقف غير المرغوب فيها.
ASIL D هو أعلى درجة من المخاطر في مجال السيارات، مما يعني أن المنتج يجب أن يستوفي أكثر متطلبات السلامة صرامةً لأنه يشكل أعلى خطر للإصابة في حالة حدوث خلل. وإذا تم اعتماد منتج ما لاجتياز متطلبات ASIL D، فإنه يكون أيضًا متوافقًا مع أي مستوى أدنى من ASIL.
وعلى الطرف الآخر من طيف مستوى الخطورة، هناك QM، وهو اختصار لـ "إدارة الجودة" (Quality Management). ويمثل أدنى مستوى للخطورة، مما يعني عدم وجود خطر في مجال السيارات، أو بعبارة أخرى، لا توجد متطلبات يجب ضمانها بموجب ISO 26262.
كيف يتم تحديد مستوى ASIL لبرمجيات السيارات؟
يتم تحديد ASIL من خلال تقييم المخاطر والأخطار (HARA)، والذي يتضمن تقييم الخطورة والتعرض والقابلية للتحكم في سيناريو تشغيل المركبة.
هل يستحق الأمر إجراء تحليل ASIL؟
تحليل ASIL هو أسلوب لتخصيص ASIL خلال مرحلتي التصور والتطوير. ويمكن تطبيقه على متطلبات السلامة الوظيفية أو التقنية أو الخاصة بالعتاد أو البرمجيات لعنصر أو مكوّن.
وفقاً لقائمة أهداف السلامة، تُشتق متطلبات السلامة وتُصقل. وعند توزيع متطلبات السلامة على العناصر المعمارية المعنية، يمكن تحقيق فوائد من خلال إسناد مستوى سلامة السيارات (ASIL) الأقل احتمالاً إلى المكوّنات المعمارية باستخدام حلول التكرار. فمن خلال تفكيك المتطلبات على مستوى النظام إلى متطلبات فرعية متكررة متعددة تُوزَّع على مكوّنات مختلفة، تصل إلى نقطة يدعم فيها كل متطلب فرعي (مكوّن) بشكل مباشر تحقيق المتطلب على مستوى النظام.
Dمخططات التفكيك وفقاً لـ ISO26262
تُوصف استراتيجية التفكيك في ISO 2626-9:2018 البند 5. واعتمادًا على أعلى هدف للسلامة، يمكن للمعماري تطبيق استراتيجيات تفكيك ASIL مختلفة لتصميم النظام، مع مراعاة التقنيات اللازمة وأفضل الممارسات.
مثال:
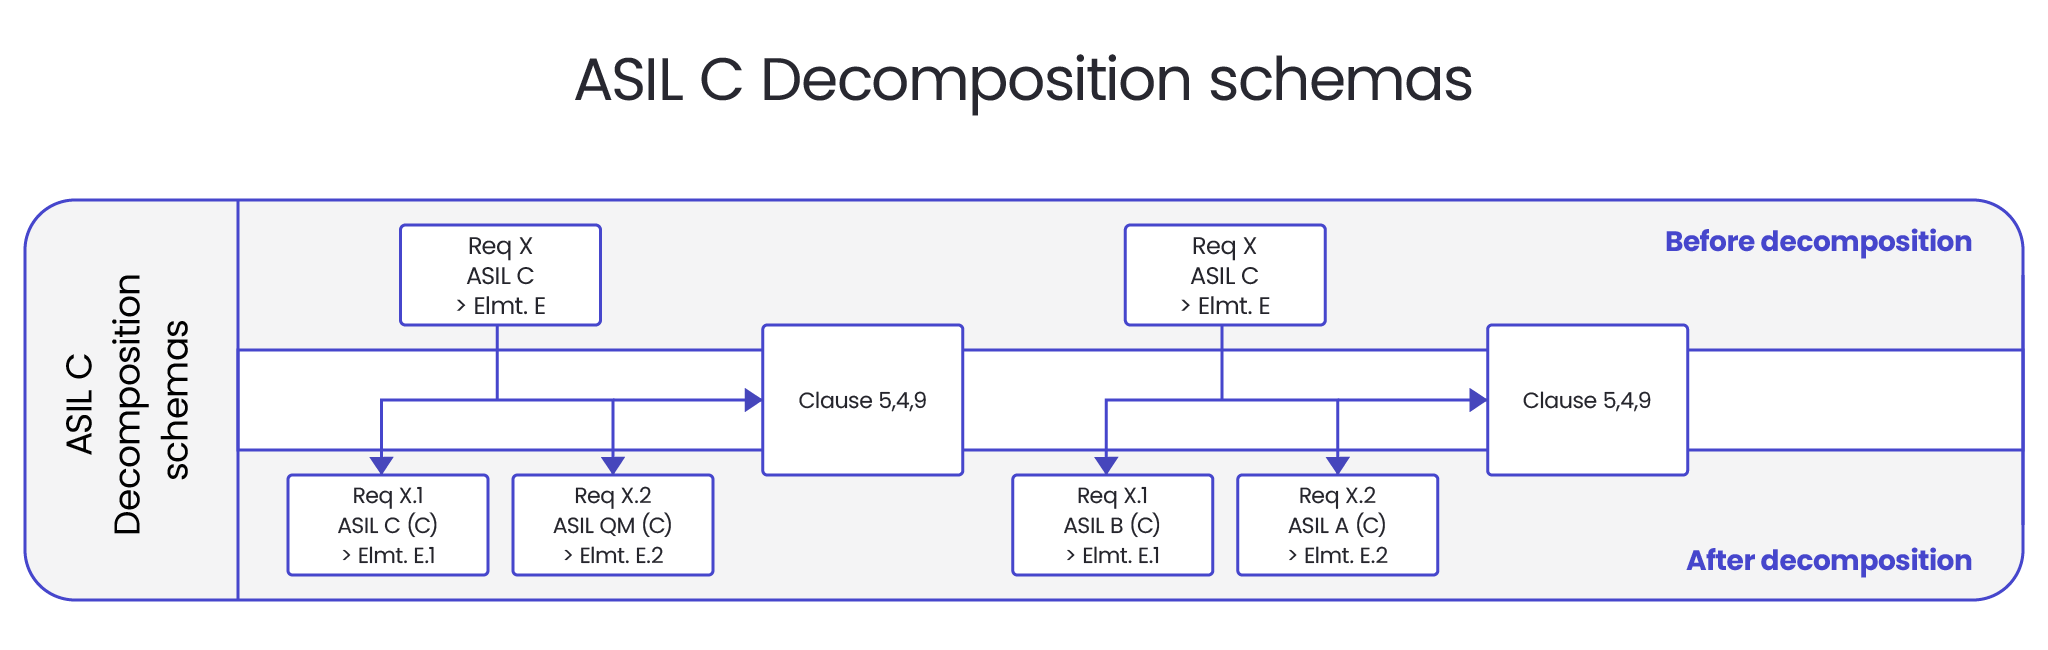
ينبغي تطوير العناصر المفكّكة، كحد أدنى، وفقًا لمتطلبات ASIL بعد إجراء التفكيك. ومع ذلك، هناك استثناء واحد يتعلق بمستوى العتاد. إذ ينبغي أخذ القيم المستهدفة لتقييم المقاييس المعمارية للعتاد وتقييم انتهاكات الهدف الأمني الناتجة عن الأعطال العشوائية في العتاد من ASIL العام (قبل التفكيك (ISO26262-9:2018, 5.4.11))
يجب أن يأخذ التفكيك في الاعتبار الجدوى التقنية. على سبيل المثال، لا يمكن تفكيك متطلب ASIL D المخصص لبعض الوظائف التي تؤديها وحدة التحكم الإلكترونية ECU إلى ASIL QM(D) لوحدة ECU وASIL D(D) المخصص لمؤقت مراقبة بسيط (يعمل كآلية أمان)، لأن مؤقت المراقبة قد يكون غير كافٍ لتغطية جميع أنماط الأعطال ذات الصلة في المتحكم الدقيق.
تهديدات التفكيك
يرتبط التحليل التفكيكي بطبيعته بجهد إضافي لإنشاء متطلبات السلامة. وبالطبع، يجب إسناد جميع هذه المتطلبات إلى سمات السلامة بالإضافة إلى قواعد التنفيذ والتحقق.
ثانيًا، لن يحدث التفكيك إذا لم يتم ضمان استقلالية كافية. أي عدم وجود أعطال ذات سبب مشترك وضمان الحرية من التداخل بين العناصر المفككة. ولضمان ذلك، يجب إجراء تحليل للأعطال التابعة وفقًا للمعيار ISO 26262-9:2018، البند 5.
ومن العيوب الأخرى أنه نظراً لاختلاف أساليب التطوير والتحقق المطلوبة لمستويات سلامة السيارات المختلفة (ASILs)، فقد لا يتمكن فريق التطوير من متابعة متطلبات عملية السلامة، ونتيجة لذلك، قد يصبح قبول أساليب ISO26262 مهدداً.
علاوة على ذلك، فيما يتعلق بتصميم معمارية الأجهزة، قد تكون هناك حاجة إلى أجزاء أو مكونات إضافية من الأجهزة لتنفيذ التكرار. ستؤثر الزيادة في عدد الأجزاء على الموثوقية. يمكن أن يتأثر هدف معدل الأعطال في الزمن (FIT) للمنتج. بالإضافة إلى ذلك، في حالة التكرار المتجانس، لن يكون هناك أي تبرير لتجنب الأعطال المنهجية.
الفرص الناشئة عن تحليل ASIL
تقليل المخاطر الناتج عن تنفيذ التكرار هو بالتأكيد أحد أهم مزايا إجراء التفكيك.
أحياناً يكون التفكيك هو السبيل الوحيد لتلبية متطلبات المشروع شديدة الصعوبة، بسبب نقص التقنية المتاحة.
علاوة على ذلك، يمكن تحقيق وفورات كبيرة في التكاليف عند استخدام التفكيك. لا سيما عندما يتم تنفيذ تفكيك ASIL بحيث يُصنّف الجزء الأكبر من البرمجيات على أنه QM (مُدار الجودة) أو ASIL A/B بدلاً من ASIL C أو D. وستزداد الميزة أكثر عندما يكون الجزء من البرمجيات الخاضع للتغييرات المتكررة ذا مستوى ASIL منخفض. وتتميز هندسة السلامة الجيدة بأن جزءًا صغيرًا فقط من البرمجيات، وهو غير الخاضع للتعديل المتكرر، يُطوَّر وفقًا لمستويات ASIL العالية.
يمنح تحليل ASIL المصممين المرونة لتحقيق أعلى مستويات التغطية التشخيصية. ويتيح الاستفادة من مبادئ التحليل استخدام مكونات ذات تصنيف ASIL أقل مع تلبية متطلبات أنظمة ASIL الأعلى في الوقت نفسه. ونتيجة لذلك، يضيف التحليل أكبر قيمة عندما يتم على مستوى النظام. وبالإضافة إلى ذلك، عندما يتم تنفيذ العناصر المحللة كقناتين مستقلتين تمامًا، يمكن جعل النظام مرنًا ضد حالات الفشل ذات السبب المشترك. ومع ذلك، يأتي ذلك على حساب عمل إضافي، يتعلق في الغالب بإدارة العمليات.
كيفية تحقيق الامتثال لـ ISO 26262؟
لضمان الامتثال لمعيار ISO 26262، يجب فحص كل عنصر من عناصر النظام باستخدام مبادئ السلامة الوظيفية. ولا تقتصر العملية على المنتجات فحسب، بل تنطبق أيضًا على إطار التسليم الذي استند إليه المنتج. لذلك، بالنسبة للأنظمة المرتبطة بالسلامة، يجب تأكيد عملية هندسة السلامة بأكملها.
ولهذا الغرض، يقدم معيار ISO 26262 تدابير التأكيد، التي تُصنَّف إلى ثلاث فئات:
- مراجعة التأكيد– يتعلق بأهداف مخرجات العمل (مفهوم السلامة الوظيفية، التصميم المعماري للبرمجيات)
- التدقيق– يغطي العملية المنفذة فيما يتعلق بأهداف العملية (ISO 26262)
- التقييم– يتعمق في عنصر أو خصائص مكوّن فيما يتعلق بأهداف العملية (وحدة التحكم في الجسم)
اعرف المزيد عن تدريبنا في FuSa وASPICE
عرض المزيد
كيفية إجراء مراجعة تأكيدية وفقًا لمعيار ISO 26262؟
عند تطوير منتج وفقًا لمعيار ISO 26262، يجب أخذ أنشطة إضافية في الاعتبار لتلبية متطلبات المعيار. أحدها هو عملية تحقق محددة بوضوح، تختلف خصائصها وفقًا لمستوى ASIL المحدد. يقدّم المعيار شكلًا محددًا من المراجعة يُعرف بمراجعة التأكيد لتقليل المخاطر. غير أن كيفية القيام بذلك، وفي أي مرحلة، وبأي وسائل، ليس واضحًا تمامًا ويعتمد على عوامل مختلفة مثل مستوى ASIL الخاص بالمشروع. كما أن شكلًا محددًا من المراجعة يُعرف بمراجعة التأكيد مطلوب أيضًا في صناعة السيارات، حيث تُطبَّق السلامة الوظيفية.
مراجعة التأكيد (CR)، في مواصفاتها، تشبه إلى حد كبير مراجعة التحقق، ومع ذلك فهي ليست متطابقة تمامًا، وما يجعلها أكثر إثارة للاهتمام هو أنها تتطلب درجة من الاستقلالية التنظيمية. وكلما كانت المؤسسة أصغر، كان التحدي أكبر.
لماذا يتم إجراء مراجعة التأكيد؟
الهدف الرئيسي من مراجعة التأكيد هو ضمان الامتثال لمعيار ISO 26262. ويجب إجراؤها لمنتجات العمل التي تُعتبر حاسمة خلال دورة حياة السلامة للمنتج، لذا لا تقلق – ليس مطلوبًا تأكيد كل منتج عمل بشكل مستقل. ونظرًا للاستقلالية المناسبة للمراجع، فإنها تتيح التحقق من جميع الافتراضات الممكنة حول الأساليب والمبادئ والأدلة المستخدمة لتلبية متطلبات المعيار.
ما هو مراجعة التأكيد؟
التعريف الوارد في المعيار واضح ومباشر:
“تأكيد أن منتج عمل ذا صلة بالسلامة يقدم دليلًا كافيًا ومقنعًا على مساهمته في تحقيق السلامة الوظيفية مع مراعاة الأهداف والمتطلبات المقابلة في ISO 26262”
ومع ذلك، فإن مسائل مثل: ما المقصود بـ"أدلة كافية ومقنعة"، ومن يقوم بهذه المراجعة، ولأي ناتج عمل تكون ضرورية، ليست مشروحة في التعريف، ويشكّل ذلك تحدياً آخر في تحقيق السلامة الوظيفية.
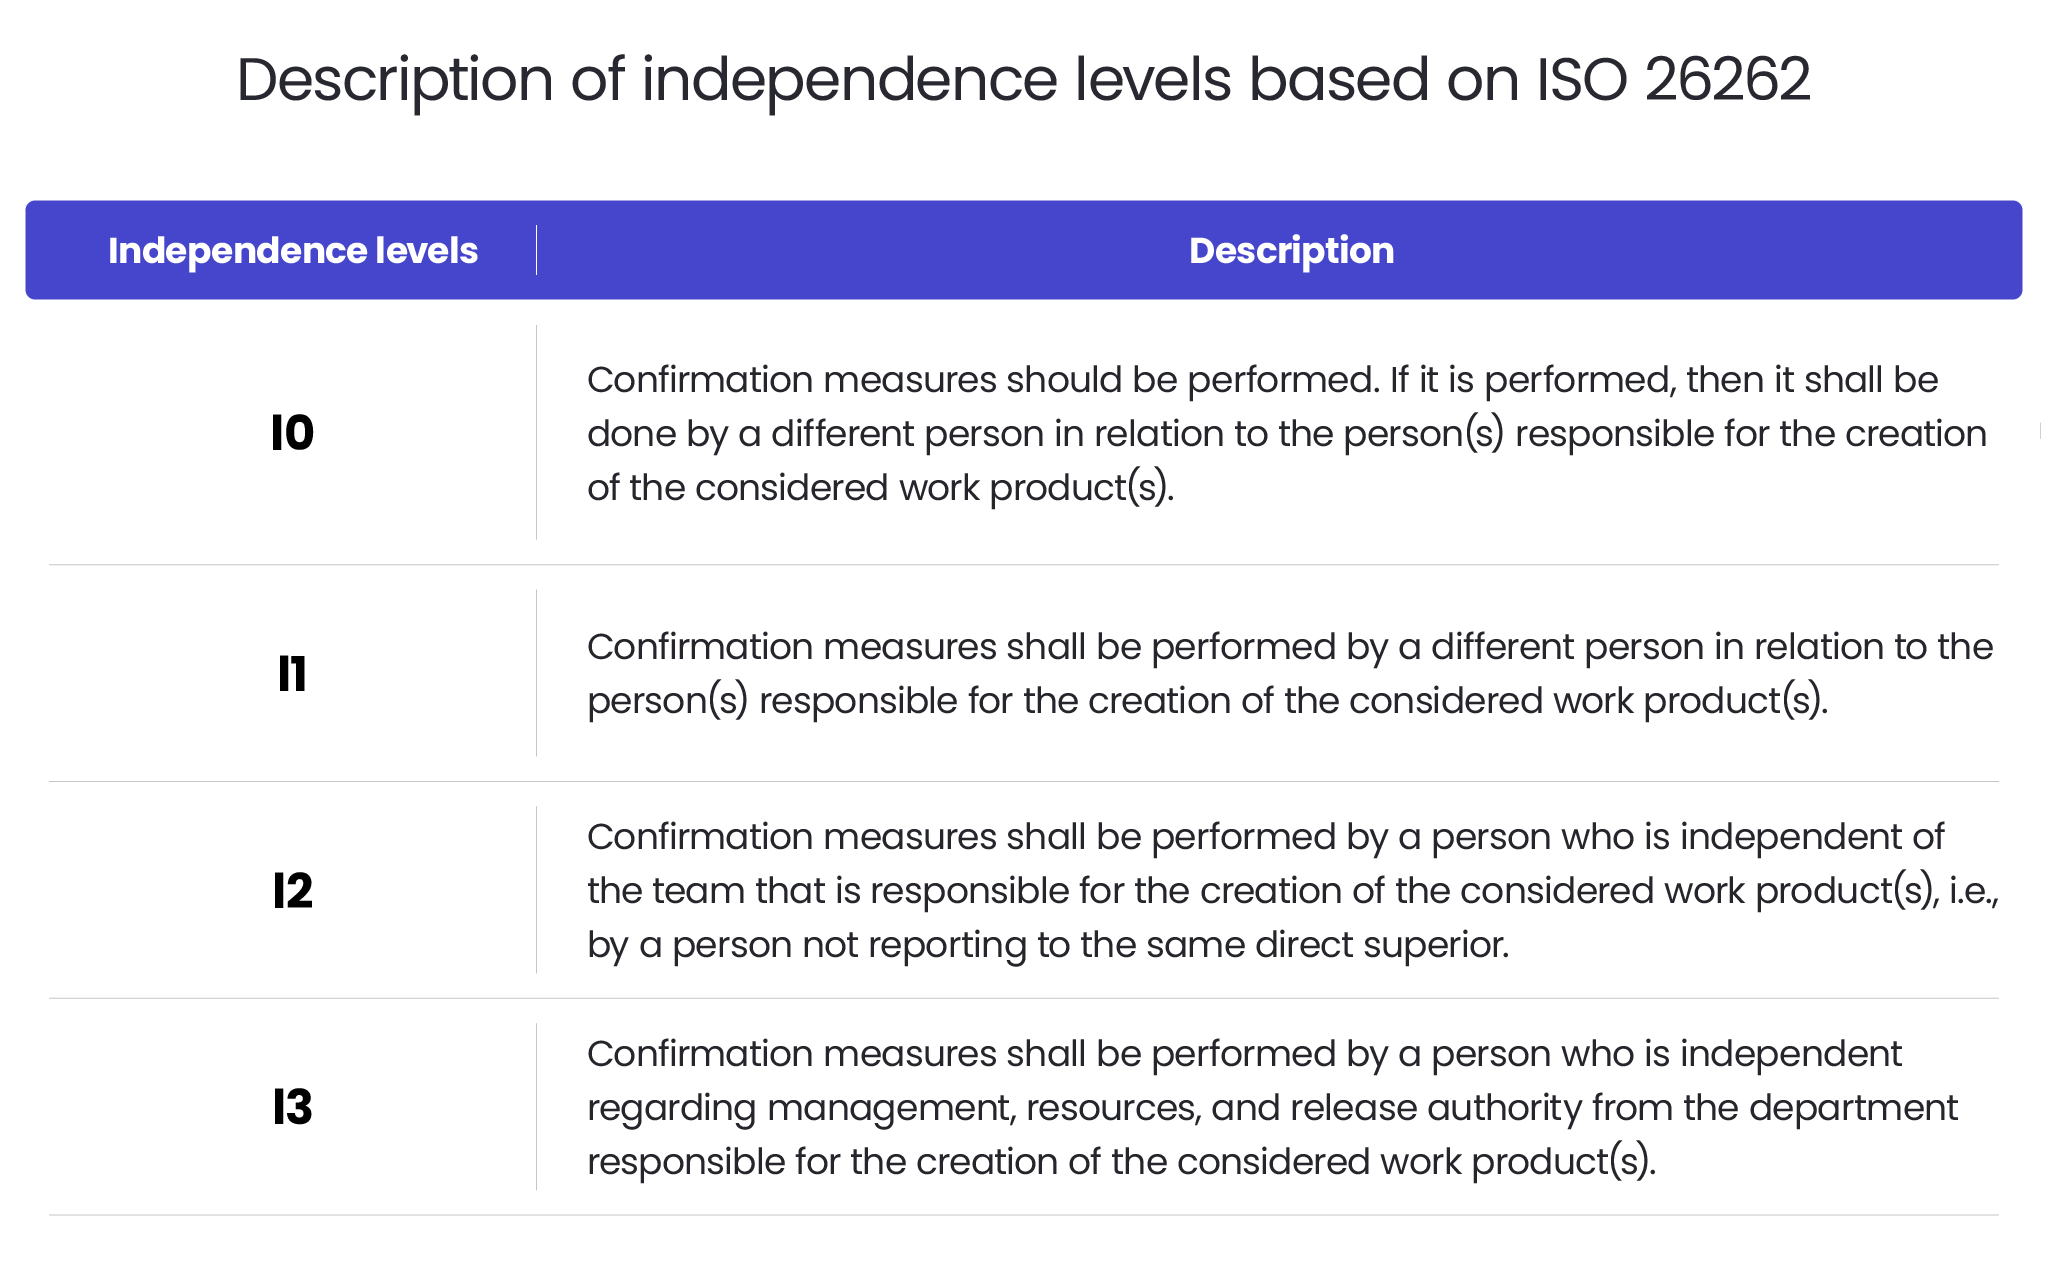
ما يجعل متطلبات CR فريدة هو الاستقلالية المطلوبة. تصف ISO 26262 أربعة مستويات من الاستقلالية كما هو موضح أدناه:
كيف يتم إجراء مراجعة التأكيد؟
إذا كنت ترغب في إجراء مراجعة تأكيدية، فإليك قائمة سريعة بالأنشطة والجوانب المقابلة لها، أعدّها مهندس السلامة الوظيفية لدينا، Piotr Peret، والتي ينبغي مراعاتها مسبقاً.
تحديد نواتج العمل التي تحتاج إلى مراجعة تأكيدية
للحصول على الإجابة، يجب الرجوع إلى ISO 26262 الجزء 2. ما يجب التأكيد عليه مرة أخرى هو أن الإجابة على هذا السؤال تعتمد على أعلى مستوى ASIL في المشروع المحدد ولكنها محدودة أيضًا بنطاق المشروع. على سبيل المثال، عادةً ما يكون مفهوم السلامة الوظيفية خارج نطاق مشاريع البرمجيات المطورة كعنصر سلامة خارج السياق (SEooC).
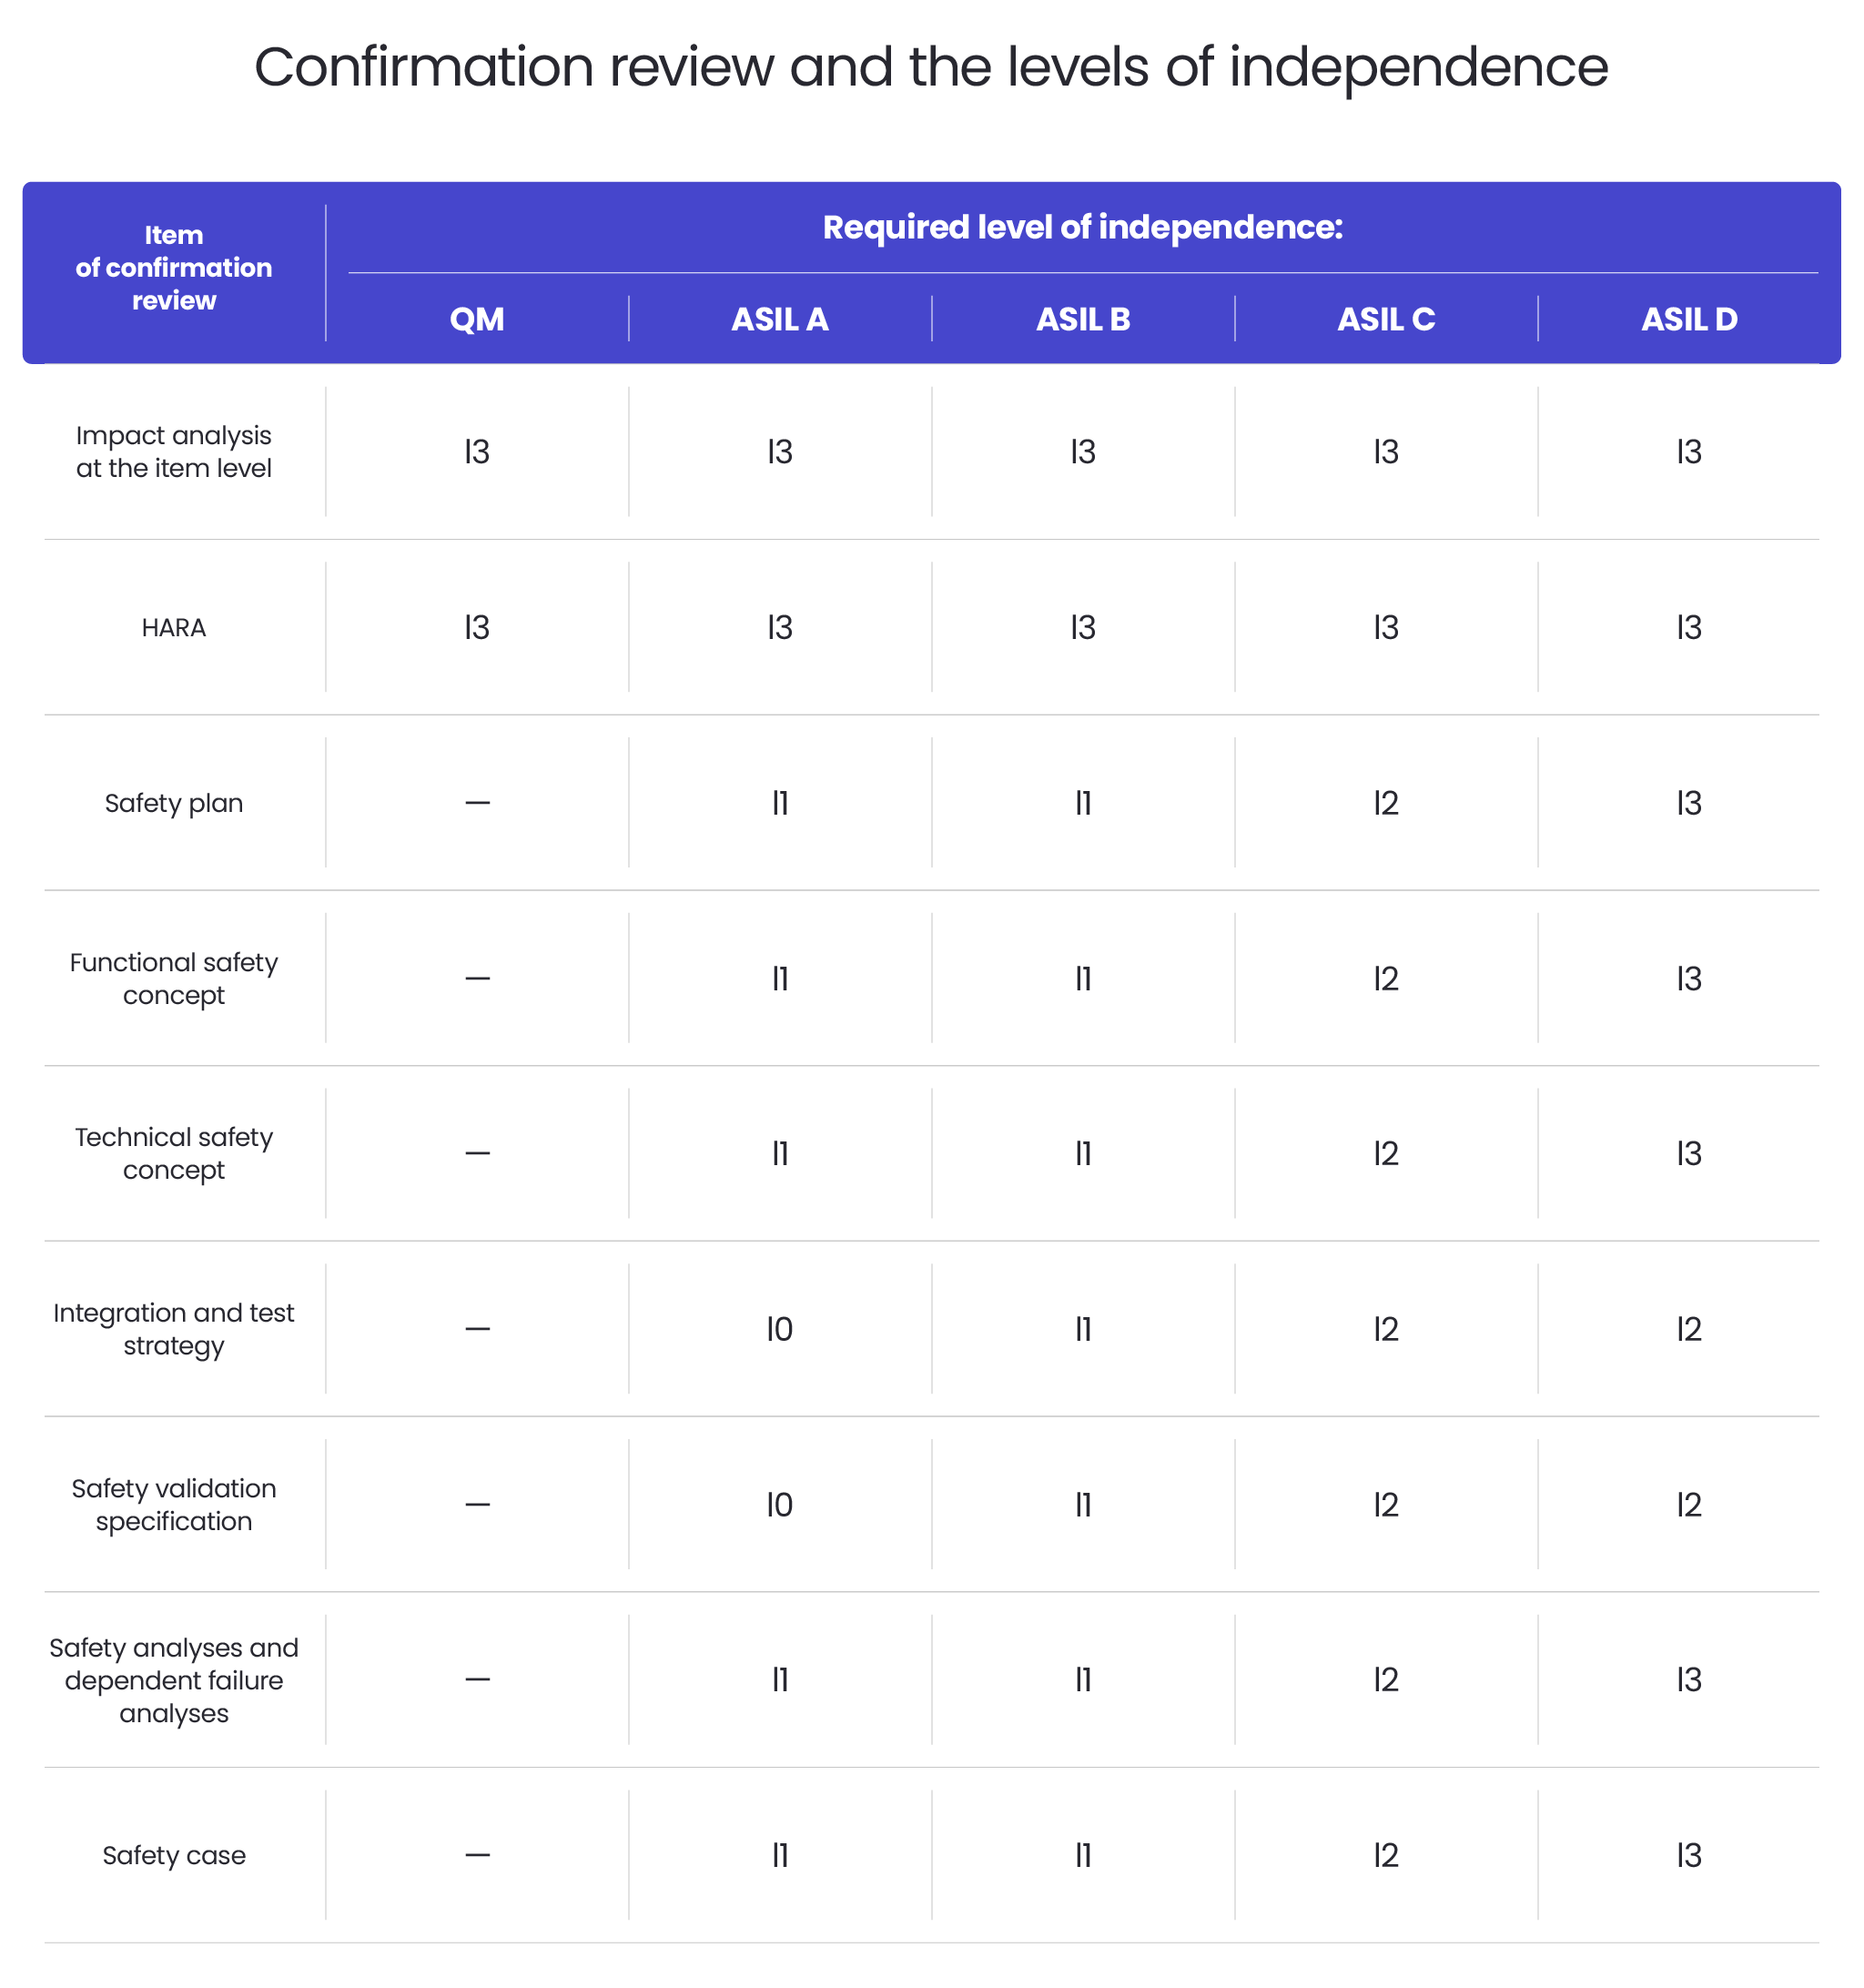
يسرد الجدول أدناه منتجات العمل التي ينبغي أن تخضع لمراجعة تأكيدية ومستوى الاستقلالية التنظيمية المطلوب لكل منها.
تحديد من يجب أن يكون مسؤولاً عن مراجعة التأكيد
يجب تعيين شخص أو مجموعة مسؤولة عن مراجعة التأكيد. ويجب أن تضمن المؤسسة أن يكون لدى الشخص السلطة والكفاءة والمؤهلات اللازمة لتنفيذ مراجعة التأكيد (CR). ويمكن تعيين مساعد واحد أو أكثر لدعم أداء مراجعة التأكيد. وقد يفتقر هؤلاء الأشخاص إلى الاستقلالية عن مطوّري العنصر أو العناصر أو مخرجات العمل المقابلة، لكن استقلاليتهم يجب أن تكون على الأقل I1، كما هو محدّد في الجدول 1، ويجب أن يقيّم المراجع مساهمتهم لضمان تقديم رأي غير متحيّز.
تحديد ما ينبغي أن يكون دليلًا على مراجعة التأكيد
يجب على الشخص المسؤول عن CR المذكور أعلاه تقديم تقرير يتضمن حكماً على المساهمة المحققة في السلامة الوظيفية من قبل ناتج العمل المعني. ولزيادة الثقة في تحقيق أهداف المراجعة، يتحقق المراجع من صحة ناتج العمل واكتماله واتساقه وملاءمته ومحتوياته مقابل المتطلبات المقابلة في سلسلة معايير ISO 26262.
خطّط لموعد إجراء مراجعة التأكيد
القاعدة الأساسية هي أنه يجب الانتهاء من مراجعات التأكيد قبل إطلاق المشروع للإنتاج. ومن الواضح أنه كلما كان ذلك أسرع كان أفضل. إن وجود خطة قبل التطوير يساعد بالتأكيد في تحديد موعد نهائي. وقد تُسفر مراجعة التأكيد، على الرغم من استهلاكها للوقت، عن اكتشاف يتعلق بالسلامة الوظيفية للمنتج، في وقت لا يزال فيه هناك متسع لإعادة تصميم النظام. وقد تؤدي مراجعة التأكيد المتأخرة إلى موقف يؤثر فيه حل مشكلة محددة على الجدول الزمني للمشروع بأكمله.
إذا لم يسمح الجدول الزمني بمراجعات تأكيد منفصلة، فيمكن الجمع بين مراجعة التأكيد ومراجعة التحقق. ومع ذلك، لكي تُعتبر مراجعة تأكيد، يجب ضمان إجراء مراجعة التحقق بقدر كافٍ من الاستقلالية.
إذا كنت ترغب في معرفة المزيد عن تدابير التأكيد الأخرى، أو تواجه صعوبة في تحقيق استقلالية كافية في مشروعك، فتواصل مع فريق السلامة الوظيفية في Spyrosoft باستخدام النموذج أدناه.
كيفية إجراء تدقيق السلامة الوظيفية (ISO 26262) للبرمجيات؟
تدقيق السلامة الوظيفية هو فحص رسمي لتحديد الفجوات والحالات الشاذة في عملية ISO 26262 المعتمدة. ويشمل جميع الأطراف المعنية ويأتي بنطاق وجدول أعمال وقوالب وقائمة مراجعة وأدوار محددة.
يبدأ بتحديد من هو الشخص المسؤول عن تدقيق العمليات، مع تأكيد مستوى الاستقلالية المطلوب لإجراء تأكيد معين يحدده مستوى سلامة السيارات المحدد (ASIL).
يُشترط استقلالية المؤسسة التالية لإجراء تدقيق ISO 26262:
- بالنسبة لـ QM وASIL A، لا يوجد متطلب لإجراء تدقيق السلامة الوظيفية.
- يتطلب ASIL B أدنى مستوى من التدقيق المستقل (I0) الذي يقوم به شخص غير مشارك في إنشاء أي منتج عمل خارج المشروع.
- يتطلب ASIL C أن يتم إجراء تدقيق الاستقلالية من المستوى 2 (I2) من قبل شخص مستقل عن الفريق المسؤول عن الإنشاء، على سبيل المثال، لا يتبع نفس المدير.
- يتطلب ASIL D إجراء تدقيق بأعلى مستوى من الاستقلالية (I3) من قبل شخص مستقل عن القسم المسؤول عن الإنشاء. ومن الناحية المثالية، جهة تدقيق منفصلة من شركة مختلفة.
بمجرد تحديد مستوى الاستقلالية، يتم تقييم كل قطعة أثرية من ISO 26262 ضمن نطاق التدقيق من وجهات نظر مختلفة، بما في ذلك:
- تقييم العملية المنفذة مقابل تعريفاتها أو مواصفاتها الواردة في خطة السلامة.
- تقييم الحجج المقدمة لتنفيذ العملية.
- تقييم مخرجات العمل (عبر مشاريع مختلفة).
- توصيات التحسين (في حالة عدم الامتثال).
نظرًا لأن ISO 26262 لا يوفر أي قالب أو إطار عمل لإجراء التدقيق، يمكن لمتخصصي السلامة الوظيفية المعتمدين لدينا (CFSE) الذين يمتلكون الخبرة اللازمة لتنفيذ عملية التدقيق والإشراف عليها مساعدتك في التأكد من تغطية جدول أعمال التدقيق بالكامل واتباع جميع خطوات التدقيق بشكل صحيح.
وماذا نفعل بنتائج التدقيق؟
بمجرد انتهاء التدقيق، ينبغي تجميع النتائج في تقرير تدقيق يسلط الضوء على:
- نقاط عدم المطابقة الجسيمة
- نقاط عدم المطابقة البسيطة
- الإجراءات الواجب اتخاذها لتحسين أو معالجة الفجوات والشذوذ المحددة.
يجب معالجة توصيات التحسين بعد ذلك وربما حلها من قبل الأطراف المسؤولة.
يُنصح بإجراء تدقيق سلامة البرمجيات بانتظام لأنه يقلل من احتمالية تأثير التنفيذ غير الصحيح للعمليات على مشاريع مختلفة أو ظهور حالات عدم اتساق في المنتج لاحقًا أثناء التقييم. كما أنه يحسّن ثقافة السلامة، ويسهّل تحديد نقاط الضعف في تطوير السلامة، ويحدّ من مسؤولية المنتج.
ضع في اعتبارك أن تدقيقات السلامة الوظيفية تكون أكثر فائدة عند إجرائها في المرحلة المبكرة من تطوير المشروع/المنتج. نظرًا لأنه يجب الانتهاء من تدقيق السلامة الوظيفية قبل إطلاق الإنتاج، يُنصح بإجرائه بمجرد إنشاء العملية المتوافقة مع ISO 26262 في الشركة.
ومن الجدير بالذكر أيضاً أن تدقيق ISO 26262 وتقييم Automotive SPICE يمكن تنفيذهما بطريقة منسقة لتجنب ازدواجية العمل والتناقضات. ولهذا الغرض، يتم تقديم نموذج تقييم العمليات الموسّع (PAM).
كيف يتم إجراء تقييم ISO 26262؟
عندما يكون منتج قيد التطوير وفقًا لـ ISO26262، يأتي دائمًا وقت تقييم ما إذا كانت السلامة الوظيفية قد تحققت. تمنحنا ISO26262 إمكانيات متنوعة للتحقق مما إذا كان تصميمنا متوافقًا مع ASIL، مثل إجراءات التحقق والتأكيد. الإجراء الذي يمكن أن يساعد في تحديد الفجوات وإظهار كيفية إصلاحها هو تقييم السلامة الوظيفية.
تنظيم التقييم
أحد الأسئلة المتعلقة بالتقييم هو:متى ينبغي تنفيذ ذلك؟لدينا جانبان هنا، الأول هو عندما يتطلبها معيار ISO. يُوصى بها بدءًا من ASIL B وتكون إلزامية لـ ASIL C و D. وبما أن تقييم السلامة الوظيفية يُعد أحد تدابير التأكيد، فهناك أيضًا مستوى مطلوب من الاستقلالية يعتمد على ASIL.
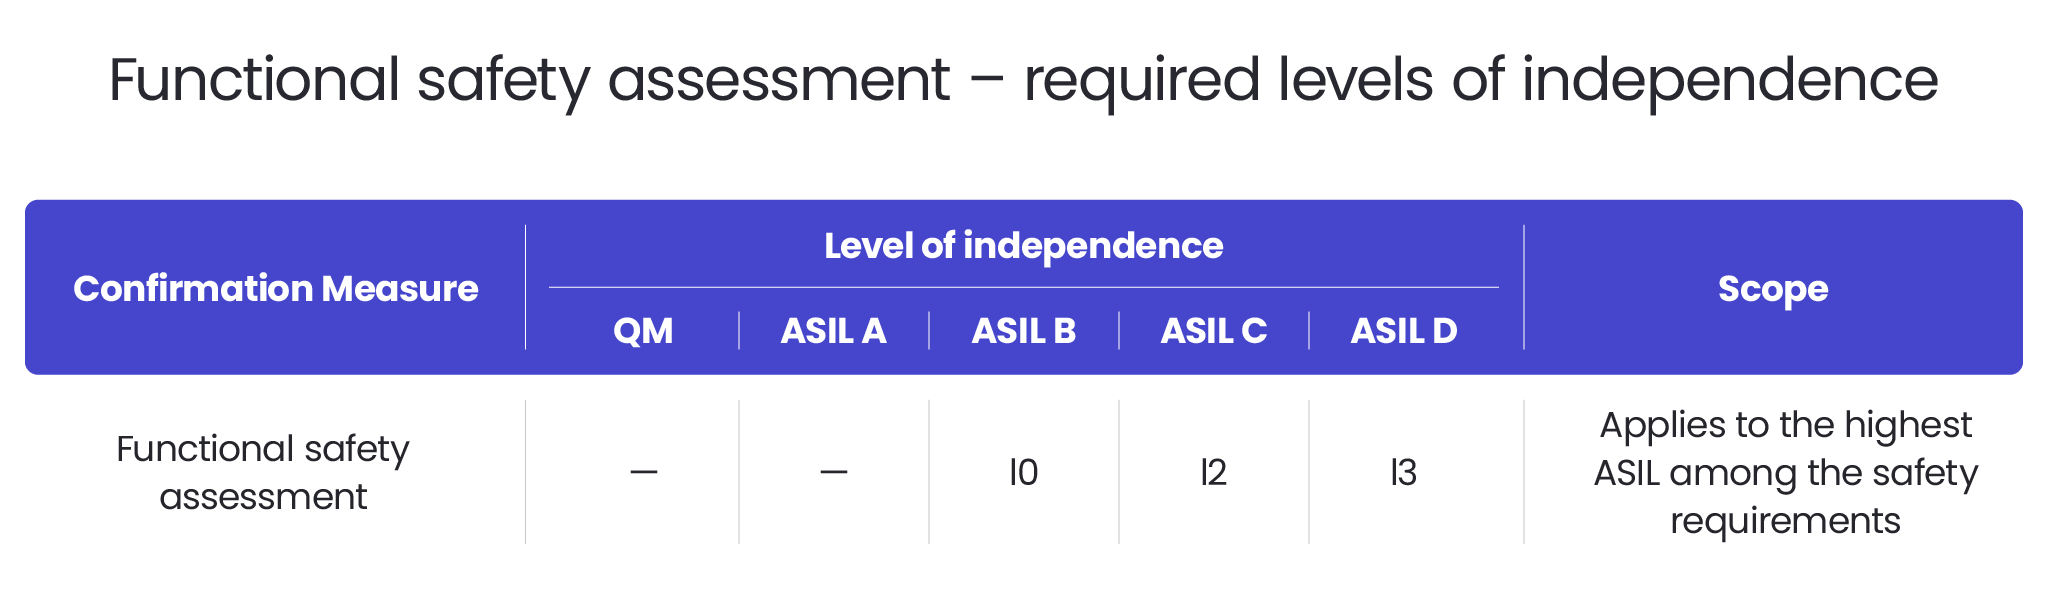
- بالنسبة لـ QM و ASIL A، لا توجد توصية لصالح أو ضد إجراء التقييم.
- يتطلب ASIL B استقلالية I0، لذا يجب إجراء التقييم من قبل شخص مختلف غير مشارك في المشروع وإنشاء منتج العمل.
- يتطلب ASIL C استقلالية I2، ومن ثم يجب أن يُجري التقييم شخص مستقل عن الفريق المسؤول عن إنشاء ناتج العمل.
- يتطلب ASIL D استقلالية I3، مما يعني أن التقييم يجب أن يُجريه شخص مستقل فيما يتعلق بالإدارة والموارد عن القسم المسؤول عن إنشاء منتج العمل، والذي قد يكون، على سبيل المثال، شركة خارجية.
الأمر التالي الذي يجب تحديده هو الجدول الزمني لتطوير المشروع. ويجب إجراء التقييم وإتمامه عمومًا قبل بدء الإنتاج. وتتمثل الممارسة الجيدة وتوصية ISO في التخطيط للتقييم في بداية تطوير المنتج على مستوى النظام وتنفيذه تدريجيًا أثناء التطوير، على سبيل المثال لكل مرحلة من مراحل المشروع مثل التصميم أو عينات التحقق من المنتج.
سؤال آخر مهم هو:من ينبغي أن يخطط للتقييم؟بعبارة أخرى، من المسؤول عن جميع الأنشطة المتعلقة بإعداد وتنظيم التقييم؟ عادةً ما يكون مدير السلامة الوظيفية أو الشخص المسؤول عن خطة السلامة حيث يتم جدولة جميع منتجات العمل والأنشطة ذات الصلة بالسلامة. يجب على هذا الشخص أيضًا إعداد جميع الفرق المشاركة في تطوير المنتج لجعلهم على دراية بما هو مطلوب لتقييم السلامة الوظيفية وتعريفهم بعملية التقييم.
السؤال التالي هو:من يمكنه إجراء التقييم؟تمت الإجابة عن هذا السؤال جزئيًا من قبل في جزء مستوى استقلالية المقيّمين. ولإجراء تقييم السلامة الوظيفية، ينبغي تعيين شخص واحد على الأقل. ويجوز لمقيّم السلامة الوظيفية تعيين مساعد واحد أو أكثر لدعمه في أنشطة التقييم. كما يتم تحديد استقلاليتهم ويجب ألا تقل عن المستوى I1 بالنسبة للمطورين. علاوة على ذلك، يجب منح المقيّمين صلاحية إجراء التقييم بما يشمل: نطاق التقييم، والمعلومات التي يجب إتاحتها، والدعم اللازم من الأشخاص المسؤولين عن مخرجات العمل المحددة.
نطاق التقييم
يجب أن يشمل نطاق تقييم السلامة الوظيفية ما يلي:
- خطة السلامة وجميع مخرجات العمل المطلوبة – يمكن للمُقيِّم تخصيص مستوى التفاصيل؛ وهنا أيضًا يمكن التحقق من إدارة متطلبات السلامة الوظيفية، بما في ذلك التتبع ثنائي الاتجاه.
- تقييم عملية السلامة الوظيفية.
- فعالية تدابير السلامة المطبقة.
- الحجج المقدمة من الأشخاص المسؤولين عن منتجات العمل حول كيفية تحقيق السلامة الوظيفية.
- ملف السلامة.
- الأساس المنطقي للحالات الشاذة المتعلقة بالسلامة، إن وُجدت.
يجب أن يأخذ التقييم أيضًا في الاعتبار التخطيط ونتائج إجراءات التأكيد الأخرى المطبقة على المشروع، بما في ذلك تدقيق السلامة الوظيفية، والتوصيات والإجراءات التصحيحية من التقييمات التي أُجريت سابقًا، على سبيل المثال، لمرحلة سابقة من المشروع ونتائج أنشطة التقييم المتعلقة بمنتجات العمل التي طورها الموردون.
يمكن العثور على مثال لجدول أعمال السلامة الوظيفية في ISO26262-8 الملحق D.
نتيجة التقييم
نتيجةً لتقييم السلامة الوظيفية، ينبغي إعداد التقرير، بما في ذلك نتيجة التقييم (مقبول، مقبول بشروط أو مرفوض). وقد يتضمن التقرير أيضاً توصية بالقبول المشروط. وفي هذه الحالة، يجب أيضاً تحديد شروط القبول. وإذا رُفضت التوصية في تقرير تقييم السلامة الوظيفية، فينبغي التخطيط لإجراءات تصحيحية مناسبة (يمكن أن تكون أيضاً جزءاً من التقرير) وتنفيذها، ثم يجب تكرار تقييم السلامة الوظيفية.
وخلاصة القول، كما هو الحال في معظم الجوانب المتعلقة بقطاع السيارات، فإن وجود خطة جيدة هو مفتاح النجاح. وينطبق الأمر ذاته على تقييم السلامة الوظيفية. فعند إجرائه لكل مرحلة من مراحل التطوير أو لكل معلم من معالم المشروع، يمكن اكتشاف المخاطر والثغرات المحتملة وتصحيحها في مرحلة مبكرة جداً من المشروع. كما يمكن أن يساعدنا في الإدارة السليمة للسلامة الوظيفية داخل المشروع من خلال تحديد المخاطر ووضع توصيات بإجراءات تصحيحية، نظراً لأن التقييم يُجرى عادةً بواسطة أشخاص ذوي خبرة في الهندسة و/أو العمليات المتعلقة بـ ISO. إنه أشبه بطبخ مشويّتين على نار واحدة – فمن ناحية، نُنجز النشاط المطلوب بموجب ISO26262، ومن ناحية أخرى، نمتلك أداة لتحديد أوجه عدم التوافق المحتملة وحلها.
تأهيل أدوات ISO 26262
يُعد تأهيل الأدوات أمرًا ضروريًا لتحقيق الامتثال لمعيار ISO 26262. ويتمثل هدفه في ضمان أن جميع الأدوات المستخدمة في المشروع موثوقة، وأن أي أعطال يتم تحديدها، وأن أي مشكلات تنشأ يمكن التعامل معها. ومن المهم أخذ جميع الأدوات المشاركة في عملية التطوير بعين الاعتبار، بما في ذلك تلك المستخدمة بشكل غير مباشر.
كيفية تأهيل أدوات البرمجيات وفقًا لمعيار ISO 26262؟
الهدف من تأهيل الأدوات هو تقديم دليل على أن أداة برمجية مناسبة للاستخدام في تطوير البرمجيات المتعلقة بالسلامة وفقًا لمعيار ISO26262. يتضمن البند 11 من الجزء 8 أساليب وأدلة تسهّل تأهيل الأدوات. ومع ذلك، من الضروري تحديد ما إذا كانت الأداة بحاجة إلى تأهيل أم لا. تعتمد الإجابة على هذا السؤال بشكل كبير على حالة الاستخدام ونطاق المشروع وسياقه.
حدد الأداة
يمكن أن يؤدي استخدام الأدوات البرمجية إلى تبسيط أو أتمتة الأنشطة والمهام الضرورية لتطوير البرمجيات المتعلقة بالسلامة. ويتمثل أحد أهداف عملية التأهيل في إثبات الوعي والمعرفة الواسعة بالأداة المعنية. والخطوة الأولى على طريق تحقيق هذا الهدف هي التحديد الصحيح لخصائص الأداة. وفي تلك المرحلة، من الضروري تقديم معلومات مثل رقم الإصدار، والمورد، والمعايرة أو التكوين. ومن الممارسات الجيدة التحقق من سجل الثغرات الرسمي الذي أنشأه مورد الأداة، ومقارنة كيفية تأثير نقاط الضعف في الأداة المعنية على حالة الاستخدام في المشروع المتعلق بالسلامة.
تقييم المخاطر
تُصنَّف عوامل TCL (مستوى الثقة في الأداة) من TCL1 حتى TCL3. يعني TCL1 أنه بالنسبة للخطوات التالية، لا تنطبق بالضرورة طرق التأهيل، لذا لا يُشترط التأهيل نفسه. أما TCL 2 وTCL 3، فيُفترض في هاتين الحالتين أن سلوك الأداة ليس قابلاً للتنبؤ به بالكامل، ويجب تطبيق طرق تأهيل معينة. ينتج مستوى الثقة في الأداة عن الجمع بين تأثير الأداة (TI) واكتشاف خطأ الأداة (TD).
تأثير الأداة – هو معامل لتحديد ما إذا كانت الأداة يمكن أن تُدخل أخطاءً أو تفشل في اكتشافها قد تؤثر على الميزات المتعلقة بالسلامة في المنتج النهائي. إذا كان انتهاك أحد متطلبات السلامة غير ممكن، فينبغي اختيار ‘TI 1’. وإلا فإن تأثير الأداة يكون ‘TI 2’.
ينقسم المعامل T إلى ثلاث درجات. اختر «TD1» عندما يكون لدى مالك الأداة ثقة عالية بأن استخدام الأداة غير مرتبط بالأنشطة المتعلقة بالسلامة، أو أن استخدامها لا يمكن أن يؤثر على سلامة المنتج. أما «TD2» فهو معامل متوسط، وينبغي اختياره عندما لا يكون مستوى الثقة مرتفعًا بما يكفي للجزم بأن متانة الأداة وموثوقيتها لا يمكن أن تُدخلا مخاطر غير مقبولة، حتى لو كان هناك بعض ميزات الحماية. والدرجة الأخيرة هي «TD3»، وهي تمثل الحالة المعاكسة لحالة «TD1»، لذا ينبغي اختيارها إذا كان لدى الأداة مستوى ثقة منخفض بأن سلوكها سليم في أي حالة مطلوبة متعلقة بالسلامة.
يجدر التذكير بأنه في كثير من الحالات يكون الاختيار بين درجات محددة اختياراً ذاتياً إلى حد كبير، وغالباً ما يكون من الصعب أو حتى من المستحيل الوصول إلى إجابة قاطعة. ومع ذلك، فإن النتيجة النهائية تستند إلى المعرفة والخبرة المتخصصة.
تأهيل الأداة
تحدد ISO 26262 أربع طرق يمكن تطبيقها أثناء تأهيل الأدوات. وإذا كانت نتيجة التقييم الإجمالية هي 'TCL2' أو 'TCL3'، فإن الطرق تكون نفسها، لكن التوصية بالاستخدام فيما يتعلق بمستوى ASIL تكون مختلفة. ويسرد الجدول أدناه التوليفات الممكنة للعوامل.
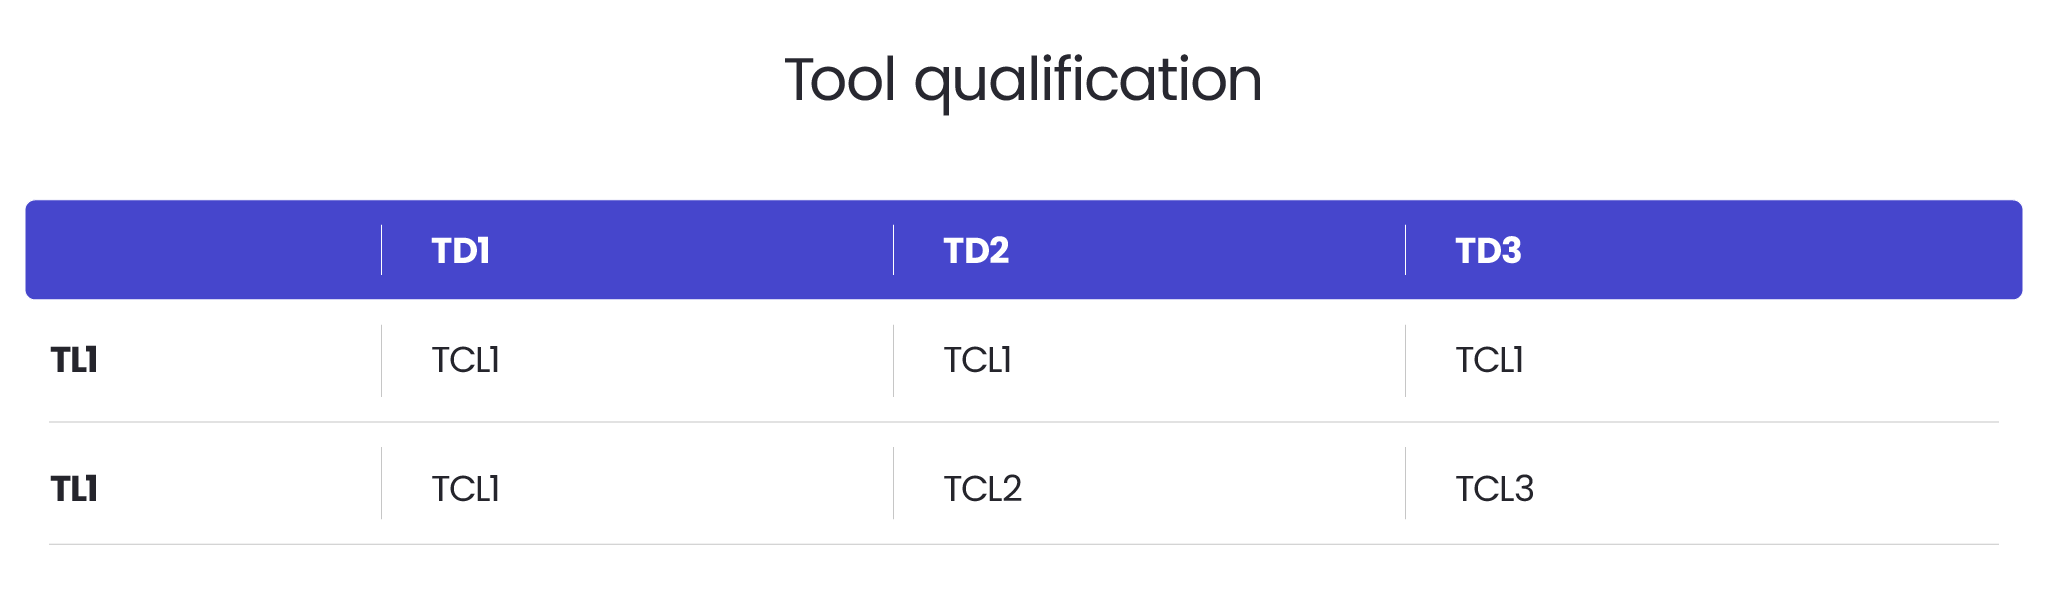
الطريقة الأولى في القائمة هي "زيادة الثقة من الاستخدام". تُستمد الثقة من الاستخدام السابق للأداة في بيئة تطوير مماثلة وحالات استخدام مشابهة. لكن في المشاريع الجديدة، يمكن أن تتغير سلسلة الأدوات وإصدارات الأدوات، لذا حتى لو كانت حالات الاستخدام نفسها، فقد يكون من الصعب تطبيق "زيادة الثقة من الاستخدام".
«تقييم عملية التطوير» هو الأسلوب الذي يتطلب تحليلاً مفصلاً لعملية تطوير الأداة. في بعض الأحيان يقدم بائع الأداة أدلة التأهيل هذه مع الأداة.
يُوصى بأسلوب "التحقق من صحة أداة البرمجيات" للامتثال لمستويات ASIL العالية مثل ASIL C أو D. وهو يعتمد بشكل أساسي على تطوير اختبارات تغطي جميع حالات الاستخدام المتعلقة بالسلامة لأداة البرمجيات. ووفقًا لمعيار ISO 26262-8، يمكن أن يوفره مورّد الأداة أيضًا.
الطريقة الأخيرة، "التطوير وفقًا لمعيار السلامة"، للأسف هذه الطريقة غير قابلة للتطبيق في الغالب. بيئة تطوير البرمجيات المدمجة تعتمد في الغالب على الحاسوب الشخصي، لذلك عادةً لا تكون أدوات البرمجيات مصممة للاستخدام وفقًا لمعيار السلامة.
اكتشف كيف يمكن لـ ASPICE تمكين مؤسستك
اطلع على الكتاب الإلكتروني
arrow_circle_rightاتصل بنا
لنتواصل لمعرفة كيف يمكننا دعم مشروعك في مجال السيارات

arrow_circle_right مقالاتنا


