الأمن السيبراني كإضافة إلى ASPICE ونموذج V


قبل أن نتعمق في موضوع دمج نموذج V مع الأمن السيبراني، دعونا نواجه الحقائق. لم تعتبر صناعة السيارات الأمن السيبراني اعتبارًا أساسيًا في السنوات الأربعين الماضية، لذا تعاني الصناعة من نقص في هذا المجال مقارنة بأي قطاع آخر تقريبًا.
أدخلت قطاعات الاتصالات لوائح الأمن السيبراني في التسعينيات وأوائل الألفينيات، وسبقها القطاع الطبي إلى ذلك. ومنذ ذلك الحين، أصبحت المركبات متصلة بالإنترنت، وأجرى بعض المصنّعين (مثل Tesla) تحديثات برمجية عن بُعد. لدينا أيضًا ناقلات اتصالات مثل CAN أو LIN أو حتى Ethernet، التي أصبحت تُستخدم الآن على نطاق واسع في صناعة إنتاج السيارات والتي تتيح التحكم في المركبات عن بُعد.
لذا، حان الوقت لقطاع السيارات لإحداث تحول كبير من التركيز فقط على الميكانيكا إلى التفكير في الجوانب الإلكترونية وأمن السيبراني في إنتاج السيارات. وعدم القيام بذلك سيؤدي إلى تهديد دائم بسيطرة طرف ثالث على السيارة أثناء قيادتها في جميع الطرازات الجديدة.
اعرف المزيد عن ASPICE من دليلنا
احصل على الكتاب الإلكتروني
كيف يتم تنظيم الأمن السيبراني في قطاع السيارات؟
كانت الأمن السيبراني جزءاً من توجيهات مختلفة على مر السنين، لكنها لم تكن أبداً نقطة التركيز. كانت المسؤولية تقع على عاتق مهندس نظام ماهر يصمم النظام ويجري تغييرات لضمان سلامة مشروع معين. وقد تم ذلك عادةً من خلال رسم خريطة الشبكة Automotive للأجهزة والمكونات داخل المركبة ثم تقييد الوصول بينها.
تغيّر ذلك العام الماضي عندما أصدرت جمعية مهندسي السيارات (SAE) معيار ISO/SAE 21434:2021 – المركبات الطرقية – هندسة الأمن السيبراني. هناك أيضاً ISO/TR 4804:2020 المركبات الطرقية — السلامة والأمن السيبراني لأنظمة القيادة الآلية — التصميم والتحقق والتحقق من الصحة بالإضافة إلى معيار TISAX الذي ينظم أمن المعلومات في صناعة السيارات.
Automotive SPICE للأمن السيبراني
على الرغم من أن موضوع الأمن السيبراني قد تم تجاهله في صناعة السيارات لسنوات عديدة، لم يعد صحيحاً القول إنه لم يتغير. فقد أصدرت الجمعية الألمانية الشهيرة لصناعة السيارات (VDA) إرشادات Automotive SPICE للأمن السيبراني في فبراير الماضي. وهي تُعدّ الآن مرجعاً أساسياً لأي شركة تعمل مع مصنّعي المعدات الأصلية (OEMs) ولشركات تصنيع السيارات نفسها.
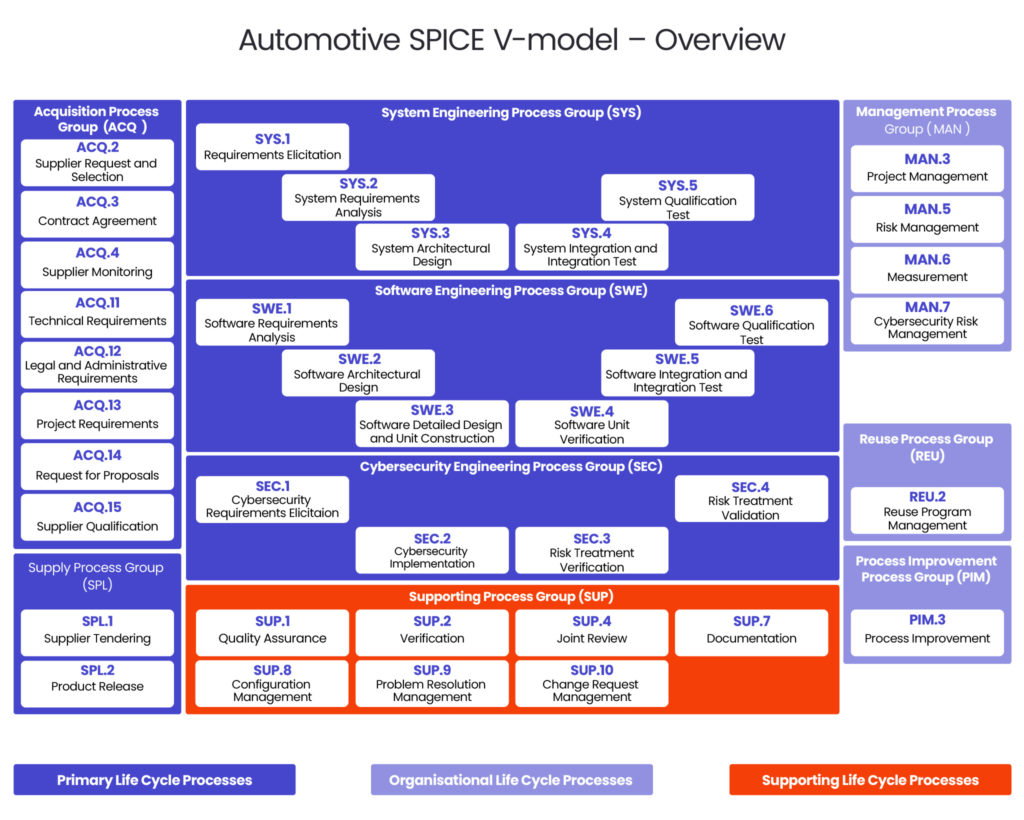
تُعد الإرشادات امتدادًا لـ ASPICE، ويمكن استخدام السلامة الوظيفية بشكل غير مباشر لتغطية كل مرحلة من مراحل نموذج V عندما يتعلق الأمر بالأمن السيبراني. أنشأ مهندسو السيارات لدينا في Spyrosoft قالب عملية يتيح لهم العمل بكفاءة أكبر وتطبيق الإرشادات على المشاريع الواقعية المطورة لعملائنا.
لمزيد من المعلومات حول ماهية ASPICE، راجع دليلنا التمهيدي.
على الرغم من أن الإرشادات تستند إلى نموذج V التقليدي حيث تُجمَّع مهام معينة في عمليات، إلا أنها تضيف طبقة أخرى إلى المستويات المعروفة التي تغطي:
- مجموعة عمليات الاستحواذ (ACQ)
- مجموعة عمليات التوريد (SPL)
- مجموعة عمليات هندسة الأنظمة (SYS)
- مجموعة عمليات هندسة البرمجيات (SWE)
- مجموعة عمليات الدعم (SUP)
- مجموعة عمليات الإدارة (MAN)
- مجموعة عملية إعادة الاستخدام (REU)
- مجموعة عملية تحسين العمليات (PIM)
أُطلق على مجموعة الأنشطة المتعلقة بالأمن السيبراني اسم مجموعة عمليات هندسة الأمن السيبراني (SEC) وهي تشمل 4 عناصر.
دعنا نستعرضها واحدة تلو الأخرى ونفك رموزها معاً.
SEC.1: استنباط متطلبات الأمن السيبراني
هذه هي الخطوة الأولى في العملية، وتتطلب تحديد متطلبات وأهداف الأمن السيبراني بناءً على المخاطر التي يجب تخفيفها في إدارة المخاطر القياسية وهي MAN.5 حيث MAN.7 هي إدارة مخاطر الأمن السيبراني. في هذه المرحلة، نحتاج إلى تقييم ما سيكون المستوى المقبول من المخاطر لأي تهديدات لا يمكن تجنبها. لتحقيق هذا الهدف، يجب إنشاء مجموعة من المتطلبات غير الوظيفية والوظيفية.
تحدد الإرشادات أيضًا قواعد تقييم معينة فيما يتعلق بالمخاطر والمتطلبات، بحيث يتم معالجتها وتحديدها لضمان السلامة.
SEC.2: تنفيذ الأمن السيبراني
تتعلق الخطوة التالية بتنفيذ الإجراءات الرامية إلى تخفيف المخاطر. وأفضل طريقة للقيام بذلك هي تحسين عناصر معمارية المنتج أو النظام بما يتماشى مع الأهداف والمتطلبات المحددة في المرحلة السابقة. ولتحقيق ذلك، تحتاج أولاً إلى تحليل المعمارية والبحث عن نقاط الضعف التي لم يتم تحديدها سابقًا.
قد يتضمن ذلك أيضًا تركيب ضوابط للأمن السيبراني للحد من المخاطر وتنبيهك أنت وفريقك في حال حدوث أي خطأ. ويمكن أن تشمل هذه الضوابط، على سبيل المثال، عناصر إنذار ميكانيكية، وخوارزميات برمجية متقدمة، وحلولًا للأجهزة و/أو التشفير.
SEC.3: التحقق من معالجة المخاطر
بمجرد تحديد أهداف الأمن السيبراني ومتطلباته ونقاط الضعف فيه، وتنفيذ العناصر التي تهدف إلى تخفيف المخاطر، يحين الوقت لتقييم العملية حتى الآن والتحقق مما إذا كنت قد قمت بما يكفي. يمكن تحقيق ذلك في مرحلة التحقق من معالجة المخاطر من خلال ضمان تنفيذ المراحل السابقة من العملية بشكل صحيح وأنها – في الواقع – تقلل المخاطر.
تشمل بعض طرق التحقق المحددة في الإرشادات ما يلي:
- التحليل الساكن للبرمجيات،
- اختبار وحدات البرمجيات،
- تكامل البرمجيات واختبارات القبول،
- تكامل الأنظمة واختبارات القبول.
من المهم ملاحظة هنا أن التحقق لا يمكنه إثبات أنه تم تحديد تدابير إدارة المخاطر الصحيحة وتنفيذها. وهذا ما تُخصص له المرحلة التالية.
القسم 4: التحقق من معالجة المخاطر
تركز مرحلة التحقق من معالجة المخاطر على ضمان نجاح النظام الذي قمت بدمجه في معالجة أهداف الأمن السيبراني المحددة مسبقًا.
مرة أخرى، هناك طرق تحقق محددة - على النحو التالي:
- فحص الثغرات الأمنية،
- اختبار الاختراق،
- اختبار الواجهات
- اختبار الفاز.
ينبغي توثيق عملية التحقق بدقة وعلى نطاق واسع لضمان إتمامها وإدارتها بشكل صحيح.
يجدر التذكير بأن الأمن السيبراني لا يتعلق بالعمليات فحسب، بل أيضاً بتحليل المخاطر المحتملة واختبار الاختراق ومعايير الترميز التي تحدد أفضل الممارسات لكتابة كود مفهوم ومتسق.
هناك أيضًا مدققات معينة مثل معايير البرمجة الخاصة بفريق الاستجابة للطوارئ الحاسوبية (CERT) ومشروع أمان تطبيقات الويب المفتوحة (OWASP)، وهي قواعد تضمن الأمان داخل المشروع. يمكننا بعد ذلك فحص الكود ليس فقط ديناميكيًا عبر تشغيل نصوص برمجية قادرة على اختباره، بل أيضًا بشكل ثابت من خلال التأكد من توافق الكود مع الإرشادات.
لا ينبغي إغفال تقييم المخاطر الأمنية المسمى تحليل التهديدات والمعالجة (TARA)، الذي يتيح تحديد الثغرات السيبرانية ومعالجتها.
الدور عليك
إذا لم تكن متأكدًا من كيفية إجراء الاختبارات وعمليات التحقق لضمان سلامة مشروعك في مجال السيارات، فيمكننا مساعدتك. مهندسو السيارات لدينا مستعدون لدعمك ودعم فريقك من خلال إدارة Automotive SPICE ومتطلبات السلامة الوظيفية والأمن السيبراني، ومعالجة نقاط الضعف وتصميم حلول تهدف إلى الحد من المخاطر.
اطّلع على عرض سلامة السيارات لمزيد من المعلومات، وتواصل معنا إذا كانت لديك أي أسئلة.
arrow_circle_rightاتصل بنا




