La cybersécurité comme plugin dans ASPICE et le modèle en V


Avant de nous plonger dans le sujet de la combinaison du modèle en V avec la cybersécurité, examinons les faits. L'industrie automobile n'a pas considéré la cybersécurité comme une considération essentielle au cours des 40 dernières années, de sorte que l'industrie est en retard dans ce domaine par rapport à presque tout autre secteur.
Les télécommunications ont introduit des réglementations en matière de cybersécurité dans les années 90 et au début des années 2000, et le secteur médical encore plus tôt. Depuis lors, les véhicules sont devenus connectés à Internet, et certains fabricants (par exemple Tesla) effectuent des mises à jour logicielles à distance. Nous disposons également de bus de communication tels que CAN ou LIN, voire Ethernet, qui sont aujourd'hui largement utilisés dans l'industrie de production automobile et qui permettent de piloter les véhicules à distance.
Il est donc temps pour le secteur automobile d'opérer un changement majeur en cessant de se concentrer uniquement sur la mécanique pour penser aux aspects électroniques et de cybersécurité de la production automobile. Ne pas le faire entraînerait une menace constante qu'un tiers prenne le contrôle de la voiture pendant qu'elle est conduite pour tous les nouveaux modèles.
En savoir plus sur ASPICE grâce à notre guide
Obtenir l'ebook
Comment la cybersécurité est-elle réglementée dans le secteur automobile ?
La cybersécurité a fait partie de différentes directives au fil des années, mais n'a jamais été le point central. La responsabilité incombait à un Architecte Système qualifié qui concevait le système et apportait des modifications pour garantir la sécurité d'un certain projet. Cela se faisait généralement en cartographiant le réseau automobile des dispositifs et composants embarqués, puis en limitant l'accès entre eux.
Cela a changé l'année dernière avec la publication par la Society of Automotive Engineers (SAE) de sa norme ISO/SAE 21434:2021 – Véhicules routiers – Ingénierie de la cybersécurité. Il existe également la norme ISO/TR 4804:2020 Véhicules routiers — Sécurité et la cybersécurité pour les systèmes de conduite automatisée — Conception, vérification et validation, ainsi qu'un standard TISAX qui régit la sécurité de l'information dans l'industrie automobile.
Automotive SPICE pour la cybersécurité
Bien que le sujet de la cybersécurité ait été négligé dans l'industrie automobile pendant de nombreuses années, il n'est plus exact de dire que la situation n'a pas évolué. La célèbre Association allemande de l'industrie automobile (VDA) a publié en février dernier les lignes directrices Automotive SPICE for Cybersecurity. Elles servent désormais de référence pour toute entreprise travaillant avec des équipementiers ainsi que pour les constructeurs automobiles eux-mêmes.
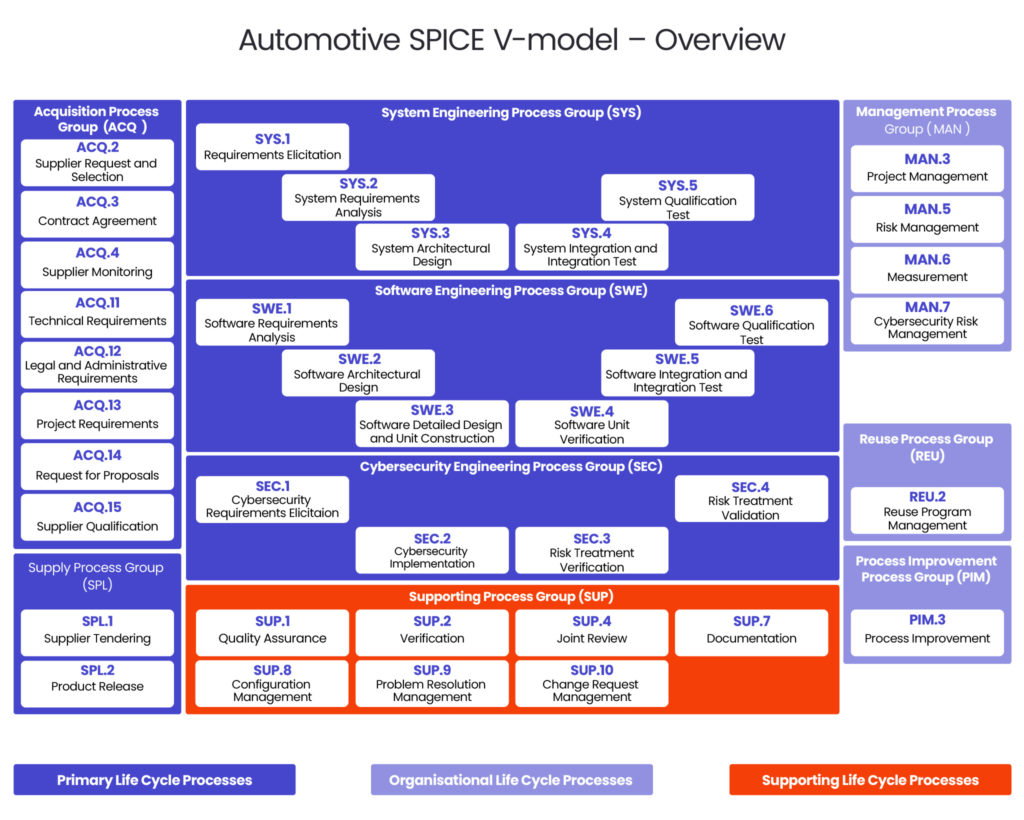
Les directives sont une extension d'ASPICE et la Sécurité Fonctionnelle peut être utilisée indirectement pour couvrir chaque étape du modèle en V en matière de cybersécurité. Nos ingénieurs Automobile chez Spyrosoft ont créé un modèle de processus qui leur permet d'opérer plus efficacement et d'appliquer les directives à des projets réels développés pour nos clients.
Pour plus d'informations sur ce qu'est ASPICE, consultez notre guide d'introduction.
Bien que les lignes directrices soient basées sur le modèle en V traditionnel, où certaines tâches sont regroupées en processus, elles ajoutent une couche supplémentaire aux niveaux bien connus couvrant :
- Groupe de processus d'acquisition (ACQ)
- Groupe de processus d'approvisionnement (SPL)
- System Engineering Process Group (SYS)
- Software Engineering Process Group (SWE)
- Groupe de processus de support (SUP)
- Groupe de processus de management (MAN)
- Groupe de processus de réutilisation (REU)
- Process Improvement Process Group (PIM)
Le groupe d'activités liées à la cybersécurité a été nommé Cybersecurity Engineering Process Group (SEC) et comprend 4 éléments.
Passons-les en revue un par un et décryptons-les ensemble.
SEC.1 : Élicitation des exigences de cybersécurité
Il s'agit de la première étape du processus, et elle nécessite l'identification des exigences et des objectifs en matière de cybersécurité sur la base des risques qui doivent être atténués dans le cadre de la Gestion Standard des Risques, à savoir MAN.5, où MAN.7 correspond à la Gestion des Risques de Cybersécurité. À ce stade, nous devons évaluer quel serait le niveau de risque acceptable pour toute menace qui ne peut être évitée. Pour atteindre cet objectif, un ensemble d'exigences non fonctionnelles et fonctionnelles doit être établi.
Les lignes directrices précisent également certaines règles de notation en matière de risques et d'exigences, afin qu'ils soient traités et identifiés pour garantir la sécurité.
SEC.2 : Mise en œuvre de la cybersécurité
L'étape suivante consiste à mettre en œuvre des actions visant à atténuer les risques. La meilleure façon d'y parvenir est d'affiner les éléments d'architecture d'un produit ou d'un système conformément aux objectifs et aux exigences établis à l'étape précédente. Pour ce faire, vous devez d'abord analyser l'architecture et rechercher les vulnérabilités qui n'ont pas été identifiées auparavant.
Cela peut également impliquer l'installation de contrôles de cybersécurité pour limiter les risques et alerter vous et votre équipe en cas de problème. Ces contrôles peuvent inclure, par exemple, des éléments d'alarme mécaniques, des algorithmes logiciels avancés, des solutions matérielles et/ou du chiffrement.
SEC.3 : Vérification du traitement des risques
Une fois que vous avez identifié les objectifs, les exigences et les vulnérabilités en matière de cybersécurité, et mis en œuvre des éléments visant à atténuer les risques, il est temps d'évaluer le processus jusqu'à présent et de vérifier si vous en avez fait suffisamment. Cela peut être réalisé à l'étape de Vérification du Traitement des Risques en s'assurant que les phases précédentes du processus ont été correctement mises en œuvre et qu'elles minimisent effectivement les risques.
Certaines des méthodes de vérification spécifiées dans les directives incluent :
- analyse statique de logiciels,
- tests unitaires de logiciels,
- intégration logicielle et tests d'acceptation,
- intégration système et tests d'acceptation.
Il est important de noter ici que la vérification ne peut pas prouver que les mesures correctes de gestion des risques ont été spécifiées et mises en œuvre. C'est l'objet de l'étape suivante.
SEC.4 : Validation du traitement des risques
La phase de validation du traitement des risques vise à garantir que le système que vous avez intégré parvient à atteindre les objectifs de cybersécurité précédemment spécifiés.
Une fois de plus, il existe des méthodes de validation spécifiques – comme suit :
- analyse des vulnérabilités,
- tests d'intrusion,
- tests d'interface
- tests par fuzzing.
Le processus de validation doit être documenté de manière précise et exhaustive afin de garantir qu'il est mené et géré correctement.
Il convient de rappeler que la cybersécurité ne concerne pas seulement les processus, mais aussi l'analyse des risques potentiels, les tests d'intrusion et les normes de codage qui identifient les meilleures pratiques pour écrire un code compréhensible et cohérent.
Il existe également certains analyseurs tels que les normes de codage du Computer Emergency Response Team (CERT) et l'Open Web Application Security Project (OWASP), des règles qui garantissent la sécurité au sein d'un projet. Nous pouvons ensuite vérifier le code non seulement de manière dynamique en lançant des scripts capables de le tester, mais aussi de manière statique en veillant à ce que le code soit conforme aux directives.
L'évaluation des risques de sécurité appelée Threat Assessment and Remediation Analysis (TARA), qui permet d'identifier les cyber-vulnérabilités et de les atténuer, ne doit pas être négligée.
À vous de jouer
Si vous ne savez pas comment mener les tests et les processus de validation pour garantir la sécurité de votre projet automobile, nous pouvons vous aider. Nos ingénieurs automobiles sont prêts à vous accompagner, vous et votre équipe, en gérant les exigences d'Automotive SPICE, de sécurité fonctionnelle et de cybersécurité, en traitant les vulnérabilités et en concevant des solutions visant à limiter les risques.
Découvrez notre Offre de sécurité automobile pour plus d'informations, et contactez-nous si vous avez des questions.
arrow_circle_rightContact
Nous vous aiderons à mettre en œuvre les normes de sécurité automobile. Contactez notre expert

arrow_circle_right NOS ARTICLES



