Assurer la conformité DORA grâce à des services technologiques complets


The financial sector’s increasing dependence on technology and digitisation means that institutions must be ready to address growing cyber threats. No wonder that ensuring operational resilience is becoming a top priority for both financial organisations and technology providers. The Digital Operational Resilience Act (DORA) is a regulatory framework that aims to renforcer le secteur financier‘s ability to withstand and respond to ICT (Information and Communication Technology) disruptions. In this article, we explore the background and timeline of this regulation, its significance, the core requirements for DORA compliance, and how to establish such readiness for your company.
Qu'est-ce que DORA ?
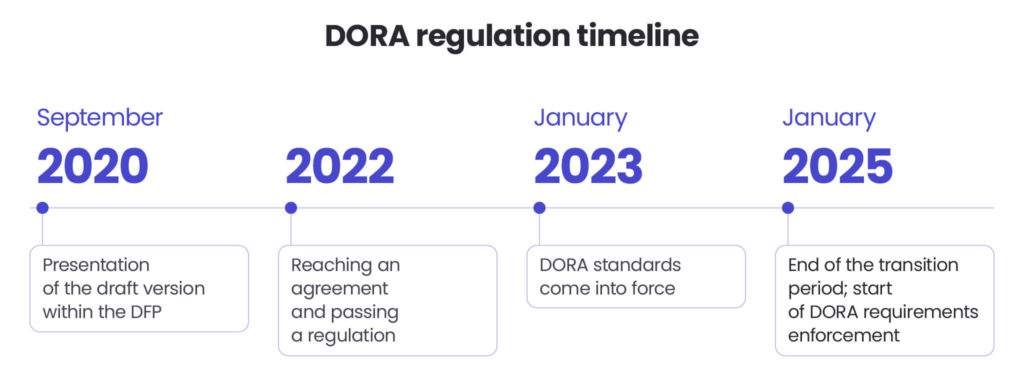
DORA, ou le Le Digital Operational Resilience Act est un règlement de l'Union européenne designed to boost the financial sector’s cybersecurity and operational stability. Introduced in September 2020 as part of the EU’s Digital Finance Package (DFP), it aims to create a unified framework for managing ICT risks across financial entities and their external partners and providers.
DORA establishes guidelines for the EU on ICT risk management, incident reporting, digital operational resilience testing, information sharing, and third-party risk management. The legislation was developed in response to the increasing frequency of cyber threats and operational disruptions, and it is part of a broader effort to strengthen financial stability and security in the EU’s digital financial ecosystem.
Quand DORA entre-t-elle en vigueur ?
Après la présentation de la première version, la tenue de consultations et l'obtention des accords requis entre les autorités européennes compétentes, DORA est officiellement entrée en vigueur le16 janvier 2023, suite à sa publication au Journal officiel de l'UE. Toutefois, les entités financières et les prestataires de TIC ont bénéficié d'un période de transition de deux ans évaluer le cadre actuel de résilience opérationnelle et mettre en œuvre les changements nécessaires pour répondre aux exigences précises de DORA. La fenêtre s'est terminée le17 janvier 2025, rendant la conformité DORA désormais obligatoire pour toutes les institutions financières concernées et leurs fournisseurs technologiques.
À qui s'applique DORA ?
DORA s'applique à diverses entités financières et à leurs prestataires critiques de services TIC. Plus précisément, le règlement couvre :
- Banques et établissements de crédit
- Compagnies d'assurance et de réassurance
- Sociétés d'investissement
- Prestataires de services de paiement et institutions
- Établissements de monnaie électronique (EME)
- Fournisseurs de services de cryptomonnaie
Fournisseurs tiers de services TIC (y compris les fournisseurs de services cloud, les éditeurs de logiciels et les opérateurs de centres de données)
All of these parties must implement a comprehensive ICT risk management framework, meet requirements to effectively manage any disruptions or threats, and confirm that their operations can continue with minimal interruption in the event of cyberattacks or system failures. By covering such a broad spectrum of financial organisations, DORA aims to ensure that all critical aspects of the EU financial sector’s digital operations are adequately protected.
DORA is valid in all EU countries, mandating a consistent approach to ICT risk management across the entire financial industry. It is worth mentioning that although the regulation only directly applies to entities operating in the EU, it also affects third-party ICT providers located outside the European Union that deliver services to EU-based financial institutions and businesses.
Pourquoi la conformité DORA est-elle pertinente ?
The importance of DORA cannot be underestimated, especially given the sector’s heavy reliance on digital solutions and the associated growing risks of cyber incidents, system failures, and dependence on third-party vendors. Financial institutions, due to their nature and access to critical and sensitive data, can be prime targets for cyberattacks. And any disruption in such systems can have serious economic and reputational consequences.
DORA est cruciale pour les raisons suivantes :
- Cybersécurité renforcéeIl impose des mesures de sécurité robustes pour prévenir et atténuer les cybermenaces et garantir des niveaux de protection élevés.
- Continuité opérationnelleLe cadre contribue à garantir que les services et plateformes financiers restent disponibles malgré les perturbations.
- Unification réglementaire: Il établit une approche standardisée dans tous les États membres de l'UE, réduisant les incohérences dans les pratiques de gestion des risques et la fragmentation réglementaire.
- Confiance des clients: Il renforce la confiance des consommateurs en confirmant que les institutions financières sont préparées aux menaces et résilientes face aux perturbations cybernétiques ou aux fuites potentielles.
Découvrez des services financiers pleinement conformes aux normes DORA
En savoir plus
Quelles sont les exigences de DORA ?
The EU legislation outlines a few key measures designed to guarantee that financial entities can effectively manage ICT risks and recover rapidly from disruptions. These regulations include five essential requirements that must be met to ensure DORA compliance:
Gestion des risques liés aux TIC :
- Développer et maintenir des cadres robustes de gestion des risques liés aux TIC.
- Mettre en œuvre des processus d'identification des risques, de protection, de détection, de réponse et de rétablissement.
- Réalisez régulièrement des évaluations des risques et des audits.
Signalement des incidents :
- Établir des procédures et protocoles clairs pour la détection, la notification et la gestion en temps utile des incidents liés aux TIC.
- Signaler les incidents TIC significatifs aux autorités de régulation dans les délais spécifiés et de manière standardisée.
Tests de résilience opérationnelle :
- Réaliser des tests réguliers des systèmes TIC, notamment des évaluations de vulnérabilité, des tests d'intrusion et des tests de résistance basés sur des scénarios.
- Impliquer régulièrement des prestataires de services tiers dans les tests de résilience et vérifier la robustesse des mesures de sécurité en place.
Gestion des risques liés aux tiers :
- Assurer une supervision adéquate et un suivi continu des fournisseurs critiques de services TIC.
- Réaliser une analyse de due diligence et établir des accords contractuels qui définissent les attentes en matière de niveau de service et traitent de la gestion des risques liés aux TIC et de la résilience.
Partage d'informations :
- Encourager la coopération et le partage d'informations entre les entités financières concernant les cybermenaces et les bonnes pratiques de sécurité.
- La coopération entre les institutions aide à détecter et à répondre aux menaces plus efficacement, contribuant ainsi à protéger l'ensemble du secteur financier local.
Services technologiques complets pour la conformité DORA
To achieve compliance with DORA, financial companies and agencies require a comprehensive approach that integrates tech services across various domains. As an experienced technology partner, we can facilitate your efforts to reach and maintain DORA compliance. We propose a comprehensive offer designed to help financial institutions do just that. Here are the services we can deliver to enable your organisation to meet digital operational resilience requirements:
Conseil technologique pour la conformité DORA
We offer evaluations and gap analyses to identify ICT system vulnerabilities using all relevant security frameworks and protocols. By focusing on providing expert consultations and the best strategies, we create tailored roadmaps for DORA compliance. Legacy systems are modernised to meet resilience standards, while custom risk management plans are crafted to address unique operational challenges.
Développement et mise en œuvre de systèmes résilients
To meet the operational resilience framework, our team designs systems that ensure business continuity and minimal disruption during failures or cyberattacks. We also build scalable, robust, fault-tolerant architectures and infrastructures using technologies such as .NET, Kubernetes and microservices. Deploying digital twin simulations and advanced monitoring tools allows us to proactively identify and address resiliency gaps and mitigate risk in real-time.
Solutions de cybersécurité et de conformité
We incorporate secure coding practices, thorough reviews, and testing routines throughout the development process, as well as implement zero-trust architectures, and conduct regular vulnerability assessments and penetration tests. More so, we ensure that data storage and encryption are optimised to guarantee compliance with DORA’s strict requirements for secure information handling.
Gestion des incidents et stratégie de résilience
Nos services incluent l'élaboration de plans de réponse aux erreurs ou aux problèmes ainsi que des plateformes de surveillance en temps réel. Nous apportons notre expertise en matière d'investigation et de reprise après incident, et mener une reprise après sinistre des simulations pour tester et valider les protocoles en vue d'une restauration rapide des services et d'une conformité réglementaire.
Migration et optimisation du cloud
We ensure secure, compliant migration to cloud platforms with risk mitigation strategies. With multi-cloud resilience frameworks, we create failover and redundancy setups aligned with DORA’s standards. We help maintain operational security while optimising cloud costs.
IA et analytique prédictive
By leveraging machine learning models to identify data patterns, we enhance fraud detection and system failure prediction. Implementing predictive analytics tools and monitoring dashboards allows us to provide actionable insights for proactive risk management and system supervision.
Découvrez comment l'IA peut impacter vos produits et services financiers>>
Formation et sensibilisation réglementaire
Pour aligner vos pratiques internes sur les normes DORA, nous développons des programmes éducatifs, dispensons des modules de formation et animons des ateliers sur la sécurité numérique, dotant votre personnel des connaissances nécessaires pour maintenir des stratégies de résilience opérationnelle.
Services de conseil et de soutien continu en matière de conformité
To provide real-time compliance status tracking and reporting, we offer the implementation of tools such as dynamic compliance dashboards. And our post-implementation support provides ongoing monitoring, system updates and consulting services to help you adapt to any future adjustments in DORA requirements.
À vous de jouer
Ensuring DORA compliance requires a proactive and comprehensive approach to ICT risk management. Financial entities and their technology partners must invest in robust cybersecurity frameworks, operational resilience strategies, and regulatory alignment to avoid fines and enhance their defence against disruptions.
En tirant parti de services technologiques complets, nous aidons les organisations financières à se conformer aux normes DORA, à répondre à toutes les exigences réglementaires et à fournir la cybersécurité et la continuité opérationnelle qui renforcent la confiance des consommateurs.
Les nouvelles directives étant déjà en vigueur, vous devez agir dès maintenant pour évaluer vos capacités actuelles et garantir une conformité totale à DORA. Si vous avez besoin d'un accompagnement pour vous adapter aux nouvelles exigences ou si vous êtes à la recherche de solutions financières qui y répondent, n'hésitez pas à nous contacter via le formulaire ci-dessous.
FAQ
DORA compliance refers to meeting the requirements set by the Digital Operational Resilience Act, which aims to strengthen how financial institutions handle ICT risks. It ensures that organisations can maintain stable services even during disruptions, cyber incidents or technology failures.
DORA introduces a unified framework for ICT risk management, testing, incident reporting and third-party oversight. It shifts resilience from an internal best practice to a regulated expectation, requiring consistent processes across the entire financial ecosystem.
The regulation focuses on ICT risk management, incident classification and reporting, testing digital resilience, managing third-party providers, and ensuring clear oversight of critical dependencies. These areas work together to protect the continuity of core financial services.
They can establish regular resilience assessments, run controlled failure scenarios, validate backup strategies, and ensure that recovery procedures are realistic and measurable. These activities help organisations demonstrate that their systems can withstand technical disruptions.
Oui. Les institutions doivent évaluer la résilience de tout fournisseur de TIC sur lequel elles s'appuient, surveiller les performances et veiller à ce que les accords contractuels incluent des responsabilités claires. Les fournisseurs offrant des services critiques font l'objet d'un examen renforcé.
De nombreuses équipes sont confrontées à une documentation fragmentée, à des systèmes hérités, à des processus d'incident peu clairs et à des lacunes dans la surveillance. Parvenir à une gouvernance cohérente dans des environnements distribués constitue souvent la partie la plus exigeante de la transition.
Teams need strong capabilities in risk management, cybersecurity, ICT architecture and regulatory interpretation. According to Spyrosoft, cross-functional collaboration is essential for creating processes that are both compliant and practical to maintain.
They can track incident response times, recovery effectiveness, audit findings and the maturity of their ICT risk controls. A well-aligned strategy shows clear accountability, reliable testing results and the ability to operate safely during technical stress.




Discutons de la manière dont nous pouvons vous aider avec vos projets financiers

arrow_circle_right Autres articles