arrow_circle_right תשתית קריטית
שני עשורים של מורשת OT מותירים לכם שנה אחת בלבד לציית לתקנות ולשמור על פעילות רציפה
הנדסת תוכנה בדרגת ביטחון למערכות בקרה, רשתות תעשייתיות ותקשורת קריטית, שתוכננה בהתאם לתקני IEC 62443 ומוכנה להתקפות לפני ביקורות

רשתות OT הפסיקו להיות מבודדות
~18.2%
מכל קטגוריות האיומים באיחוד האירופי נוגעות כעת לטכנולוגיה תפעולית
49→17%
שיעור הארגונים הטוענים לבגרות OT גבוהה לאחר כיול מחדש של ההערכה העצמית שלהם
89%
מהארגונים התעשייתיים מצפים לרגולציית OT חדשה בתוך 5 שנים
~50%
מאירועי ICS/OT מסתיימים בהשבתה תפעולית

ניהול התכנסות OT/IT כבר בעיצומו
בקרים ומערכות SCADA פועלים כיום בסביבת IT המשתנה במהירות, שבה ממשקי OT חשופים, בקרות גישה מרחוק חלשות ומלאי מיושן הפכו את ה-air gap המעשי למיושן. תוקפים המכוונים לתשתיות קריטיות באיחוד האירופי מנצלים פרצות אלו.
חוק KSC המתוקן של פולין מחייב מפעילים תעשייתיים להדגים עמידה בדרישות באמצעות בקרות טכניות, ניתוח סיכונים, ניטור, דיווח על אירועים וביקורות, מה שהופך את נראות הנכסים, הסגמנטציה, בקרת הגישה והזיהוי לחיוניים.
תהליכים מוכחים בתחום הביטחוני המיושמים במערכות תעשייתיות
כל יכולת מסופקת דרך אותו מחזור פיתוח תואם מודל V המשמש לתוכניות ביטחון, ומשלב אבטחת סייבר ובטיחות פונקציונלית.

גישה הגנתית שנבנתה לעמוד בבדיקת ביקורת
בקרות הגנתיות פועלות לפי רצף ברור: לא ניתן לבצע סגמנטציה למה שאינכם רואים, ולא ניתן לזהות אנומליות ללא קו בסיס.
אנו פועלים בסביבה שלכם — בין אם on-premises, air-gapped או היברידית — תוך יישום משטר האבטחה הנהוג בתוכניות ביטחון, הכולל מיקומים ואזורים מופרדים, חברי צוות בשם ונתוני פרויקט מופרדים.
מודלי ההתקשרות שלנו נעים בין צוותי פרויקט ייעודיים ועד לבנייה–תפעול–העברה (Build–Operate–Transfer).
נראות נכסים
מלאי של התקנים, זרימות ותלויות המציג את המצב בפועל ולא את המצב המוצהר.
פילוח
אזורים ותעלות בהתאם ל-IEC 62443, בידוד מערכות מדור קודם, שליטה בגבולות OT/IT.
גישה מבוקרת
גישה לשירותים מרחוק על בסיס עקרונות Zero-Trust – זהות, סשן ורשומה.
זיהוי ותגובה
ניטור אנומליות בתעבורת OT ונהלי אירועים המיושרים עם משטר 24/72 שעות.
הוכחת עמידה בדרישות
בסיס ראיות מוכן לביקורת נאסף באופן אוטומטי מלוגים, מרשמים ותיעוד.
טכנולוגיה, לפי השכבות שאתם כבר חושבים בהן
בהתאמה לאזורים ולצינורות של IEC 62443, היא מאבטחת כל שכבה, מהתקני שדה ועד מערכות ארגוניות.
תוכנה משובצת לבקרים ולפונקציות מכשור
קושחה ולוגיקת בקרה שבהן דטרמיניזם ובטיחות תפקודית אינם ניתנים למשא ומתן.
תוכנת SCADA, HMI וטלמטריה
ממשקי חדר בקרה ושיגור, רכישת נתונים ואינטגרציית פרוטוקולים עבור נכסים קיימים שאינם יכולים לעצור לצורך הגירה.
אכיפת אזורים וגישה מבוקרת
צינורות נתונים ומערכות היסטוריון, גישה מאובטחת לשירות מרחוק ובקרות גבול OT/IT שעליהן מבוססת הפרדה הלכה למעשה.
פלטפורמות ואנליטיקה מקומיות (On-premise)
מודלים לזיהוי אנומליות ופלטפורמות אינטגרציה נפרסים בתשתית שלכם, בין אם היא מבודדת מרשת (air-gapped) או היברידית.
מוסמכים לתחום הביטחון. מוכנים לרישום הספקים הקריטי שלכם
פעולה בהתאם לתקנים, לתעודות ולסטנדרטים
ההסמכות שלנו:
- ISO/IEC 27001
- IEC 62443
- IEC 61508
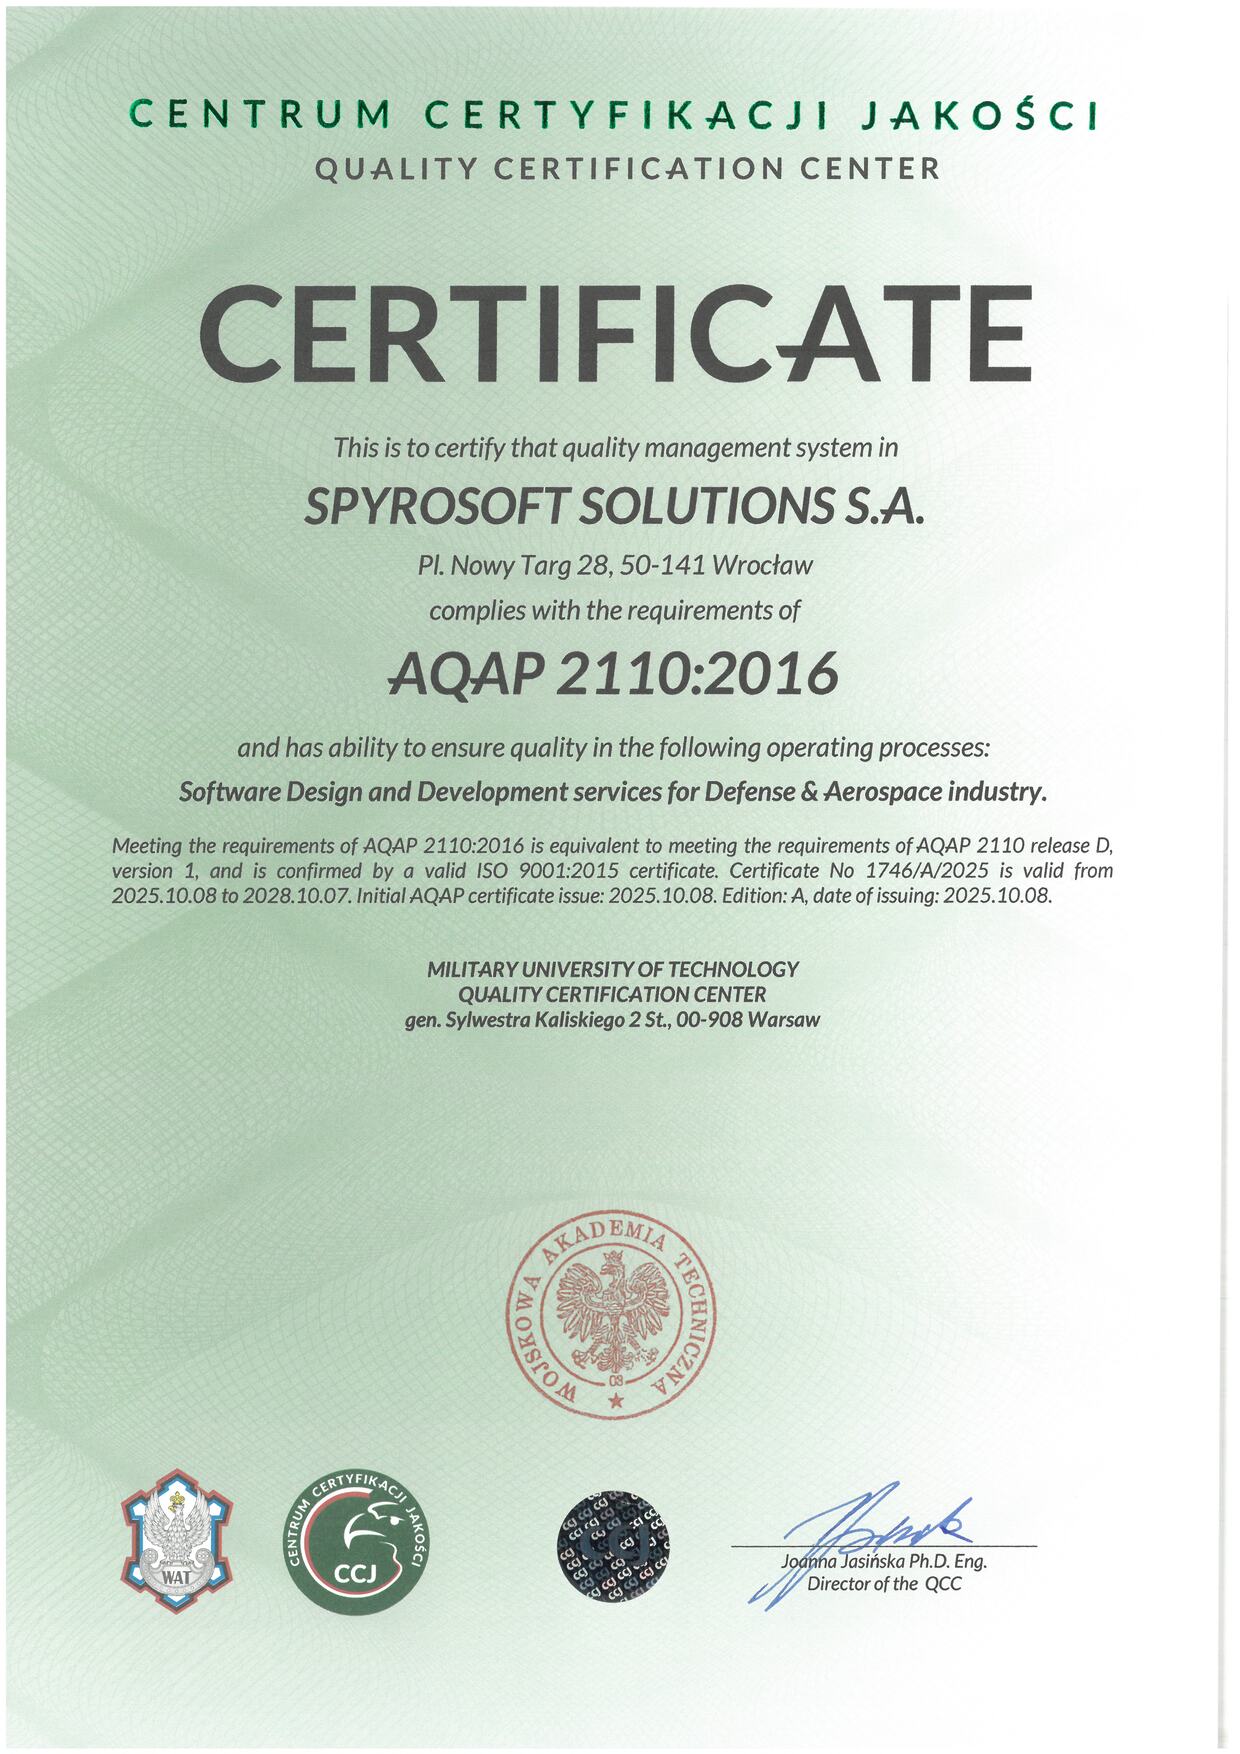
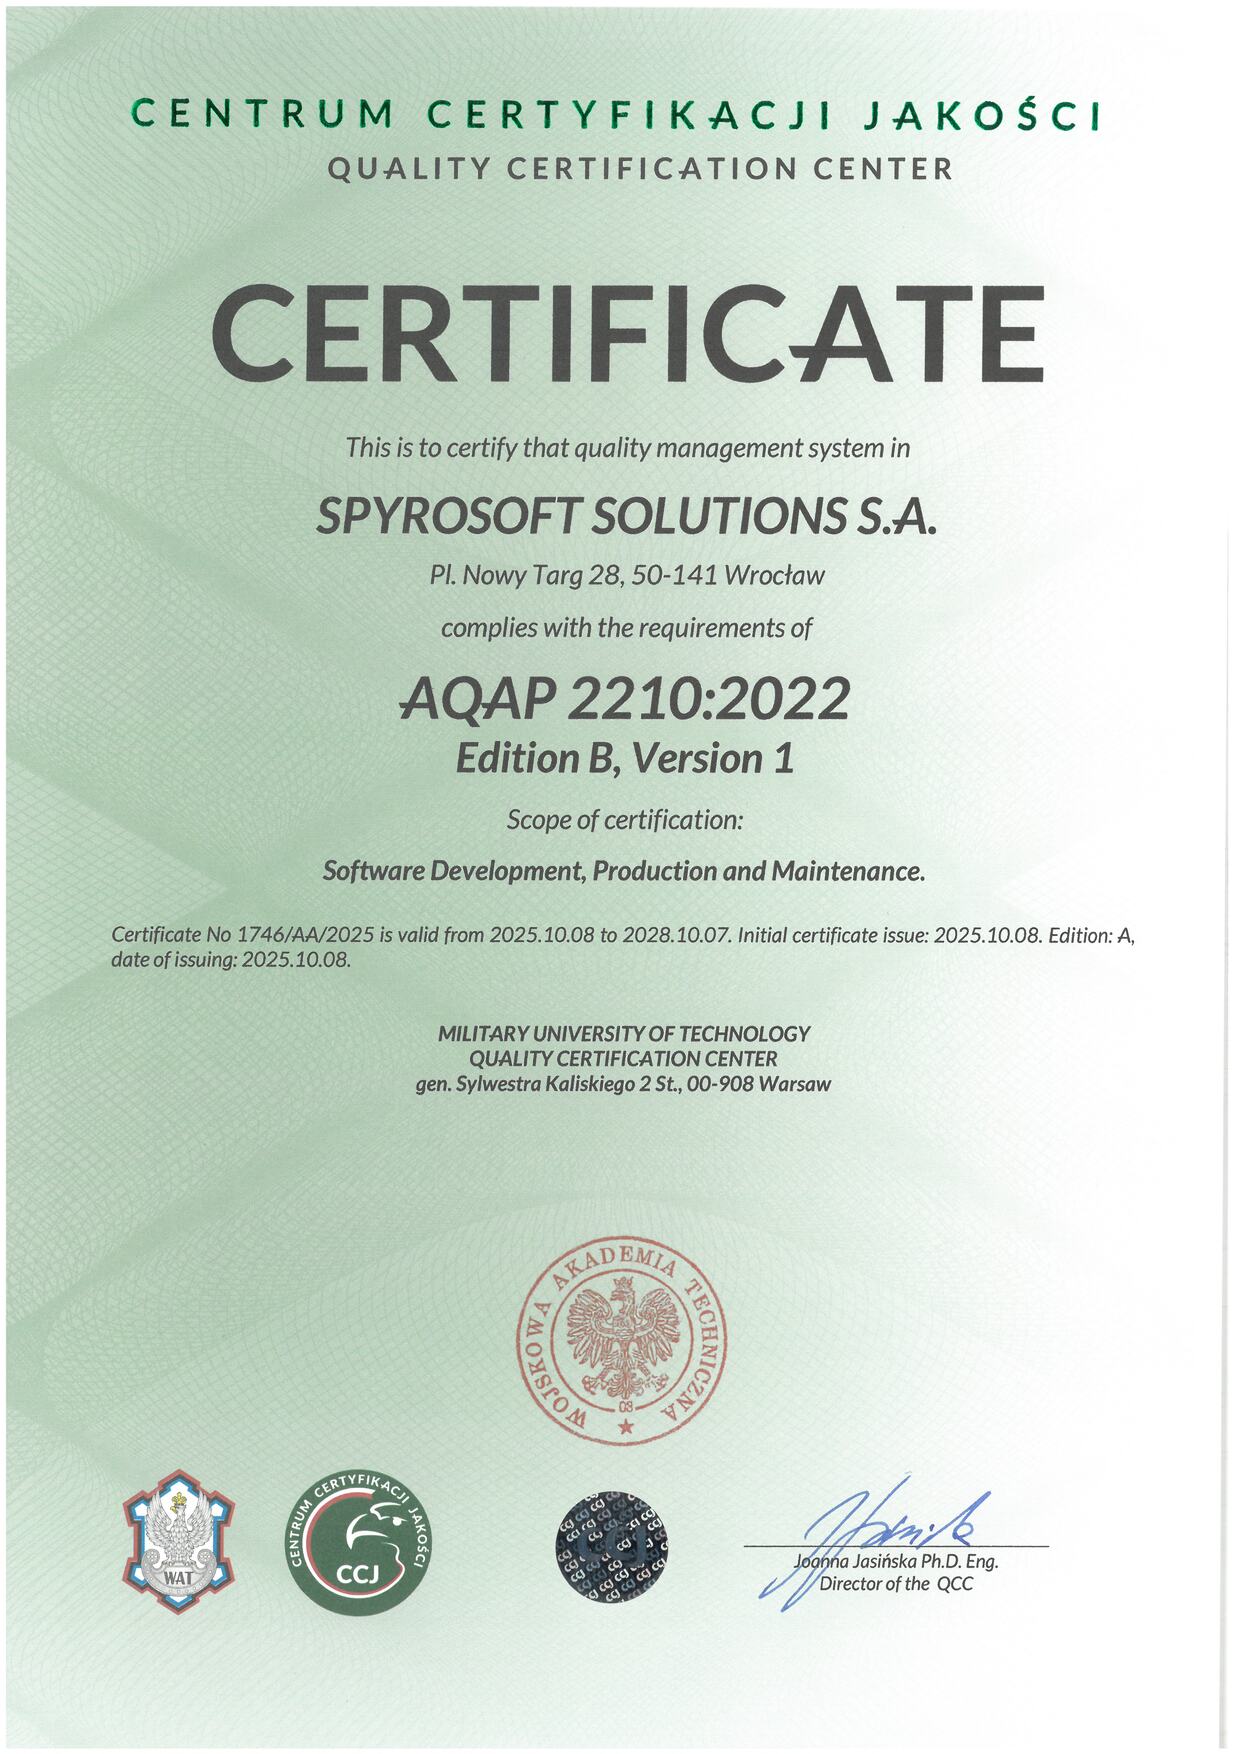
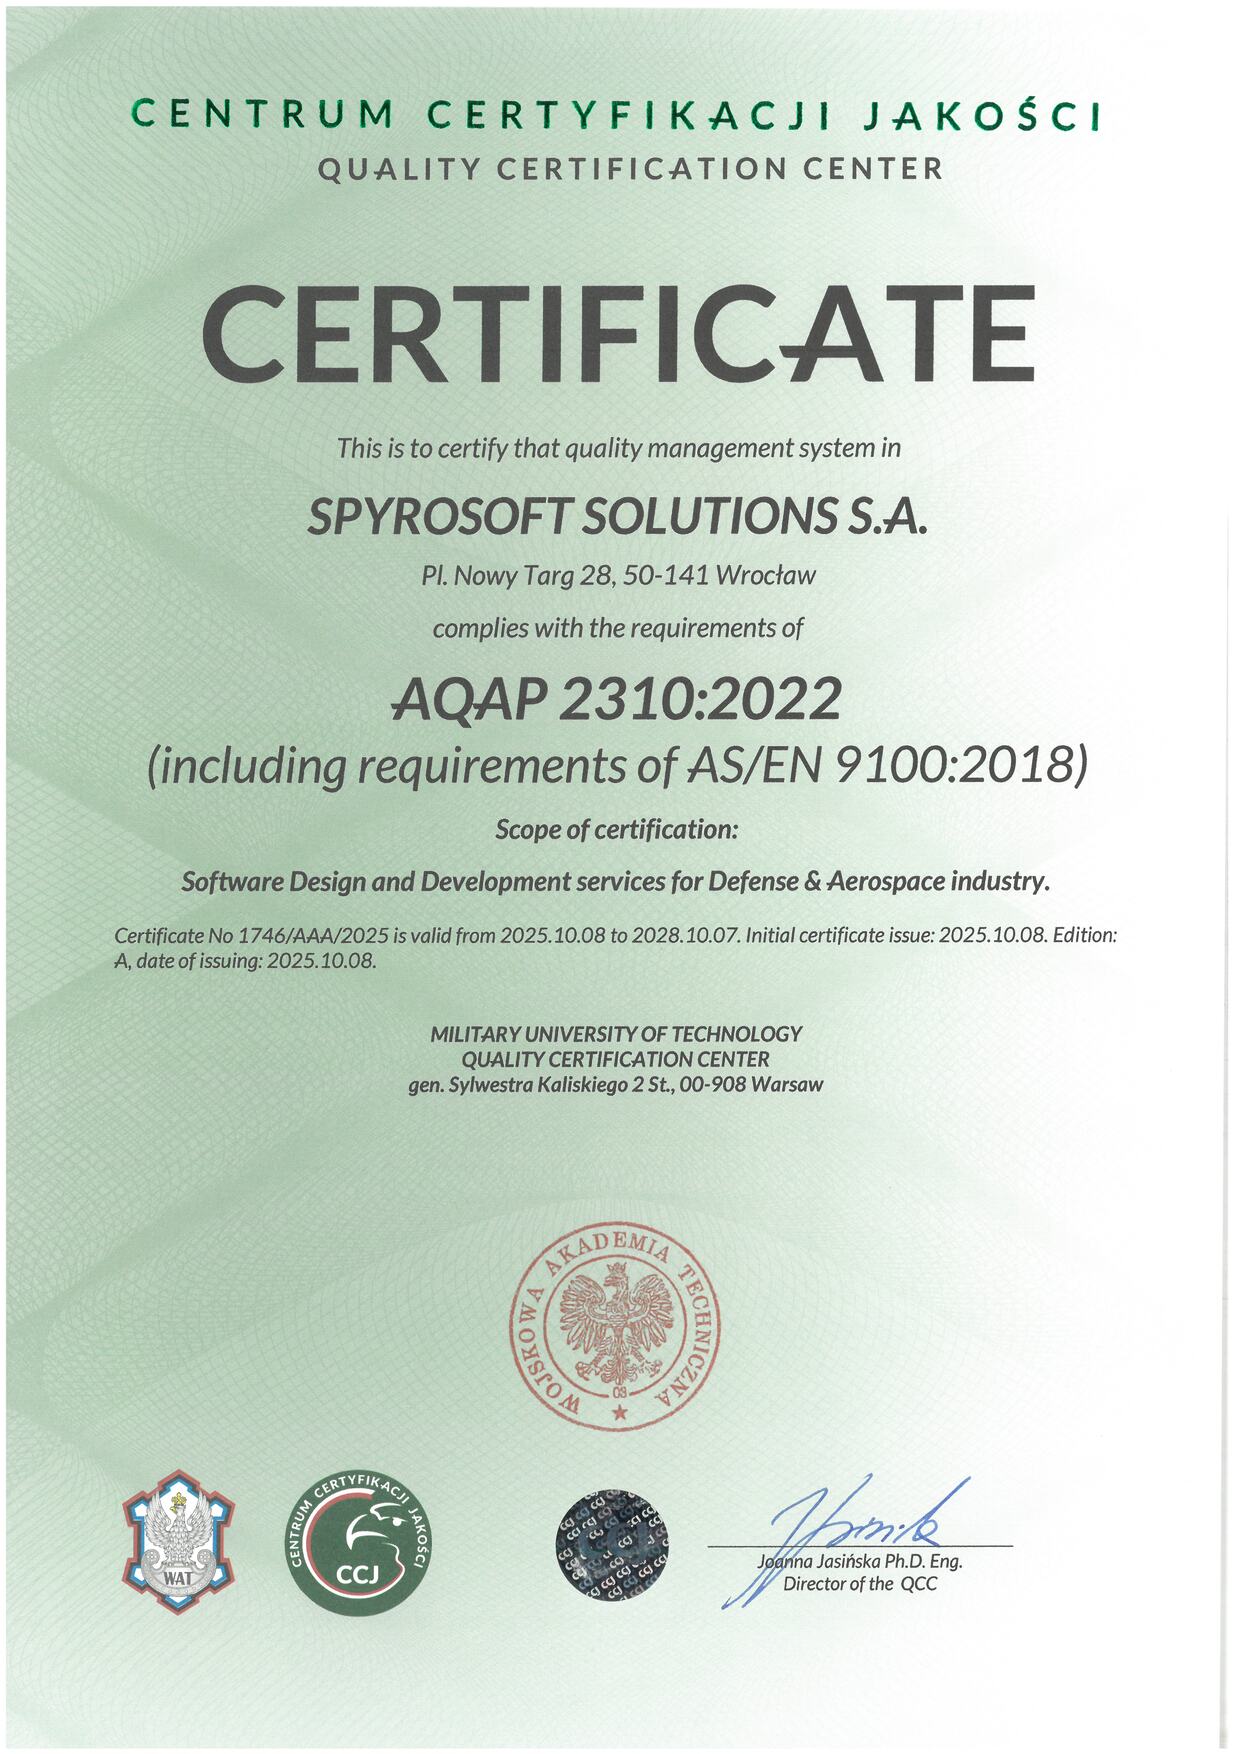
- AQAP 2110 / 2210 / 2310 (נאט"ו)
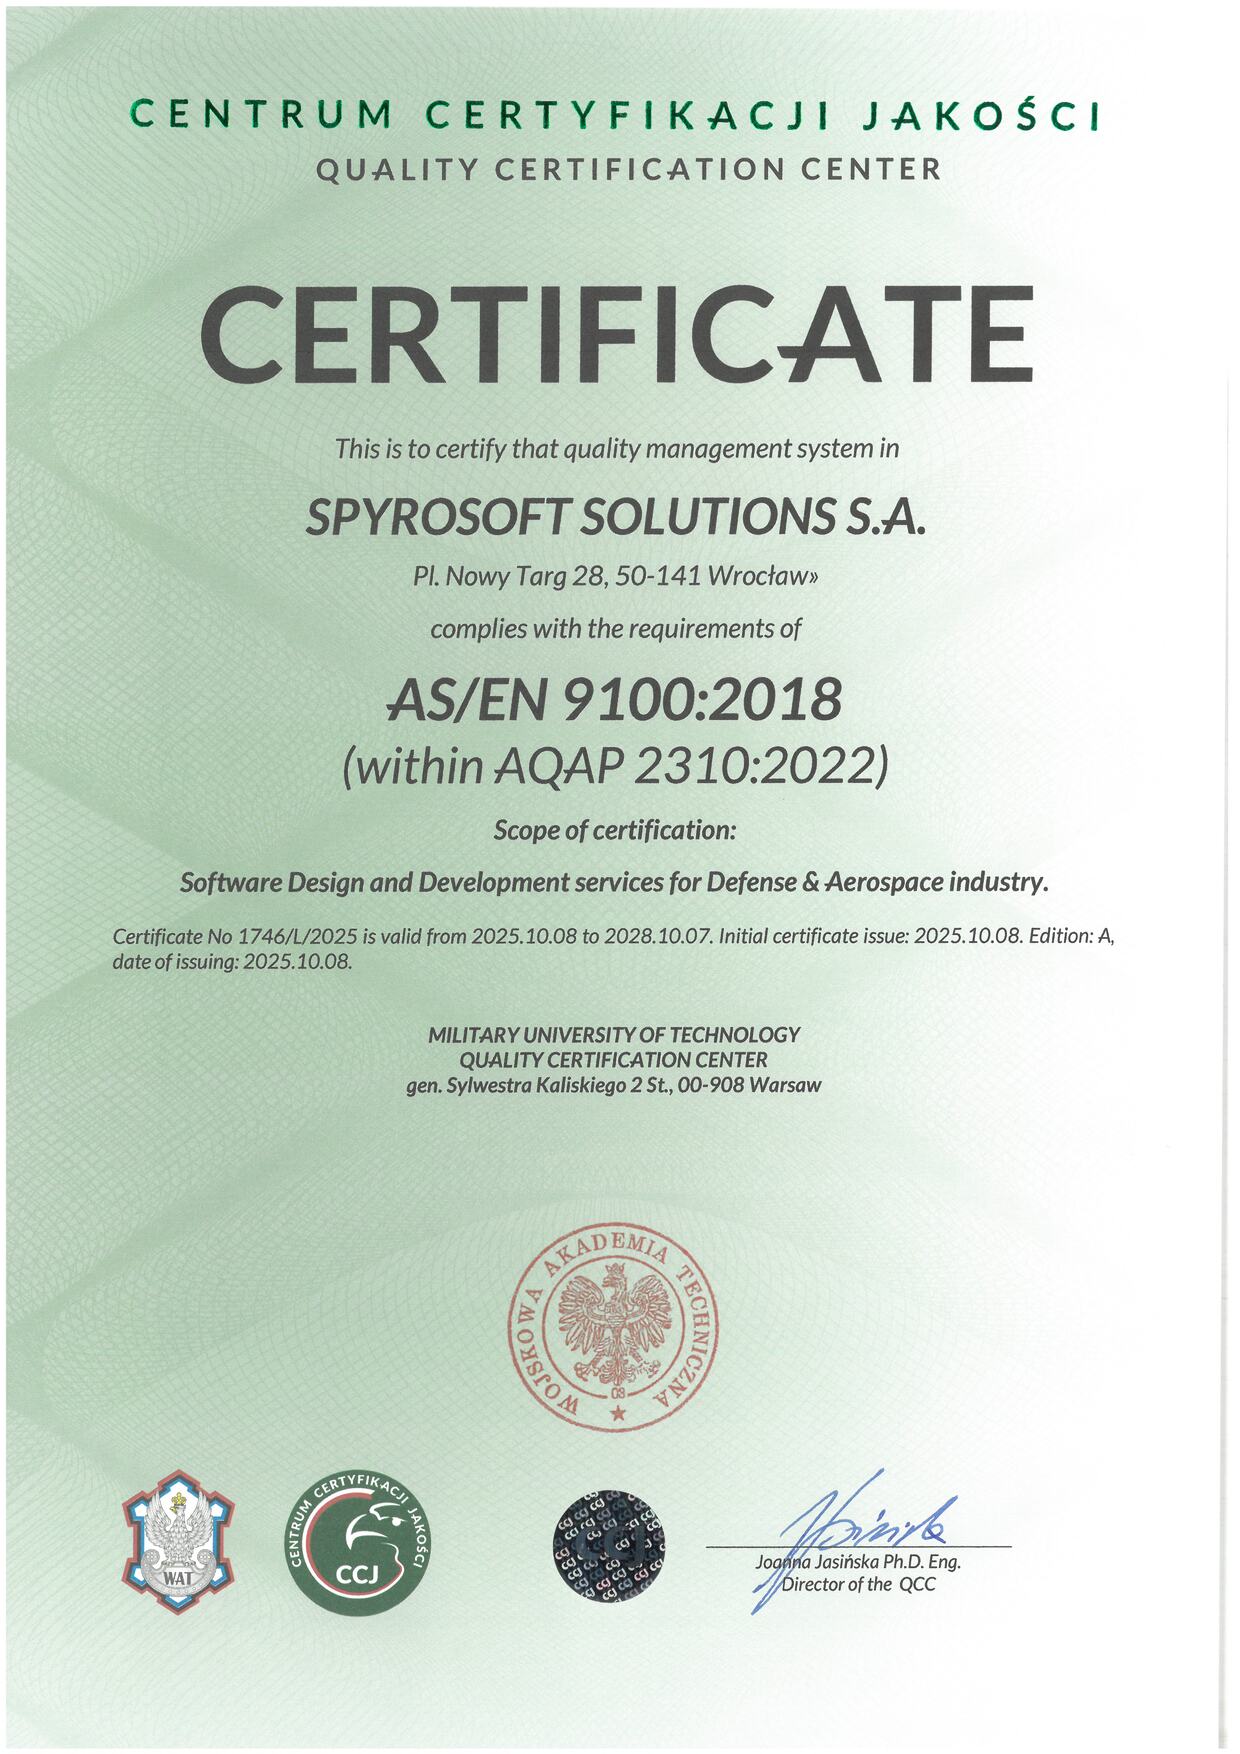
- AS/EN 9100
- TISAX
- Cyber Essentials
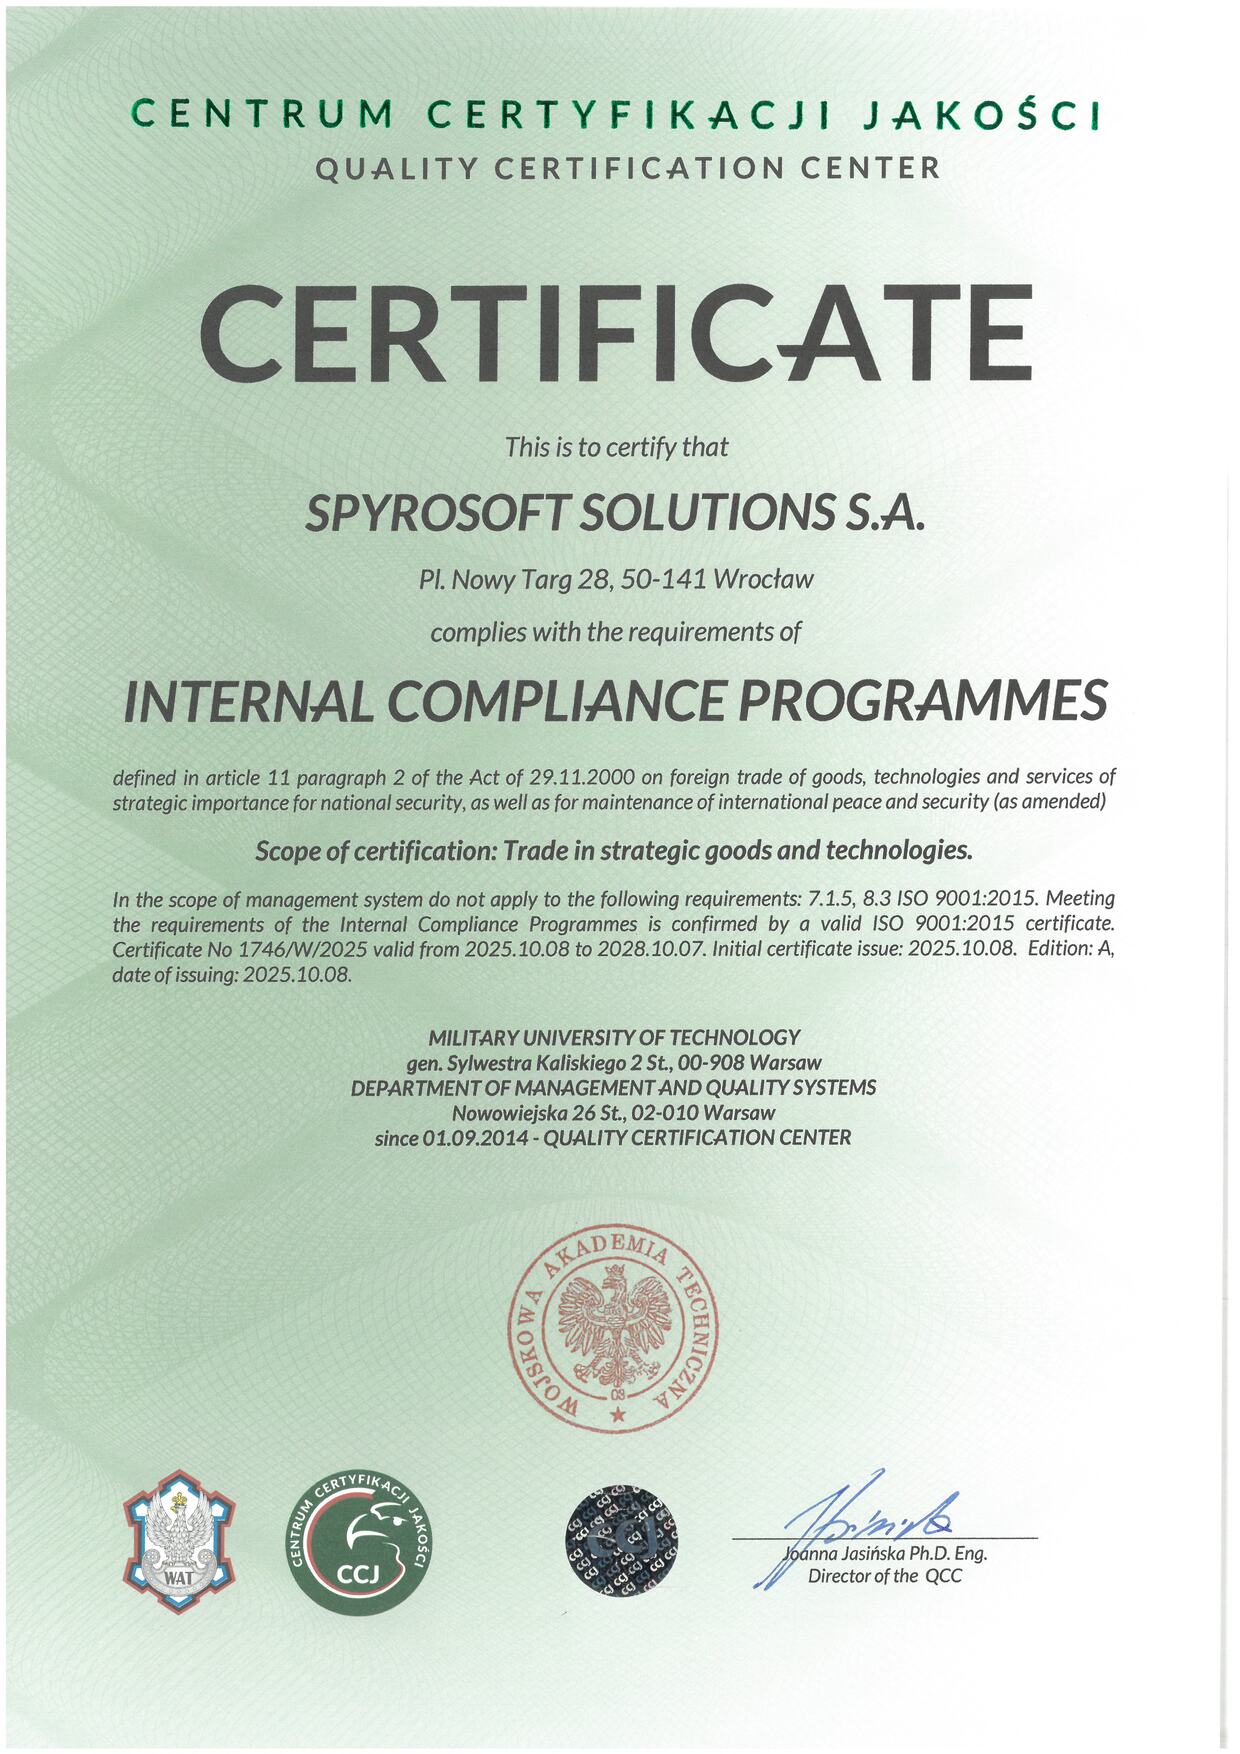
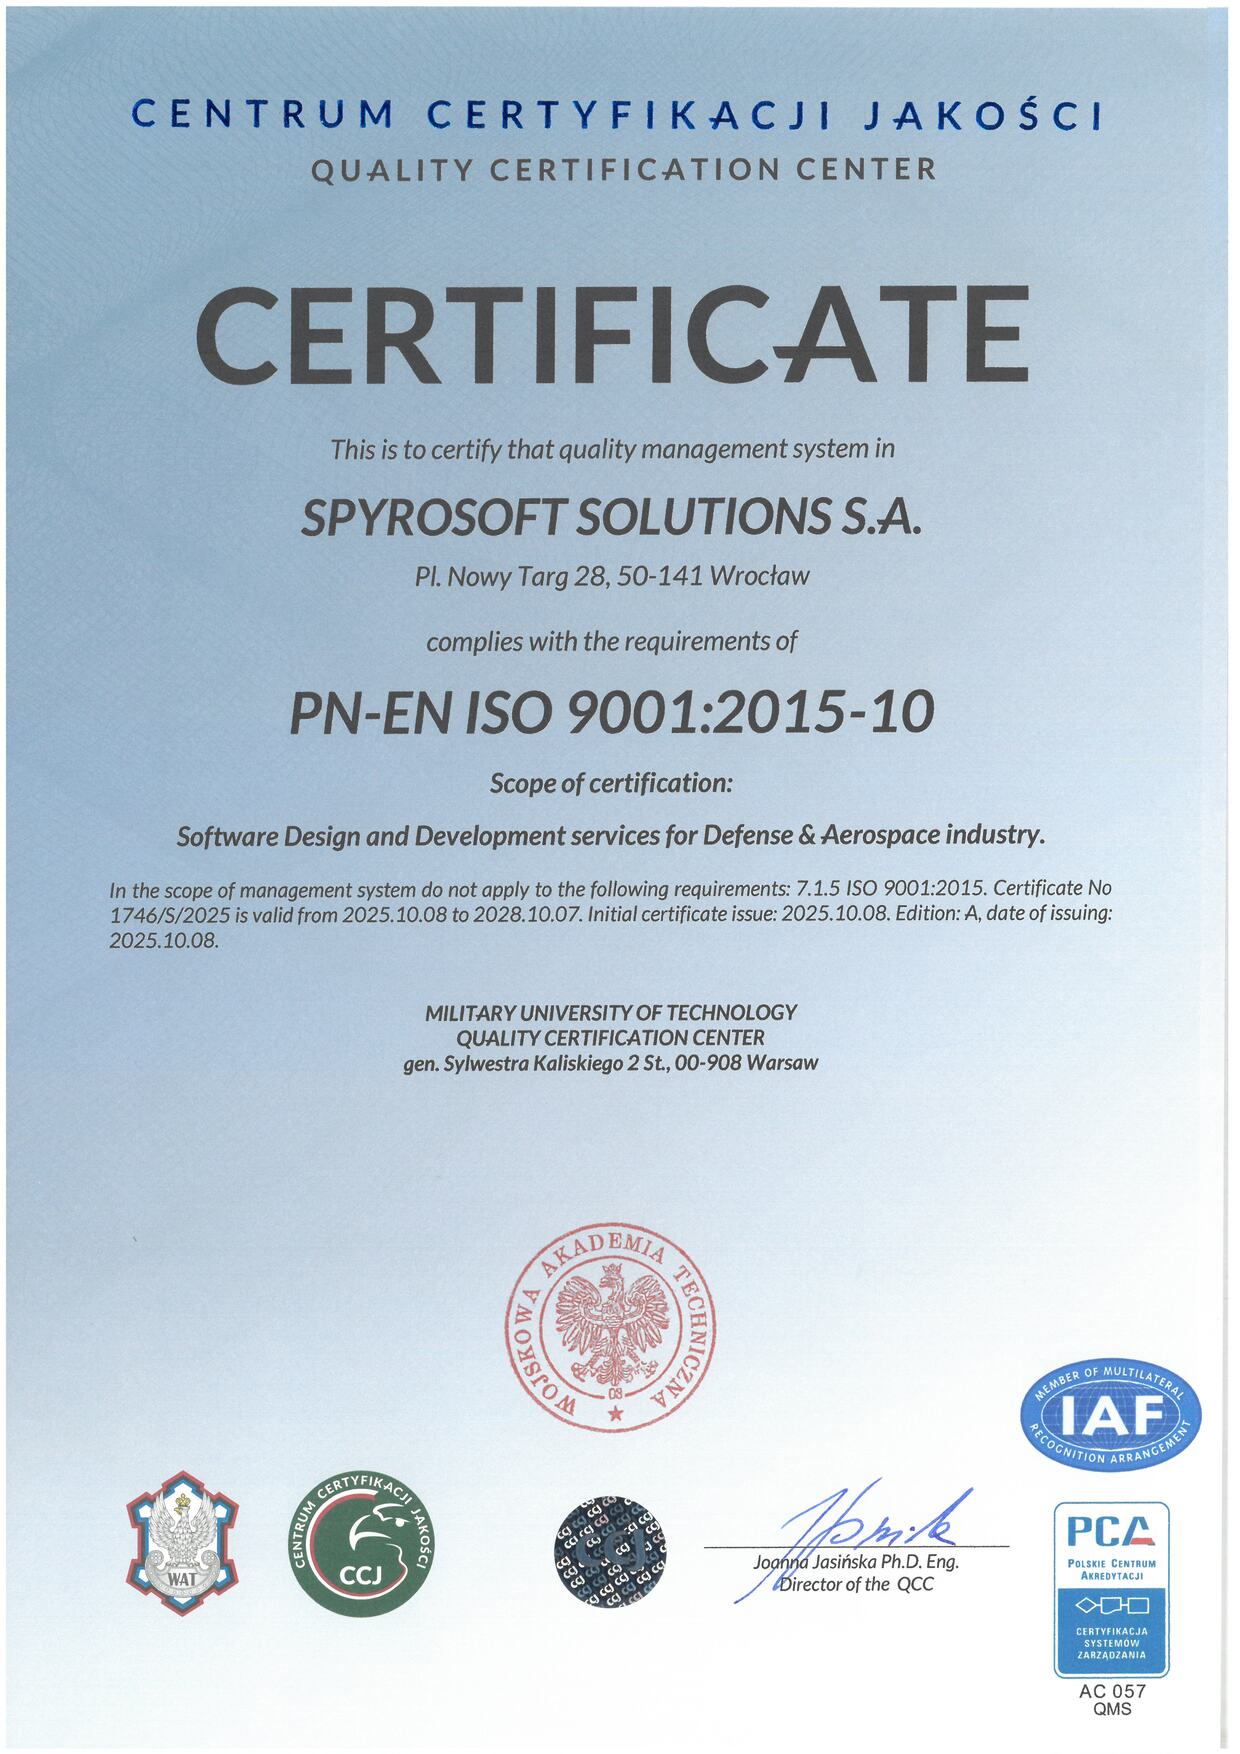
- ISO 9001
- WSK – בקרת סחר בסחורות אסטרטגיות
- רישיון משרד הפנים הפולני
- רישום NATO NCAGE




ראו כיצד לשמור על תשתית קריטית מוכנה לאתגרים העומדים בפנינו
הזמינו את מפגש העבודה!
מפו את סדרי העדיפויות שלכם באבטחת OT יחד עם מהנדסים, כולל אזורים, נתיבי גישה מרחוק, בקרות IEC 62443, דרישות חוק KSC והפעולות הנדרשות להשגת ארכיטקטורת היעד שלכם.
