arrow_circle_right תשתית קריטית
עמידה בחוק KSC כדי לעמוד בבדיקה
חוק מערכת הסייבר הלאומית המתוקן נכנס לתוקף בפולין מאז 3 באפריל השנה. אנו מיישמים את המשמעת ההנדסית של תוכניות ביטחון על תשתיות קריטיות, מערכות העומדות בדרישות ויכולות להוכיח זאת ב- רישום, דוח תקרית או ביקורת.

arrow_circle_right תעודות


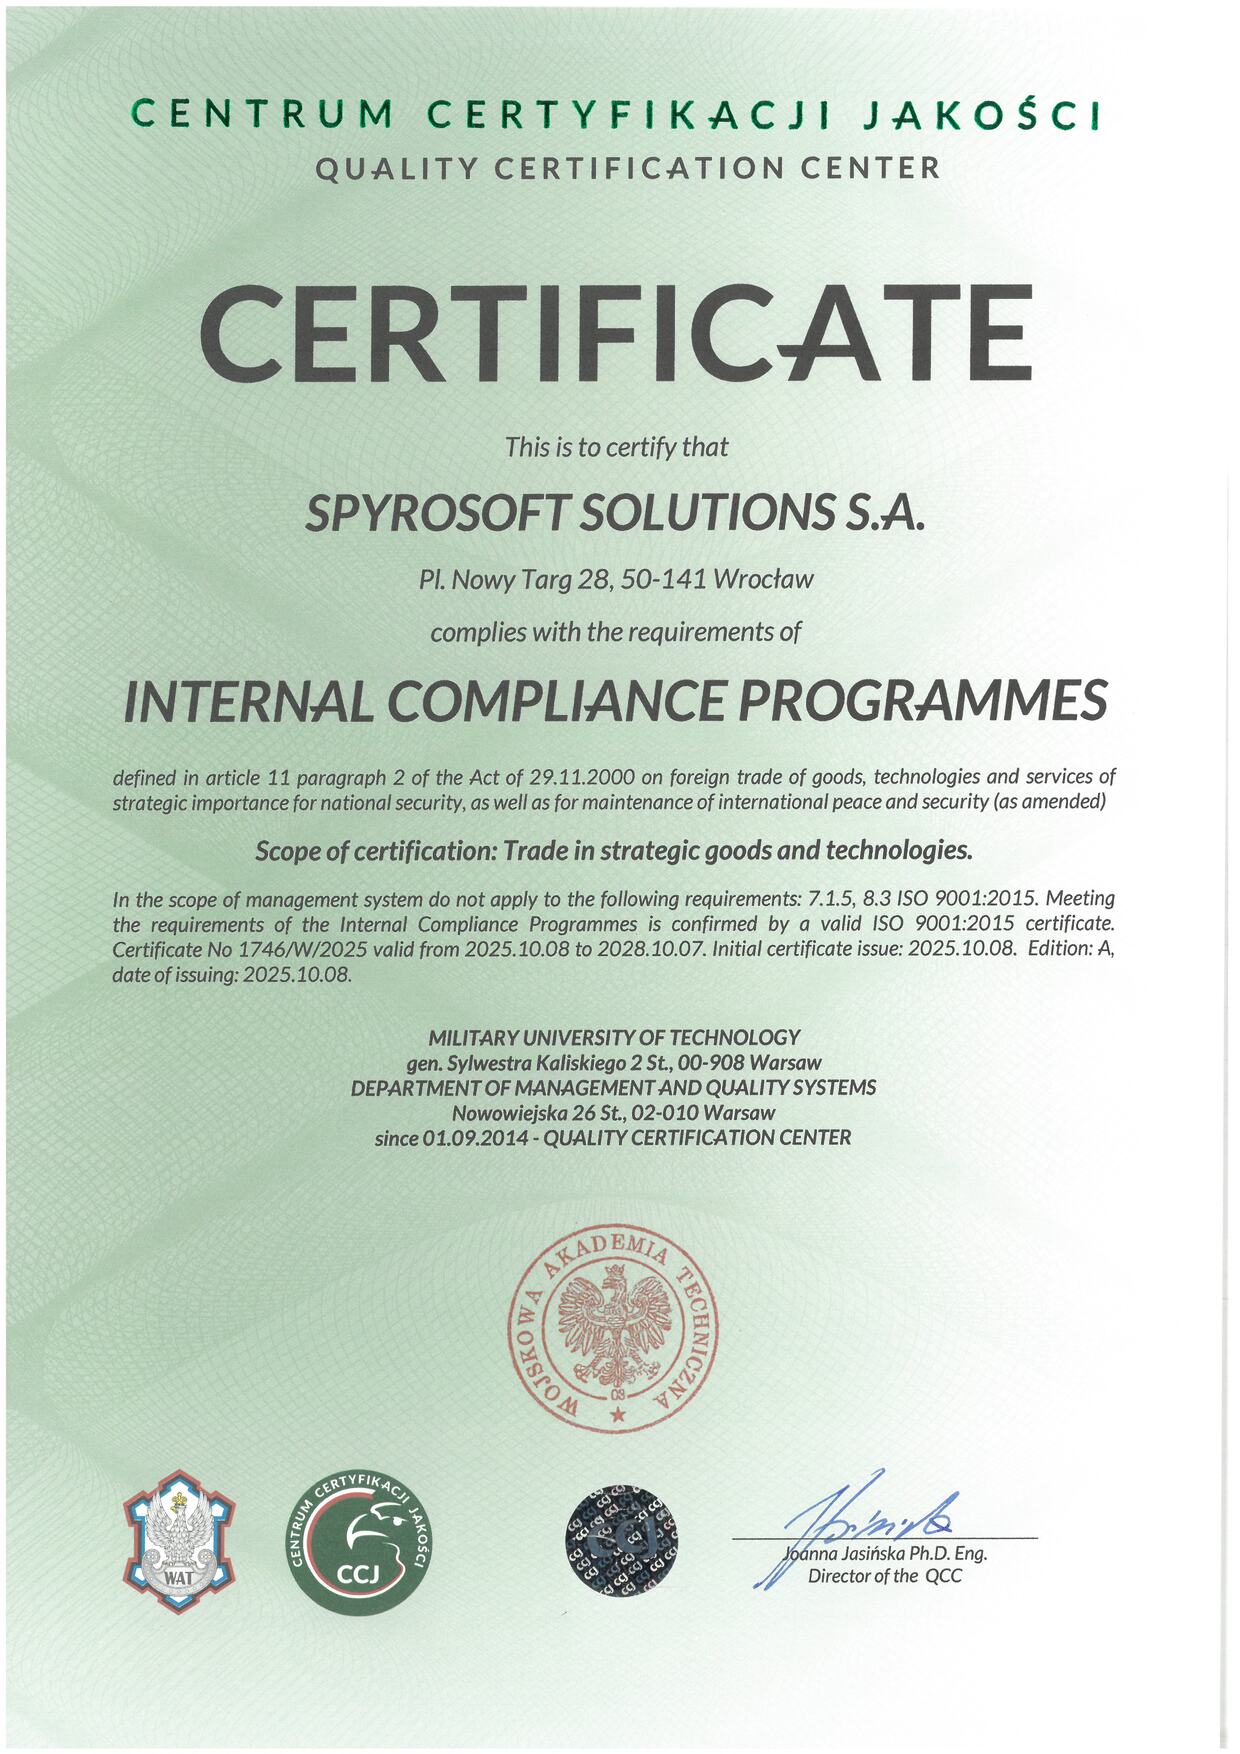
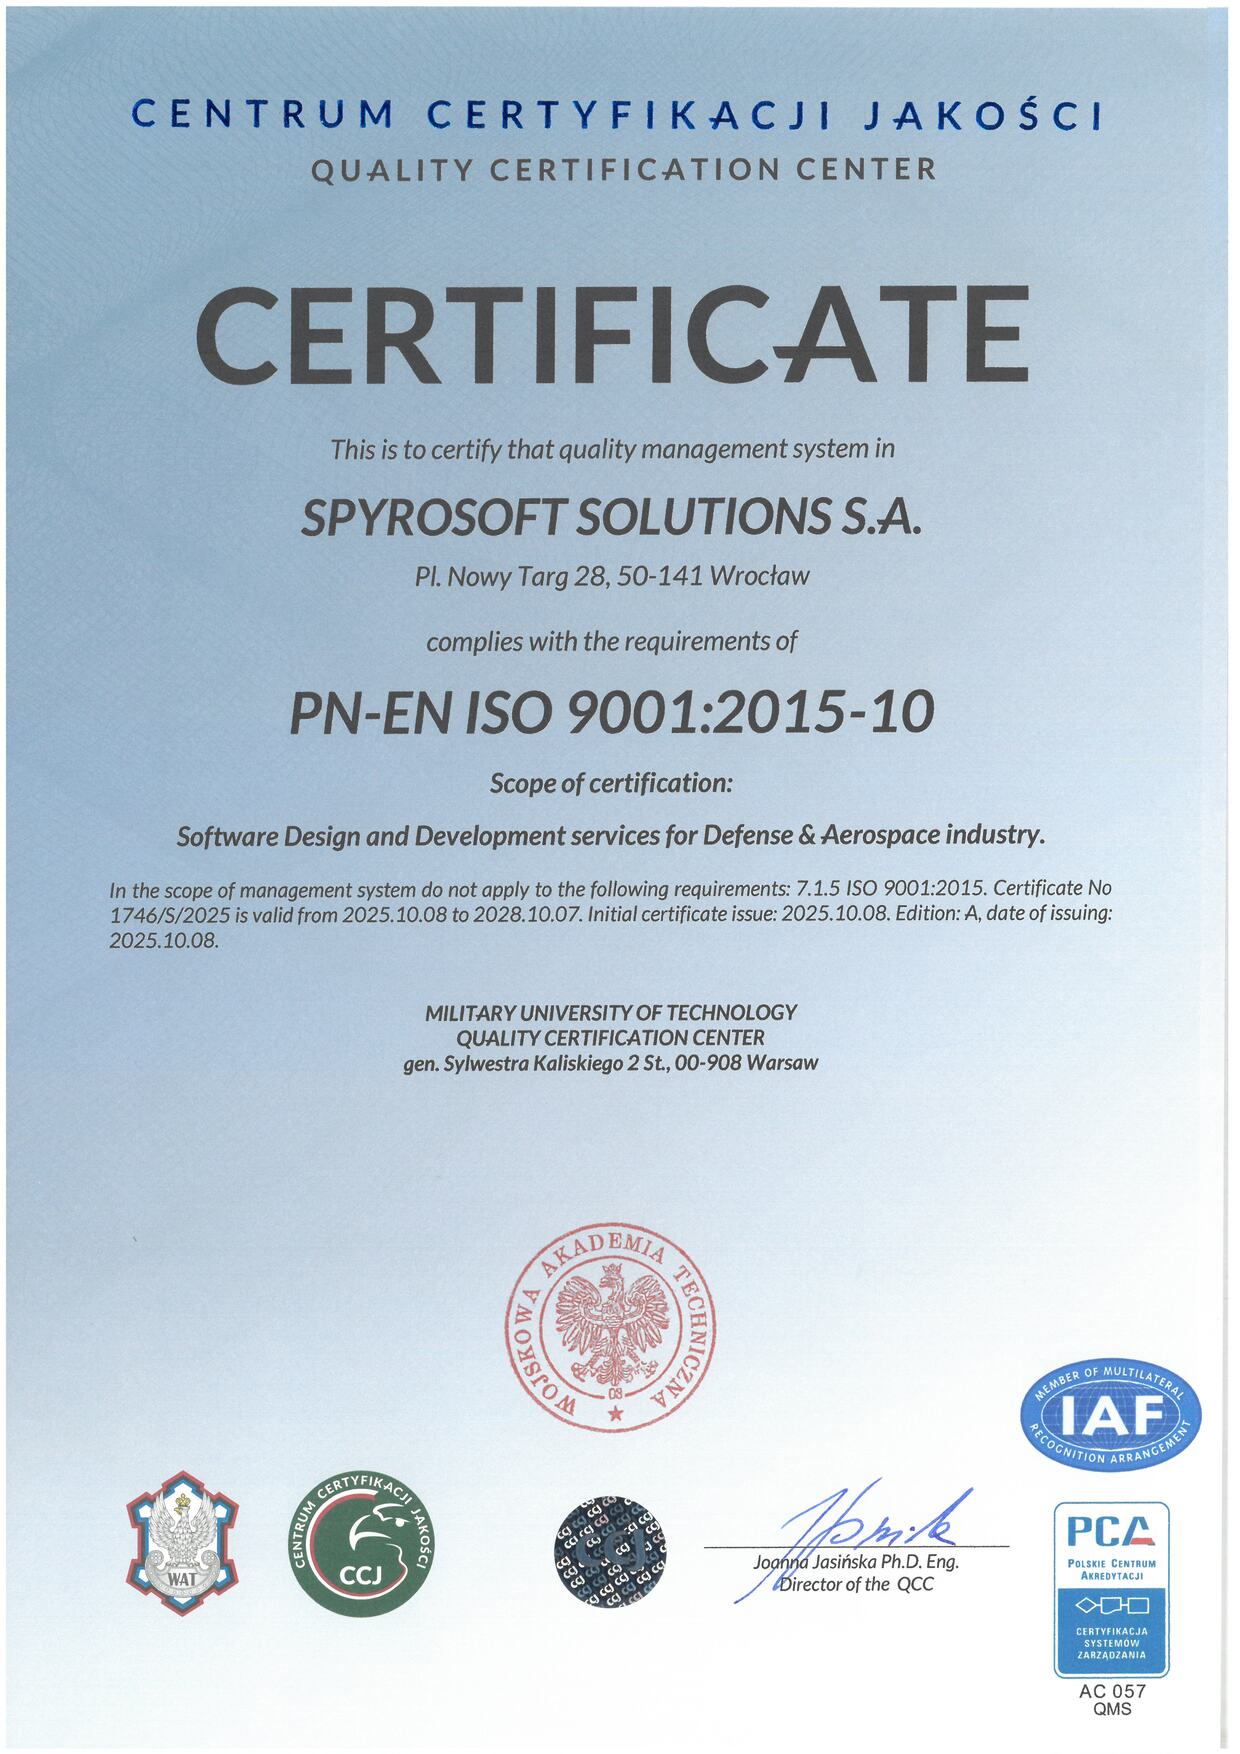


לוח זמנים לציות רגולטורי 2026–2028
החוק קובע את המועדים הרלוונטיים, שכל אחד מהם מחייב ראיות תומכות. מאז יולי 2026, חל במקביל גם ה-CER Directive. אף שהוא אינו מכסה את כל הגופים שבתחום תחולתו, במקום שבו הוא חל, חובותיו מצטברות ומתקיימות לצד אלו שבחוק KSC.
-
החוק נכנס לתוקף: מתחילה הזדהות עצמית של גופים.
-
מצב נוכחי: תהליך הזדהות עצמית בעיצומו.
-
מועד אחרון להרשמה: גופים חיוניים וחשובים חייבים להירשם במערכת S46.
-
מועד אחרון ליישום: יש להשלים את חובות ISMS ופרק 3.
-
מועד אחרון לביקורת: נדרשת ביקורת אבטחה ראשונה עבור גופים חיוניים, החוזרת על עצמה כל 3 שנים thereafter.
אכיפה חזקה יותר ואחריות אישית גדולה יותר
€10m או 2% מהמחזור העולמי
הקנס המנהלי המקסימלי לגוף חיוני – עד €7m או 1.4% מהמחזור.
300% מהשכר החודשי – קנס אישי על ראש הישות
החוק מקצה את האחריות לאבטחת סייבר לראש הישות, ולא למחלקת ה-IT. אם לא מונה חבר דירקטוריון, כולם נושאים באחריות. האצלת סמכויות אינה מסירה אחריות. ההכשרה היא חובה. עבור ישויות ציבוריות, הקנסות מוגבלים ל-100%.
36% מהמומחים לאבטחה אינם יודעים אם הם נכללים תחת NIS2
הזדהות עצמית היא החובה הראשונה, והיא המקום שבו רוב הארגונים נכשלים.
חוק KSC קובע את המנדט, CER בונה את היכולת
כל אחד נכנס תחת חוק KSC באמצעות הזדהות עצמית. סיווג CER הוא החלטה מנהלית שמטילה חובות, ולא להיפך.
חוק KSC
(מיישם NIS2)
- מערכת ניהול אבטחת מידע (ISMS)
- דיווח אירועים: התראה מוקדמת תוך 24 שעות, הודעה תוך 72 שעות
- ניתוח סיכונים ואמצעים טכניים-ארגוניים
- ביקורת אבטחה כל 3 שנים
התיקון לחוק ניהול משברים
(מיישם CER)
- חוסן פיזי וארגוני, המשכיות השירות החיוני
- מרשם של ספקים קריטיים והערכתם לפחות פעם בשנה
- תוכניות מגירה להחלפת ספק
- דיווח על אירועים משמעותיים, דוח הגנת תשתיות קריטיות
ציות כבר מהתכנון – מזיהוי עצמי ועד ביקורת
אנחנו בונים מערכות מעשיות שנועדו לעמוד בדרישות החוק ולייצר באופן אוטומטי את הראיות הנדרשות כדי להדגים עמידה בדרישות תוך כדי פעילות הארגון שלכם, בהתבסס על אותה גישה של אספקה מונחית ראיות שאנחנו מיישמים בתוכניות ביטחון.
זיהוי עצמי והערכת פערים
אנו נאשר את הסטטוס שלכם כחיוני, חשוב או מחוץ לתחום, ולאחר מכן נמפה את המערכות שלכם מול פרק 3 והתחייבויות ה-CER.
השפעה: דוח פערים מתועדף ומפת דרכים ל-3 באפריל 2027.
ארכיטקטורת ISMS ודיווח
אנו בונים את עמוד השדרה הטכני, כולל ניטור, טיפול באירועים במסגרת חלון 24/72 שעות, בקרת גישה והמשכיות עסקית.
השפעה: מערכת ניהול עובדת.
מוכנות לביקורת
ארגנו את הראיות באופן שבו מבקר היה מזהה אותן, כהכנה לביקורת 2028 ולבדיקת הספקים השנתית.
השפעה: בסיס ראיות אחד המשרת את KSC ואת CER ממקור יחיד.
הטכנולוגיה שמאחורי הציות לרגולציה
החוק מגדיר את החובות שלנו, שאותן אנו מתרגמים למערכות מעשיות מבוססות טכנולוגיה עם רקורד מוכח.
זיהוי ודיווח אירועים בתהליך אחד
הניטור משולב ישירות בתהליך הטיפול באירועים שלכם, כך ששעון 24/72 השעות מתחיל מנתונים שכבר נאספו.
פלטפורמת ראיות לעמידה בדרישות רגולציה
יומנים, רישומים, תוצאות בדיקות ותיעוד, הנאספים באופן אוטומטי בזמן פעולת המערכות, למבנה אחד שמבקר מכיר.
נראות OT ונכסים
מלאי של מערכות, התקנים וזרימות רשת התואם את המציאות התפעולית — הבסיס שעליו נשען כל ניתוח סיכונים בחוק.
תהליך הערכת ספקים
מרשם ספקים קריטי עם הערכת CER שנתית המשולבת בתהליך הרכש.
מוסמכים לתחום הביטחון. מוכנים לרישום הספקים הקריטי שלכם
פעולה בהתאם לתקנים, לתעודות ולסטנדרטים
ההסמכות שלנו:
- ISO/IEC 27001
- AQAP 2110 / 2210 / 2310 (נאט"ו)
- AS/EN 9100
- TISAX
- Cyber Essentials
- ISO 9001
- WSK – בקרת סחר בסחורות אסטרטגיות
- רישיון משרד הפנים הפולני
- רישום NATO NCAGE
- JOSCAR
מגזרים המכוסים על ידי משטר הגופים החיוניים והחשובים
אנרגיה
מים וביוב
תחבורה
טלקומוניקציה
שירותי בריאות
גלו כיצד להכין תשתית קריטית למה שמגיע בהמשך
הרשמה עד 3 באוקטובר. מערכת פעילה עד 3 באפריל 2027. מתחילים בזיהוי הפערים!
תהליך ההערכה מתחיל בשיחה ראשונית על הסקטור שלך, השירותים החיוניים והמערכות הנוכחיות. נבחן את מצבך הנוכחי, נזהה את הפערים המרכזיים ונפרט את הצעדים הבאים.
מלאו את הטופס ונחזור אליכם בתוך יום עבודה אחד.
