À quoi s'attendre lors d'un audit de système informatique


Une gestion efficace de l'infrastructure informatique devient essentielle au fonctionnement et au développement de toute entreprise. Le Global Technology Audit Risks Survey et l'Institute of Internal Auditors révèlent que 60% des auditeurs IT considèrent les risques associés aux fournisseurs tiers comme significatifs, particulièrement en termes de sécurité, de fiabilité et de résilience.
As security, compliance and system performance requirements become more complex, regular assessment and optimisation of the IT environment is essential to ensure business continuity and minimise risk. In this context, auditing is becoming an indispensable tool for identifying vulnerabilities in IT systems and assessing their compliance and cost-effectiveness. In this article, we will discuss exactly what an IT audit is, the areas it covers and the benefits it can bring to the organisation
Qu'est-ce qu'un audit de système informatique ?
IT audit is a process of comprehensive analysis of an organisation’s infrastructure, applications, code and/or IT systems to assess their technical condition, security, performance and compliance with standards. The audit may involve evaluating the work of previous suppliers, checking the quality of implemented solutions, optimising costs or assessing the stability and security of systems.
It is carried out for a variety of reasons, for example to assess the quality of the previous supplier’s work, to prepare for the migration of the application, or simply to understand the technical state of the application, the infrastructure and its development capabilities. The audit is also a tool for identifying risks and opportunities for improvement, e.g. in terms of performance, security or cost optimisation.
L'importance d'un audit informatique
Les audits informatiques jouent un rôle clé dans l'évaluation du contexte technologique d'une organisation, l'identification des menaces de sécurité potentielles, des lacunes systémiques et des non-conformités réglementaires.
Jusqu'à 42% des organisations confrontées à une fatigue en matière de cybersécurité, les erreurs se produisent plus fréquemment qu'on ne pourrait le penser.
Les audits peuvent aider les entreprises à améliorer la protection des données en réduisant le risque de menaces, et également évaluer l'efficacité de la gestion des ressources informatiques, favorisant à la fois une meilleure efficacité et un meilleur alignement avec les objectifs commerciaux.
Une analyse détaillée de la fiabilité des systèmes de traitement et de stockage des données contribue à maintenir la cohérence et l'intégrité informatiques au sein d'une organisation. Les audits évaluent si les processus opérationnels fonctionnent comme prévu, notamment reprise après sinistre plans et stratégies de continuité d'activité. Si des irrégularités sont constatées, ils fournissent des conseils sur la manière de les corriger et d'améliorer les opérations.
Domaines clés d'un audit informatique
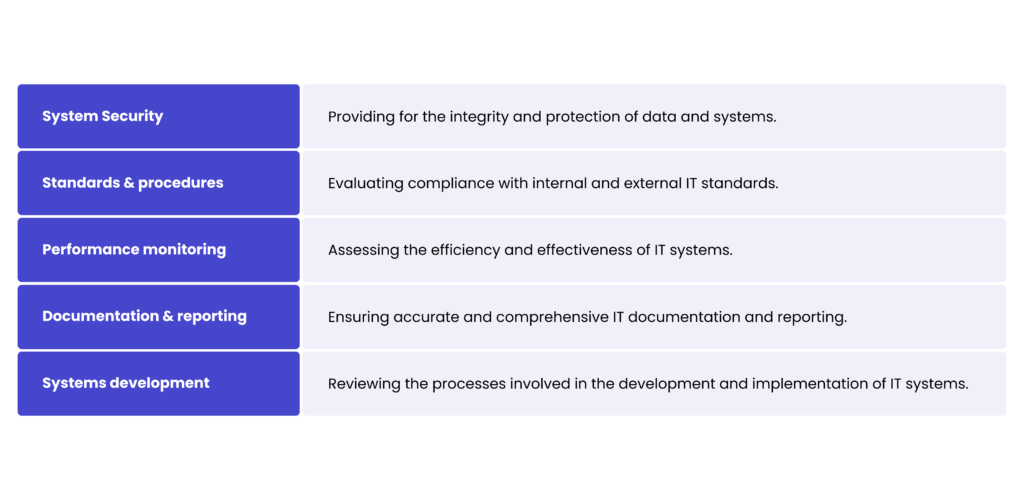
Bien que les audits examinent méthodiquement ces domaines, il est important de reconnaître que les besoins de chaque organisation sont uniques. Il est essentiel que les auditeurs adaptent leur évaluation aux besoins spécifiques et à l'infrastructure de l'entreprise.
Les essentiels d'un audit informatique fourni par Spyrosoft
Évaluation des risques – involves identifying and evaluating potential threats and vulnerabilities in the organisation’s IT systems. Our experts analyse what risks may affect the integrity, security and continuity of IT systems, as well as the impact of their implementation. The main objective is to identify areas that require special attention in the next stages of the audit.
Revue de sécurité – this stage involves reviewing the security mechanisms currently implemented in the organisation. Activities focus on security policies, firewalls, intrusion detection systems, access management and data encryption. The assessment aims to determine whether these measures are properly configured and meet security standards to protect IT assets from cyber-attacks and other threats.
Gestion et intégrité des données – a review of data management procedures, including methods for storing, processing and protecting sensitive data. This step includes checking that the data is complete, accurate and complete, and that there are mechanisms in place to prevent its loss or corruption. It is also important to assess how the company manages backups and the disaster recovery plan.
Vérification de la conformité – dans cette phase, nous vérifions que les systèmes informatiques de l'organisation sont conformes à la législation pertinente, aux normes sectorielles et aux réglementations, telles que le RGPD, l'ISO 27001, la HIPAA et d'autres exigences spécifiques au secteur.
Analyse des performances du système – an assessment of the performance, functionality, reliability and ability to handle operational loads of IT systems. The analysis includes an assessment of the speed of operation, availability of systems and their scalability. The aim is to ensure that systems are efficient enough to meet the needs of the business.
Rapport détaillé – the documentation that we provided to the client at the end of the audit. It contains a detailed analysis, presented in a transparent manner and accessible to all parties. The report is designed to give the client complete freedom of choice. They can present the report to their current technology partner or pass it on to another vendor if they decide to outsource the remediation or implementation of the recommendations.
Évaluez les besoins de votre entreprise et découvrez nos services managés flexibles
En savoir plus
Each audited area is discussed in detail and has an associated list of recommendations, which we often produce as separate documents. These recommendations include specific actions to be taken, including improvements, repairs or the implementation of new technology solutions.
Avantages
Gestion des risques
Un audit informatique aide à identifier les lacunes et les risques dans les systèmes, y compris les menaces de sécurité potentielles, les violations de données et les lacunes de conformité. Il permettra à votre organisation de prendre des mesures préventives et d'accroître la sécurité globale.
Conformité réglementaire
Les audits garantissent que votre entreprise reste conforme aux réglementations sectorielles, aux exigences légales et aux normes telles que le RGPD, l'ISO 27001 et la HIPAA. Ils vous aident à éviter les sanctions et les atteintes à la réputation résultant d'une non-conformité.
Efficacité améliorée
En analysant les performances des systèmes informatiques et en identifiant les inefficacités ou les goulots d'étranglement, un audit peut aboutir à des recommandations qui optimisent les opérations et augmentent la productivité.
Économies de coûts
By identifying inefficient practices, redundant systems or unnecessary spending, your organisation will be able to reduce costs. An audit also helps to prioritise IT infrastructure investments, focusing on critical areas that deliver the greatest outcomes.
Intégrité et fiabilité des données
Les audits évaluent les pratiques de gestion des données afin de garantir leur exactitude, leur sécurité et leur disponibilité. Ils améliorent également la prise de décision et renforcent la confiance dans la fiabilité des données métier.
Cybersécurité renforcée
By conducting an IT audit, you will assess current cyber security practices and help organisations strengthen their defences against cyber-attacks. You will also identify weaknesses in network or application security and provide strategies to mitigate them.
Continuité d'activité et reprise après sinistre
Les audits évaluent la préparation de votre entreprise aux événements inattendus tels que les catastrophes naturelles ou les défaillances système, en garantissant la continuité et une plans de reprise après sinistre.
Prêt pour votre audit IT ? Choisissez le bon partenaire avec qui travailler
Votre infrastructure informatique est-elle prête pour les défis à venir ? Un audit approfondi peut identifier les failles de sécurité, optimiser les performances et garantir la conformité.
Nos experts apportent une compréhension approfondie de vos exigences commerciales uniques afin de garantir un processus d'audit transparent qui renforce la sécurité de votre organisation et augmente son efficacité.
Contactez-nous dès aujourd'hui pour planifier une consultation gratuite et sécuriser votre système en toute simplicité.
FAQ : audit informatique
Vous devriez envisager un audit informatique lorsque :
– Vous avez récemment changé de prestataire informatique ou mis en place de nouveaux systèmes.
– Vous préparez une migration cloud ou une transformation numérique.
– Vous devez vérifier la conformité avec des réglementations telles que le RGPD ou l'ISO 27001.
– Vous soupçonnez des problèmes de performance ou de sécurité.
– Vous souhaitez une évaluation indépendante de votre infrastructure informatique.
The duration depends on the complexity and size of your IT environment. A smaller system might take a few days, while large, multi-department infrastructures can require several weeks. After completion, you receive a detailed report outlining findings and recommended next steps.
The report provides a transparent, detailed analysis of your IT systems, highlighting strengths, weaknesses, and areas for improvement. It includes a list of actionable recommendations that can be implemented internally or shared with your current or new technology partners.
Yes. By identifying redundant systems, inefficient processes, or unnecessary expenditures, audits often lead to significant cost savings. They also help prioritise investments so that IT budgets are focused on critical areas delivering the greatest business value.
Third-party experts like Spyrosoft offer an independent, objective perspective on your IT systems. They bring specialised knowledge, best practices, and hands-on experience across industries, helping ensure your audit is thorough, unbiased, and actionable.


arrow_circle_rightContactez-nous
Concentrez-vous sur votre cœur de métier, pendant que nous gérons la maintenance de votre infrastructure informatique

Filip Rozanski
Responsable des services gérés
arrow_circle_right Nos articles


