arrow_circle_right Infrastructure critique
Les infrastructures critiques durent des décennies. Les partenariats logiciels doivent être planifiés en conséquence
Nous concevons des logiciels pour des systèmes critiques avec la même rigueur que celle exigée par les programmes de défense – conçus pour une maintenabilité à long terme, documentés pour une transmission sans heurt et structurés pour garantir votre indépendance et vous éviter tout verrouillage auprès d'un fournisseur unique.

Trois horloges tournent dans chaque système critique, et une seule d'entre elles est la vôtre
L'inadéquation entre la durée de vie de votre infrastructure et la durée de prise en charge de ses logiciels, qui fait que le risque opérationnel s'accumule silencieusement entre les cycles d'approvisionnement.
Durée de vie de votre actif d'infrastructure : 20 à 40 ans
Une génération technologique de 3 à 5 ans
Une collaboration type avec un prestataire sur une année
Tout ce qui cause un préjudice existe dans l'angle mort : composants non pris en charge, modifications non documentées, connaissances parties avec le prestataire et systèmes de contrôle dont le fournisseur d'origine n'existe plus. Aucun de ces problèmes n'apparaît sur un registre des risques avant de se manifester.
Un partenaire de cycle de vie qui va au-delà de la livraison
Des logiciels pour systèmes critiques, conçus pour être maintenus, documentés pour être transmis et structurés pour une indépendance à long terme.
Modernisez sans interrompre
Les services critiques ne disposent pas de fenêtres de maintenance mesurées en semaines. Nous modernisons des systèmes complexes existants tout en maintenant les opérations en cours, réduisant ainsi les risques sans compromettre la continuité.
- Migration des systèmes hérités avec exécution en parallèle et procédures de retour arrière
- Remplacement de composants sans interruption de service
- Obsolescence gérée comme une activité planifiée du cycle de vie
Préservez le savoir
La partie la plus coûteuse d'un système critique est sa compréhension. Nous en faisons un actif que vous possédez, et non une dépendance aux personnes.
- L'ingénierie basée sur les modèles comme source unique de vérité
- Documentation maintenue dans le cadre de la livraison
- Traçabilité de bout en bout, de l'exigence au test, prête pour l'audit par défaut
Maîtrisez votre sortie
Nous structurons chaque projet de manière à ce que la transition soit toujours une option définie, chiffrée et réalisable. Cette indépendance favorise la responsabilité, ce qui est l'une des raisons pour lesquelles les clients choisissent de rester.
- Build–Operate–Transfer comme modèle d'engagement de premier ordre
- Vos dépôts, vos licences, votre infrastructure
- Packages de transfert validés avec vos équipes
L'impact technique à long terme du contrôle des fournisseurs
La réglementation européenne déplace l'attention de la fonction des systèmes vers leur contrôle. Pour les propriétaires d'infrastructures critiques, la juridiction du fournisseur, la propriété et la continuité sont désormais des considérations architecturales.
Fondés sur le capital privé polonais, le contrôle des fondateurs et des normes de chaîne d'approvisionnement de niveau défense, nos systèmes gardent vos données là où elles doivent être : en local, en réseau isolé (air-gapped) et dans votre juridiction.
Points clés :
Juridiction et propriété de l'UE, transparentes jusqu'au niveau du fondateur
Reporting et continuité pour les sociétés cotées, audités annuellement
Sécurité des projets de programmes de défense (zones séparées, équipes nommées, données cloisonnées)
Souveraineté des données par l'architecture (modèles de déploiement sur site et en environnement isolé)
Les compétences au cœur du partenariat
Livré dans un cycle de vie conforme au modèle en V, avec cybersécurité et ingénierie de la sécurité fonctionnelle intégrées – la discipline de processus des programmes de défense, appliquée aux systèmes critiques civils.
Logiciels OT/ ICS/ SCADA
Développement et modernisation de systèmes de contrôle et de supervision, incluant une intégration profonde de l'existant.
Connectivité critique
Logiciels d'intégration pour les réseaux industriels et les communications spécialisées.
Ingénierie de la cybersécurité
Architectures par zones et conduits, accès distant contrôlé et détection des anomalies selon IEC 62443.
Maintenance à long terme
Maintenance et évolution pluriannuelles des systèmes que nous avons construits, et de ceux dont les fournisseurs d'origine ont disparu.
Ingénierie de conformité
Des systèmes qui génèrent leurs propres preuves d'audit, répondant aux obligations NIS2 et CER depuis une base unique.
Plateformes souveraines
Plateformes sur site, en réseau isolé et hybrides pour les organisations dont les données ne peuvent quitter leur contrôle.
Qualifié pour la défense. Prêt pour votre registre des fournisseurs critiques
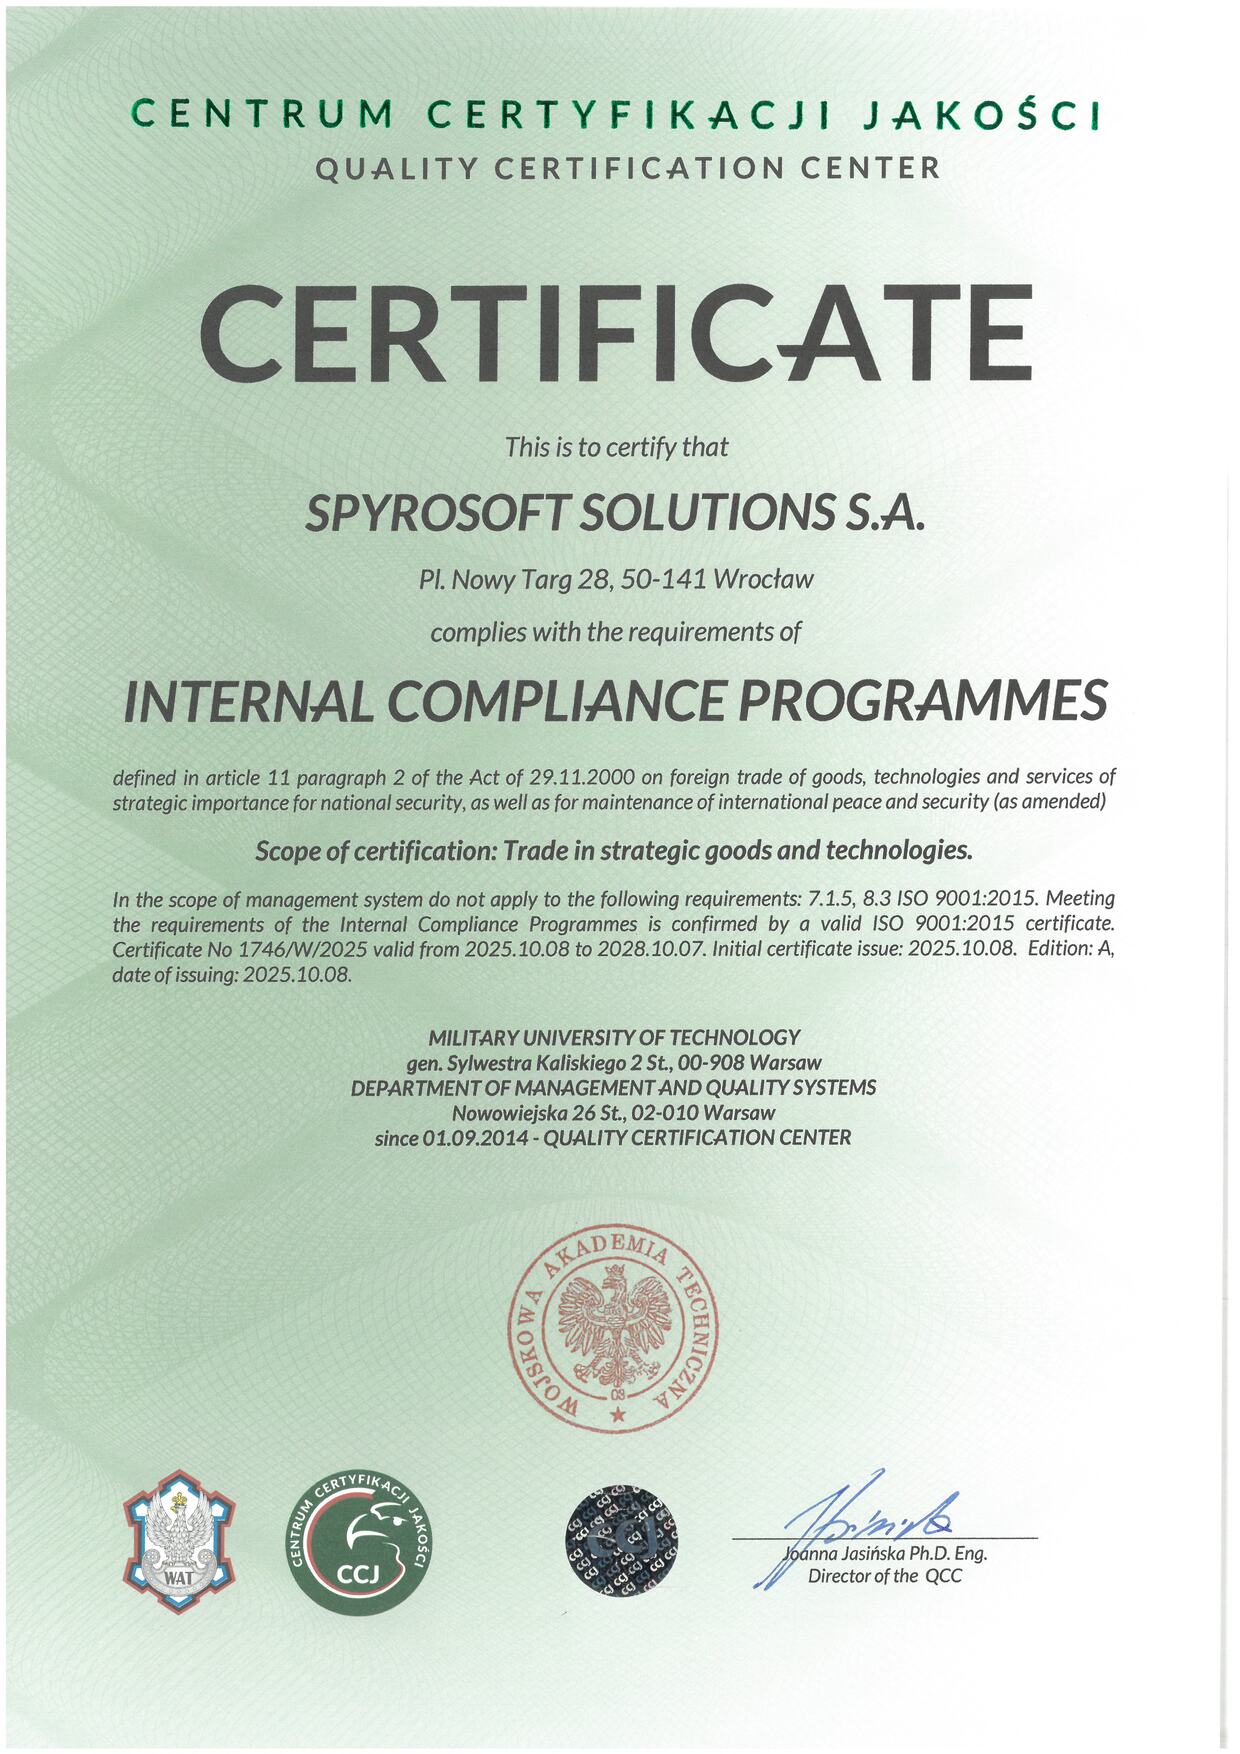
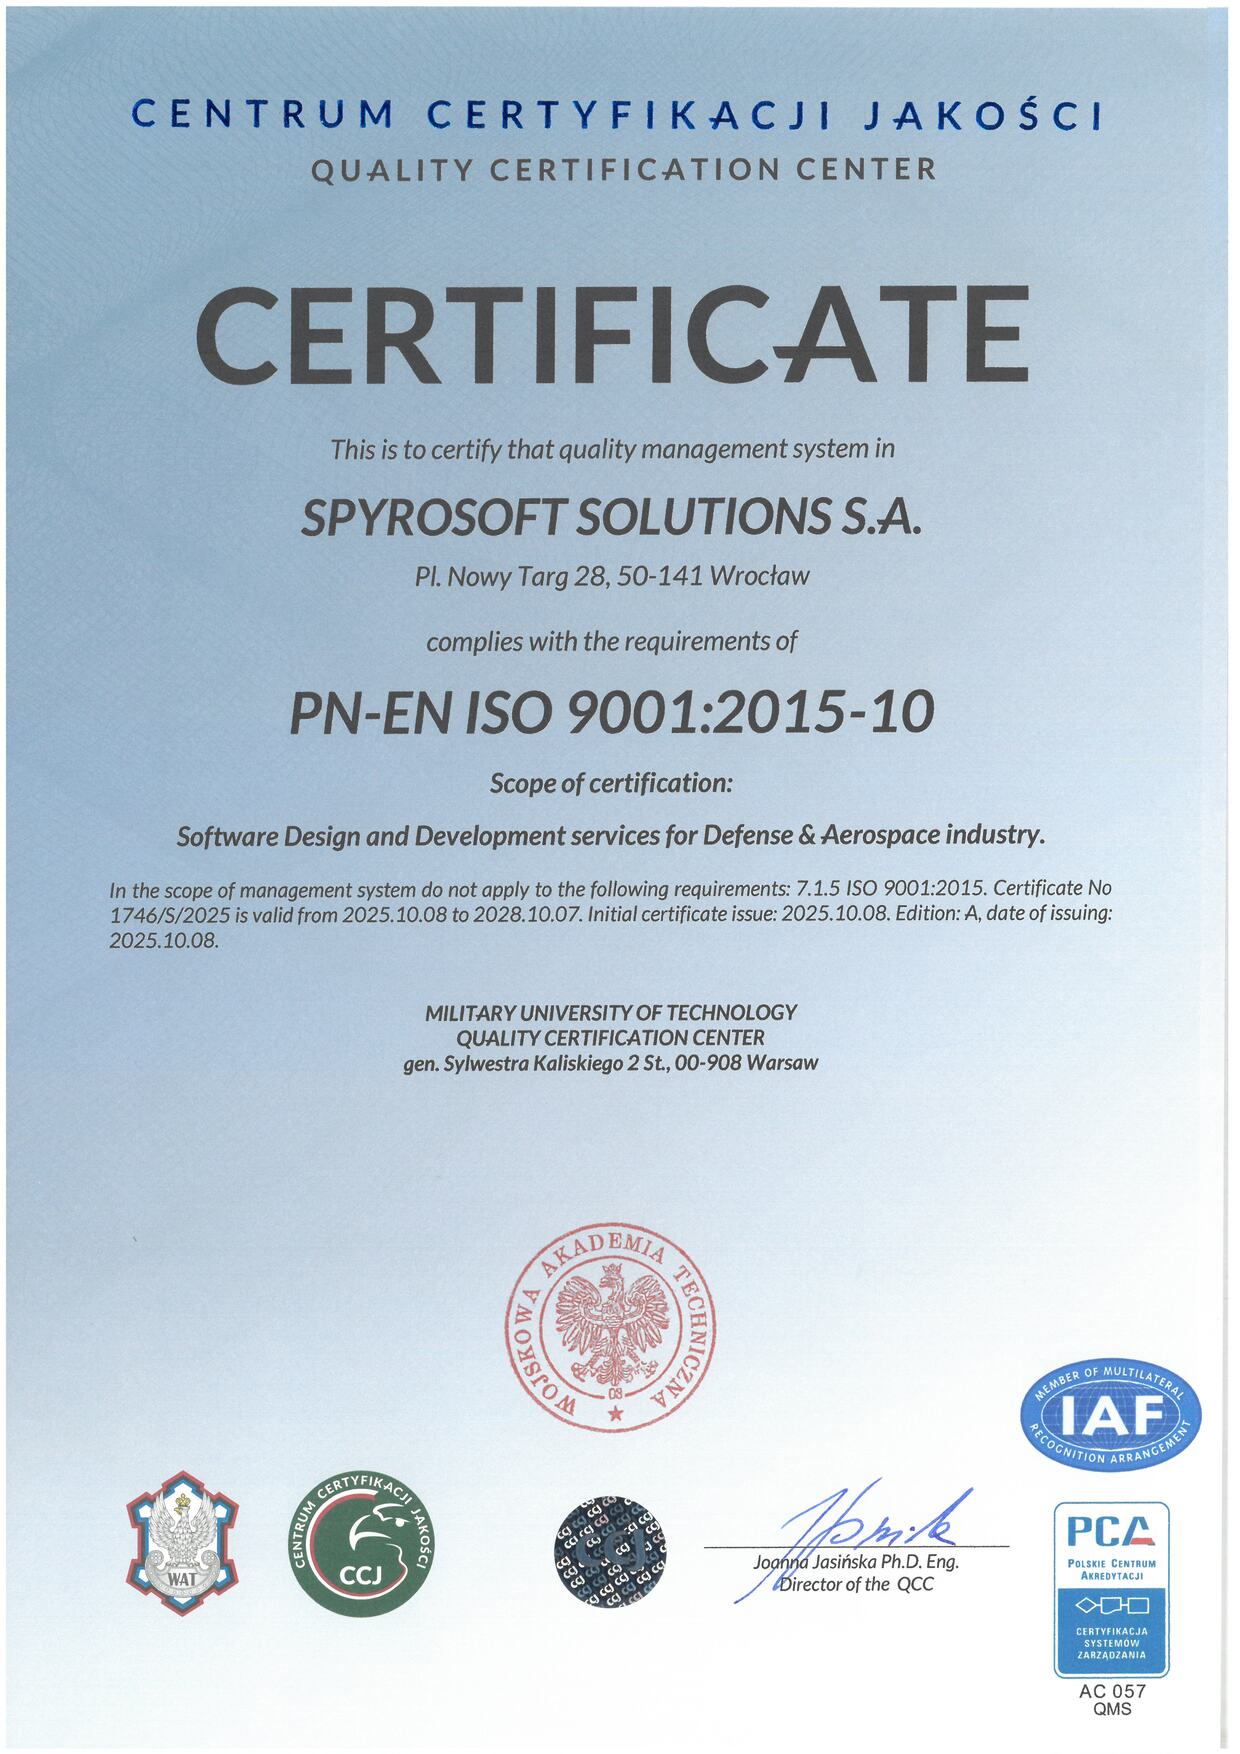
Agir conformément aux normes, certificats et standards
Découvrez nos certifications :
- ISO/IEC 27001
- IEC 62443
- IEC 61508
- AQAP 2110 / 2210 / 2310 (OTAN)
- AS/EN 9100
- TISAX
- Cyber Essentials
- ISO 9001
- WSK – contrôle du commerce des biens stratégiques
- Licence du ministère de l'Intérieur polonais
- Enregistrement NCAGE auprès de l'OTAN




Découvrez comment renforcer la préparation des infrastructures critiques
Commencez avec un seul système. Découvrez comment fonctionne un partenaire de cycle de vie avant d'en avoir besoin
Choisissez-en un et nous évaluerons son architecture, les risques liés à son cycle de vie, l'exposition des connaissances et les options de sortie.
- Revue du cycle de vie et de l'obsolescence
- Évaluation des risques liés aux connaissances
- Document d'options « maintenir vs moderniser vs remplacer » avec arbitrages chiffrés

Lukasz Wojcik
Directeur Industry 4.0 – Automatisation et connectivité