arrow_circle_right Infrastructure critique
Deux décennies d'héritage OT vous laissent un an pour vous conformer et maintenir vos opérations sans interruption
Ingénierie logicielle de niveau défense pour les systèmes de contrôle, les réseaux industriels et les communications critiques, conçue selon les normes IEC 62443 et préparée aux attaques avant les audits

Les réseaux OT ont cessé d'être isolés
~18.2%
de toutes les catégories de menaces dans l'UE concernent désormais la technologie opérationnelle
49→17%
la part des organisations déclarant une maturité OT de premier plan après avoir recalibré leur auto-évaluation
89%
des organisations industrielles s'attendent à une nouvelle réglementation OT dans les 5 ans
~50%
des incidents ICS/OT entraînent une interruption opérationnelle

La gestion de la convergence OT/IT est déjà en cours
Les automates et les systèmes SCADA évoluent désormais dans un environnement informatique en mutation rapide, où les interfaces OT exposées, les contrôles d'accès à distance défaillants et les inventaires obsolètes ont rendu l'air gap pratique caduc. Les attaquants ciblant les infrastructures critiques de l'UE exploitent ces failles.
La loi KSC modifiée en Pologne exige que les opérateurs industriels démontrent leur conformité par le biais de contrôles techniques, d'analyses de risques, de surveillance, de signalement d'incidents et d'audits, ce qui rend essentiels la visibilité des actifs, la segmentation, le contrôle des accès et la détection.
Des processus éprouvés dans le domaine de la défense appliqués aux systèmes industriels
Chaque compétence est fournie via le même cycle de développement conforme au modèle en V que celui utilisé pour les programmes de défense, et intègre la cybersécurité et la sécurité fonctionnelle.

Une approche défensive conçue pour résister à l'examen des audits
Les contrôles défensifs suivent une séquence claire : vous ne pouvez pas segmenter ce que vous ne pouvez pas voir, et vous ne pouvez pas détecter d'anomalies sans référence de base.
Nous opérons au sein de votre environnement — qu'il soit sur site, en réseau isolé ou hybride — en appliquant le régime de sécurité utilisé dans les programmes de défense, qui comprend des sites et des zones séparés, des membres d'équipe nommés et des données de projet cloisonnées.
Nos modèles d'engagement vont des équipes projet dédiées au Build–Operate–Transfer.
Visibilité des actifs
Un inventaire des appareils, des flux et des dépendances montrant l'état réel plutôt que celui déclaré.
Segmentation
Zones et conduits conformes à l'IEC 62443, isolation des systèmes hérités, contrôle des frontières OT/IT.
Accès contrôlé
Accès aux services à distance selon les principes du zéro confiance – identité, session et enregistrement.
Détection et réponse
Surveillance des anomalies dans le trafic OT et procédures d'incident alignées sur le régime des 24/72 heures.
Preuve de conformité
Une base de preuves prête pour l'audit est automatiquement constituée à partir des journaux, des registres et de la documentation.
La technologie, par les couches auxquelles vous pensez déjà
Aligné sur les zones et les conduits de l'IEC 62443, il sécurise chaque couche, des appareils de terrain aux systèmes d'entreprise.
Logiciels embarqués pour contrôleurs et fonctions instrumentées
Micrologiciel et logique de commande là où le déterminisme et la sécurité fonctionnelle sont non négociables.
Logiciels SCADA, HMI et télémétrie
Interfaces de salle de contrôle et de répartition, acquisition de données et intégration de protocoles pour les installations existantes qui ne peuvent pas s'arrêter pour une migration.
Application des zones et contrôle des accès
Pipelines de données et historiens, accès sécurisé aux services à distance et contrôles de la frontière OT/IT dont dépend la segmentation en pratique.
Plateformes et analytique sur site
Les modèles de détection d'anomalies et les plateformes d'intégration sont déployés dans votre infrastructure, qu'elle soit isolée ou hybride.
Qualifié pour la défense. Prêt pour votre registre des fournisseurs critiques
Agir conformément aux normes, certificats et standards
Découvrez nos certifications :
- ISO/IEC 27001
- IEC 62443
- IEC 61508
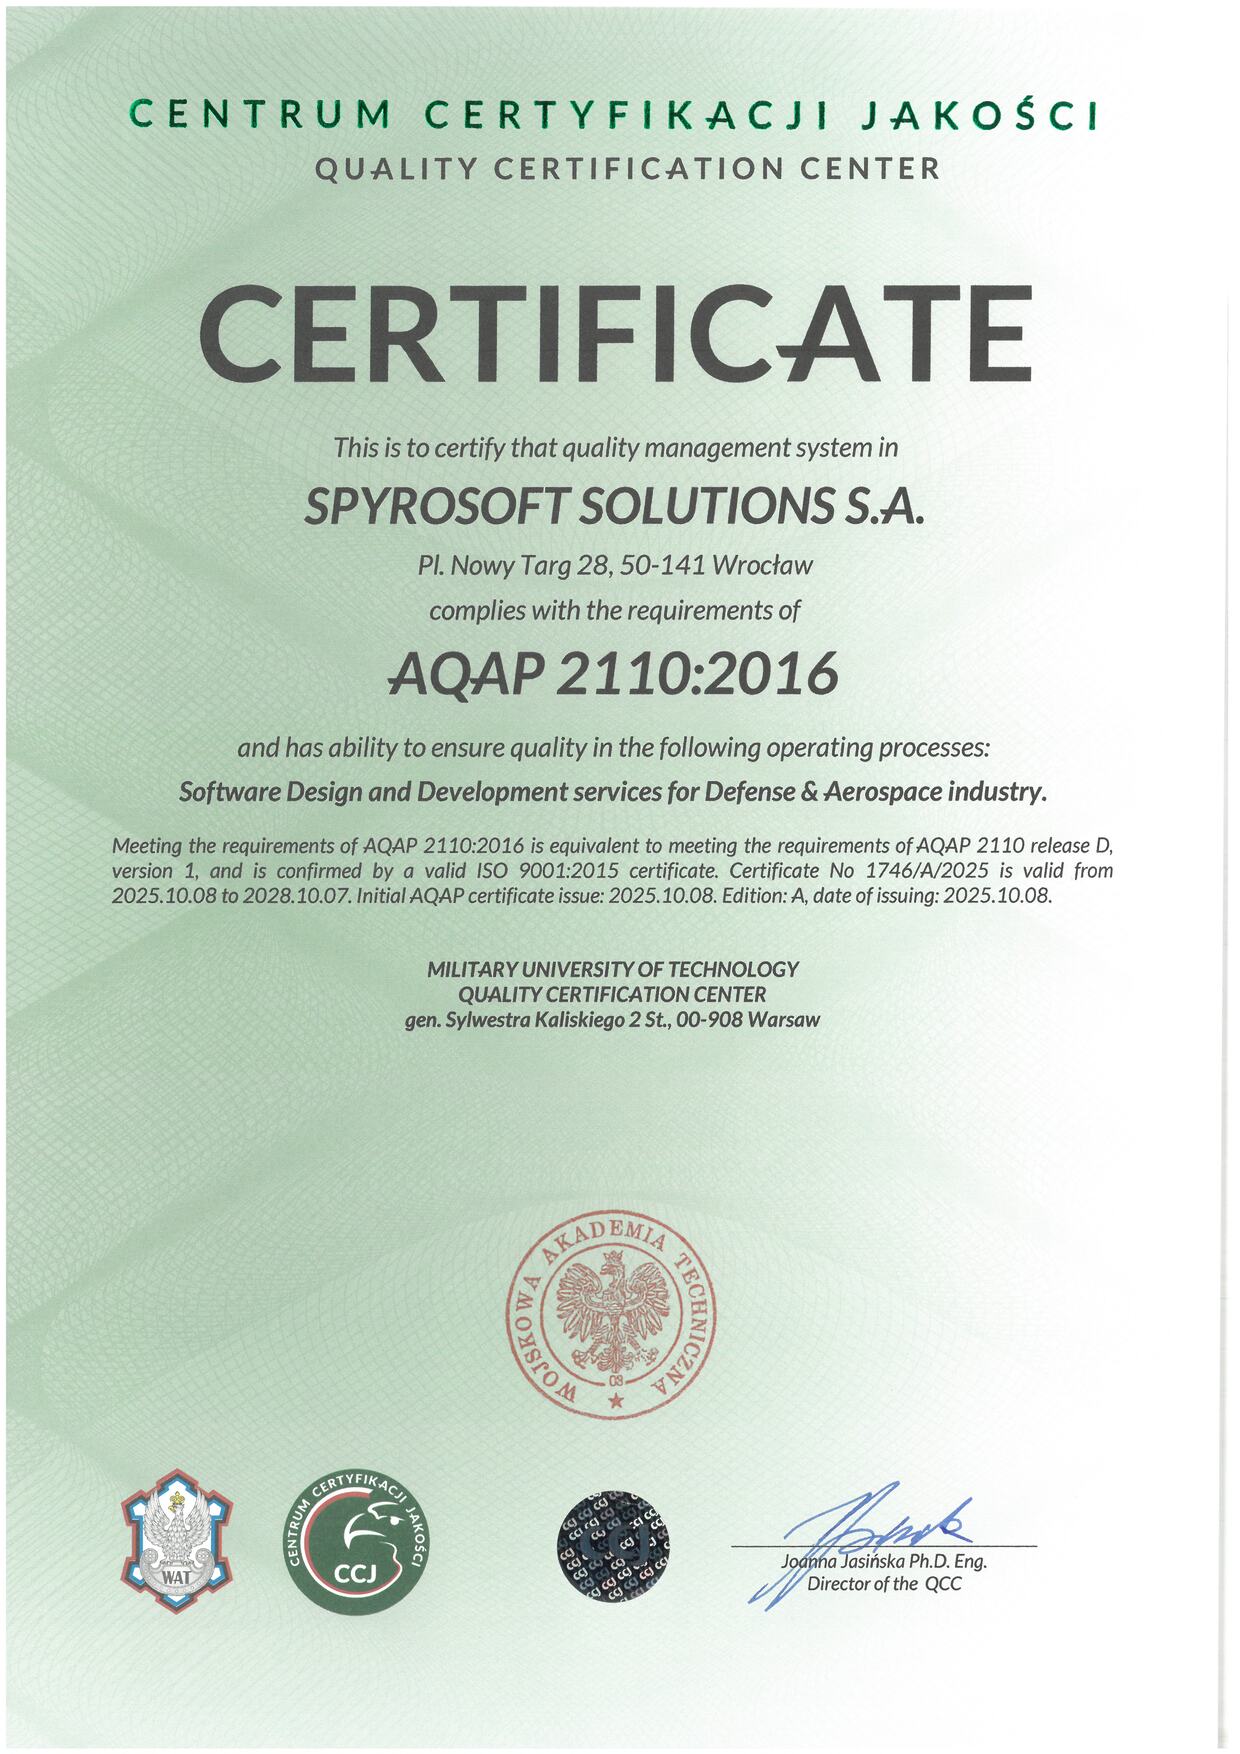
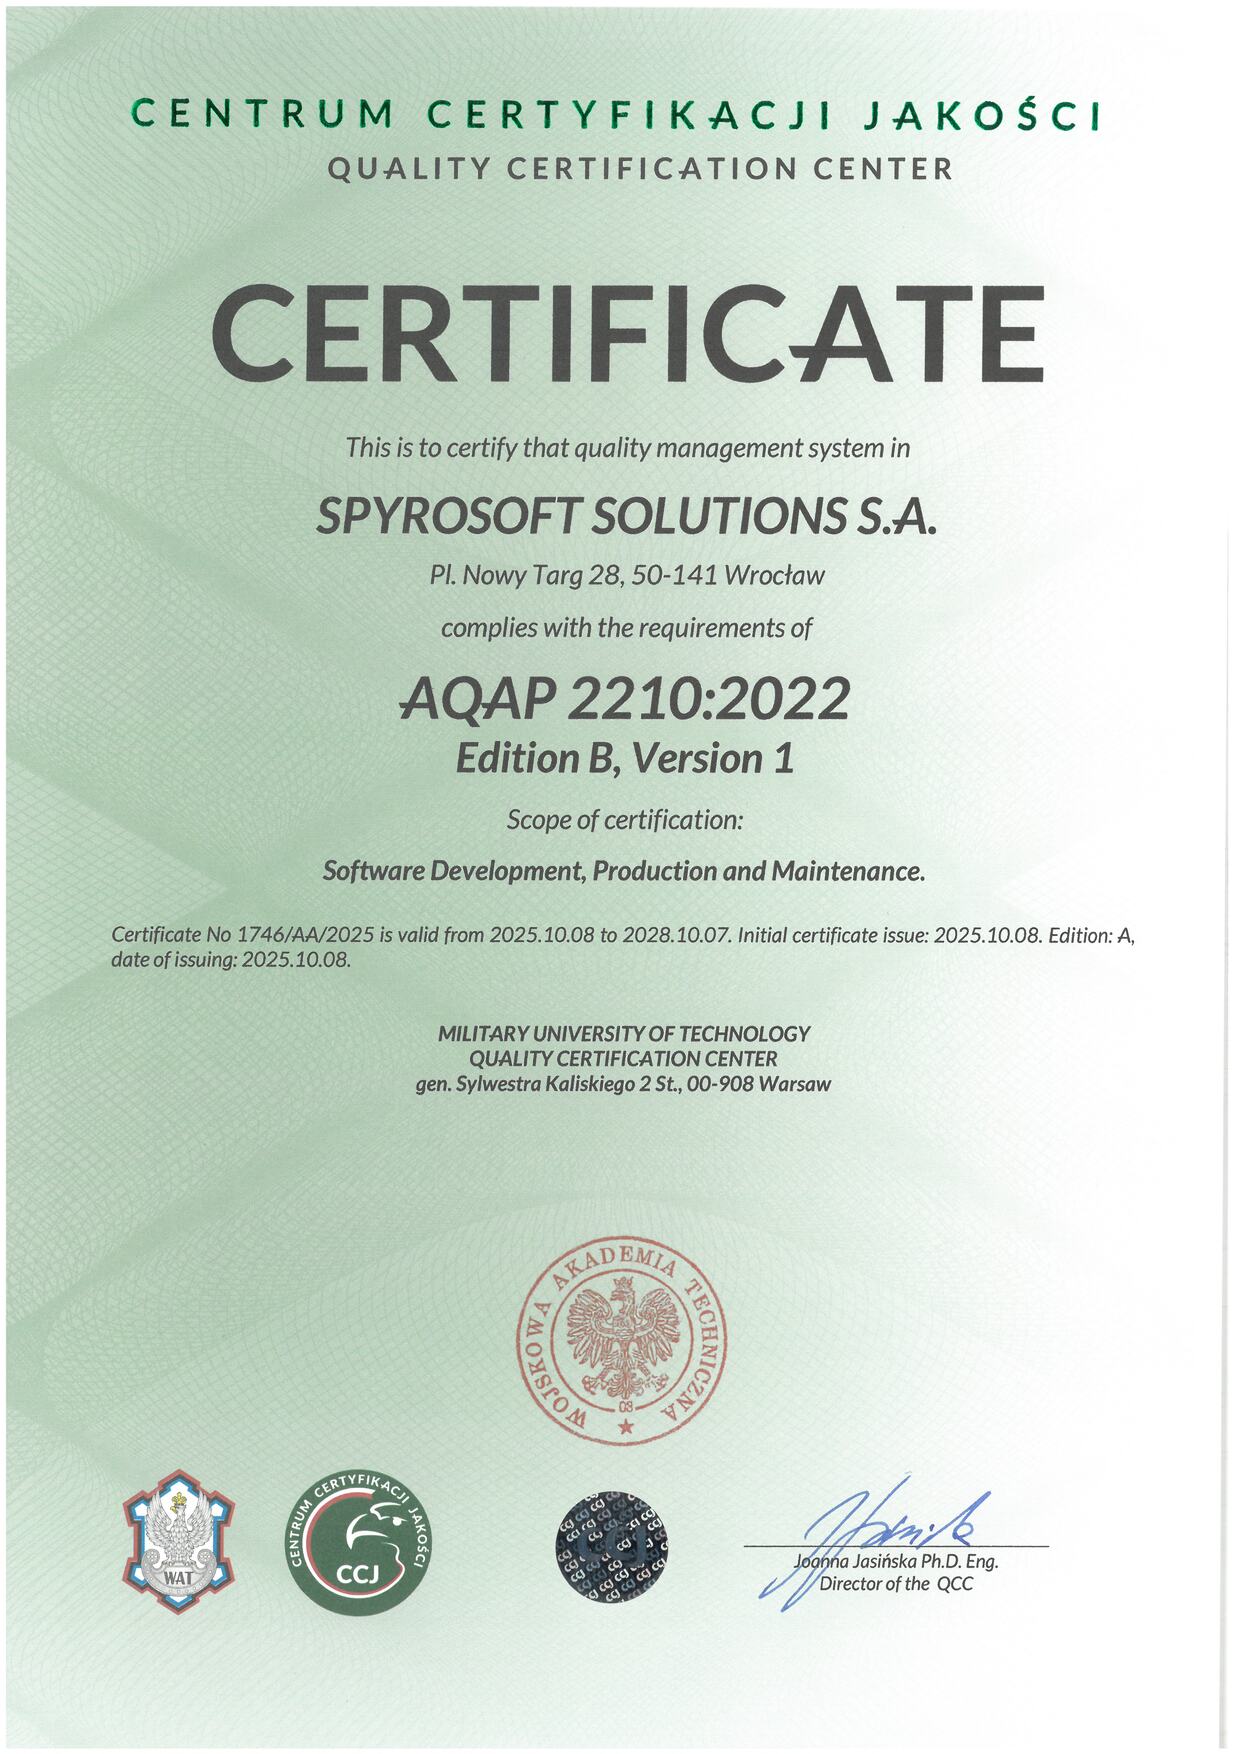
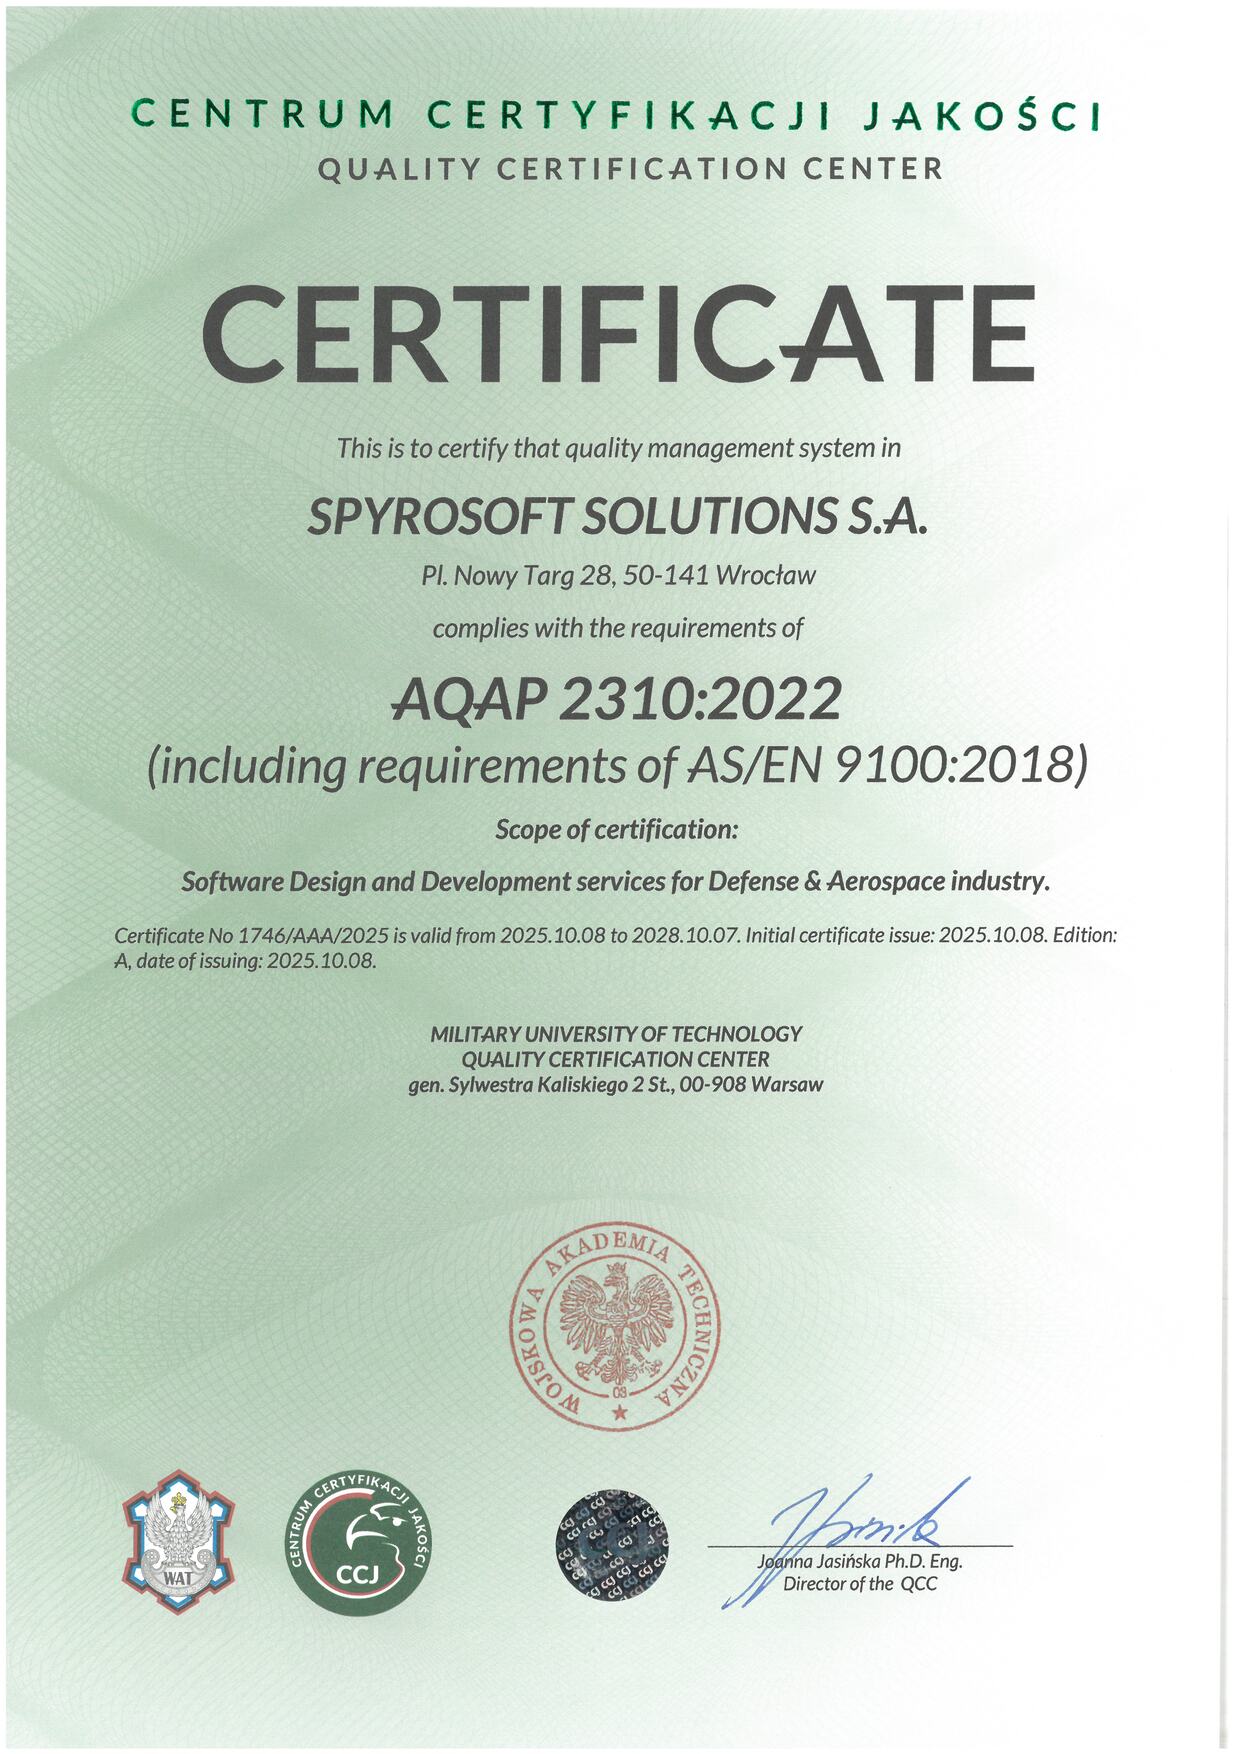
- AQAP 2110 / 2210 / 2310 (OTAN)
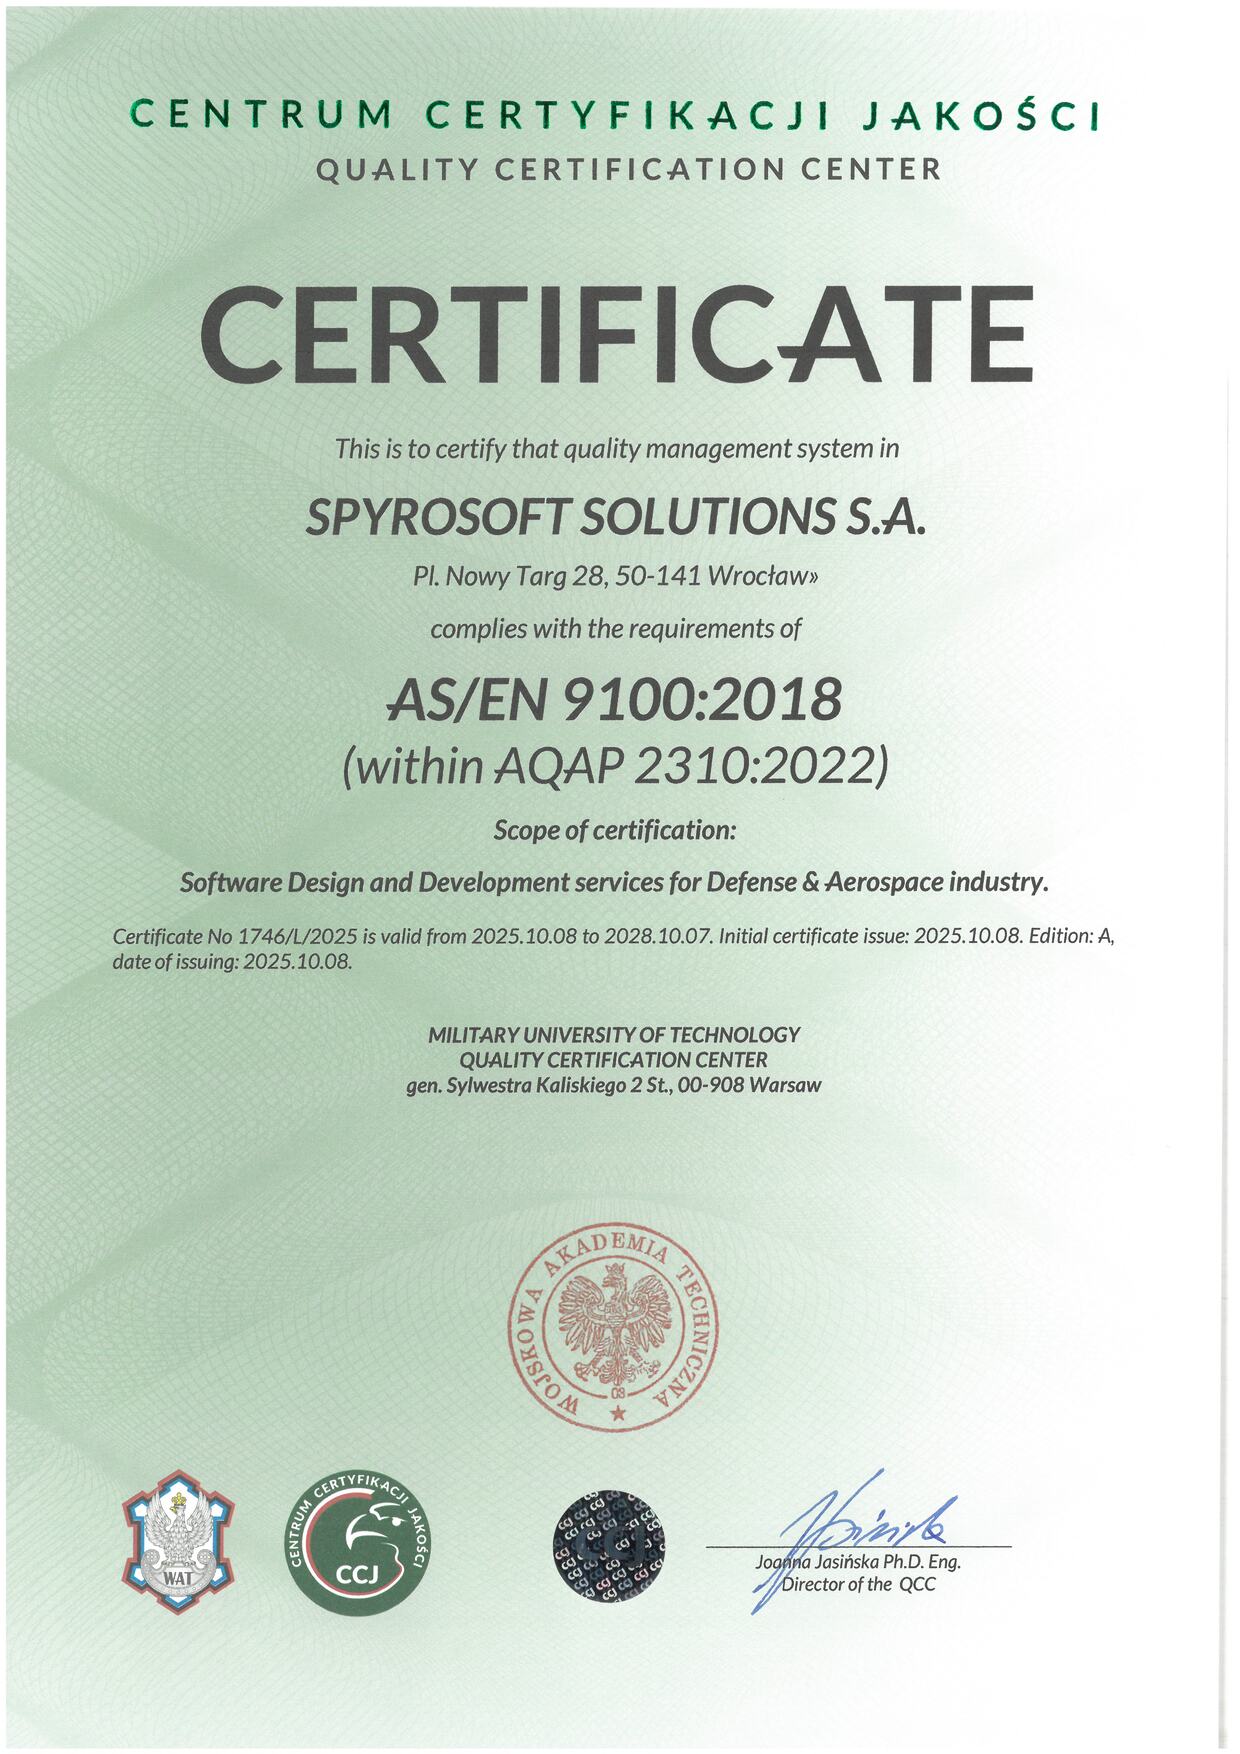
- AS/EN 9100
- TISAX
- Cyber Essentials
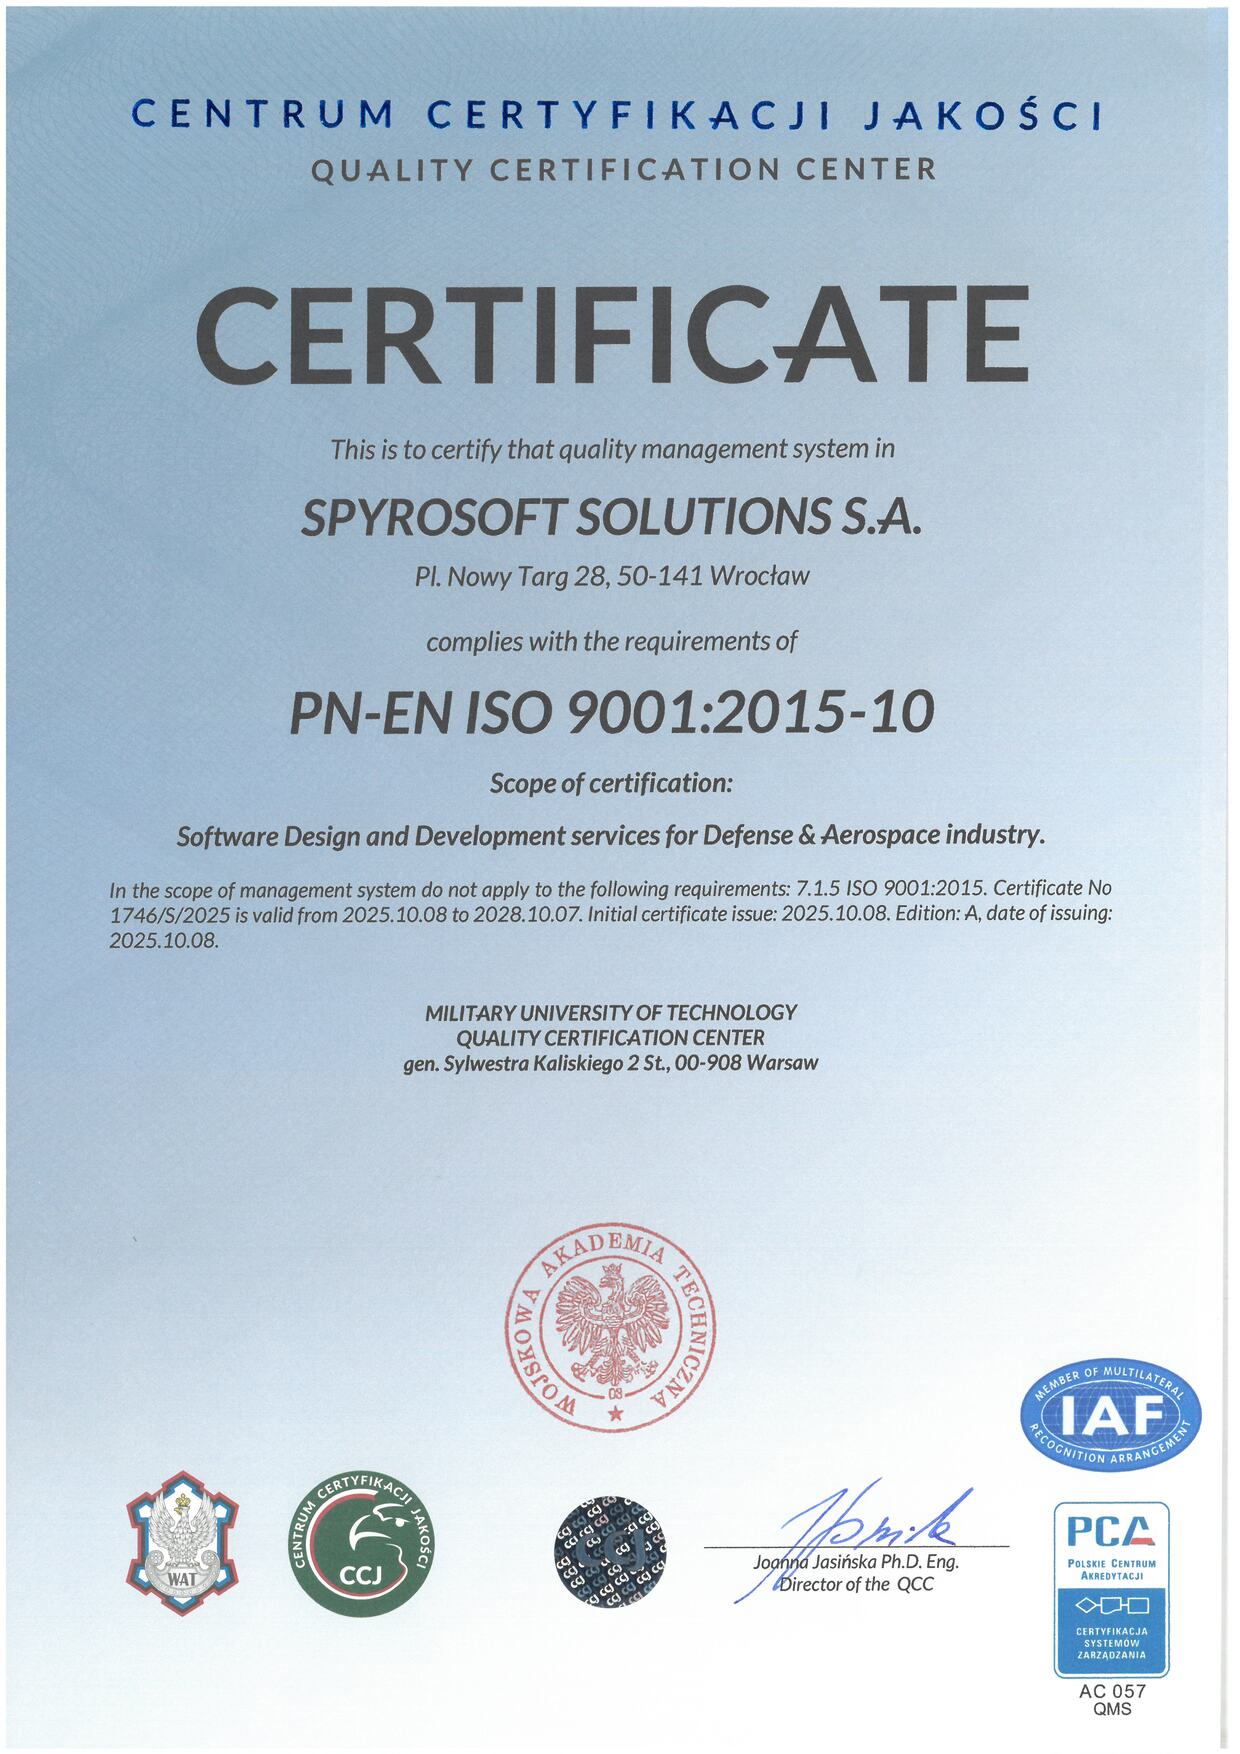
- ISO 9001
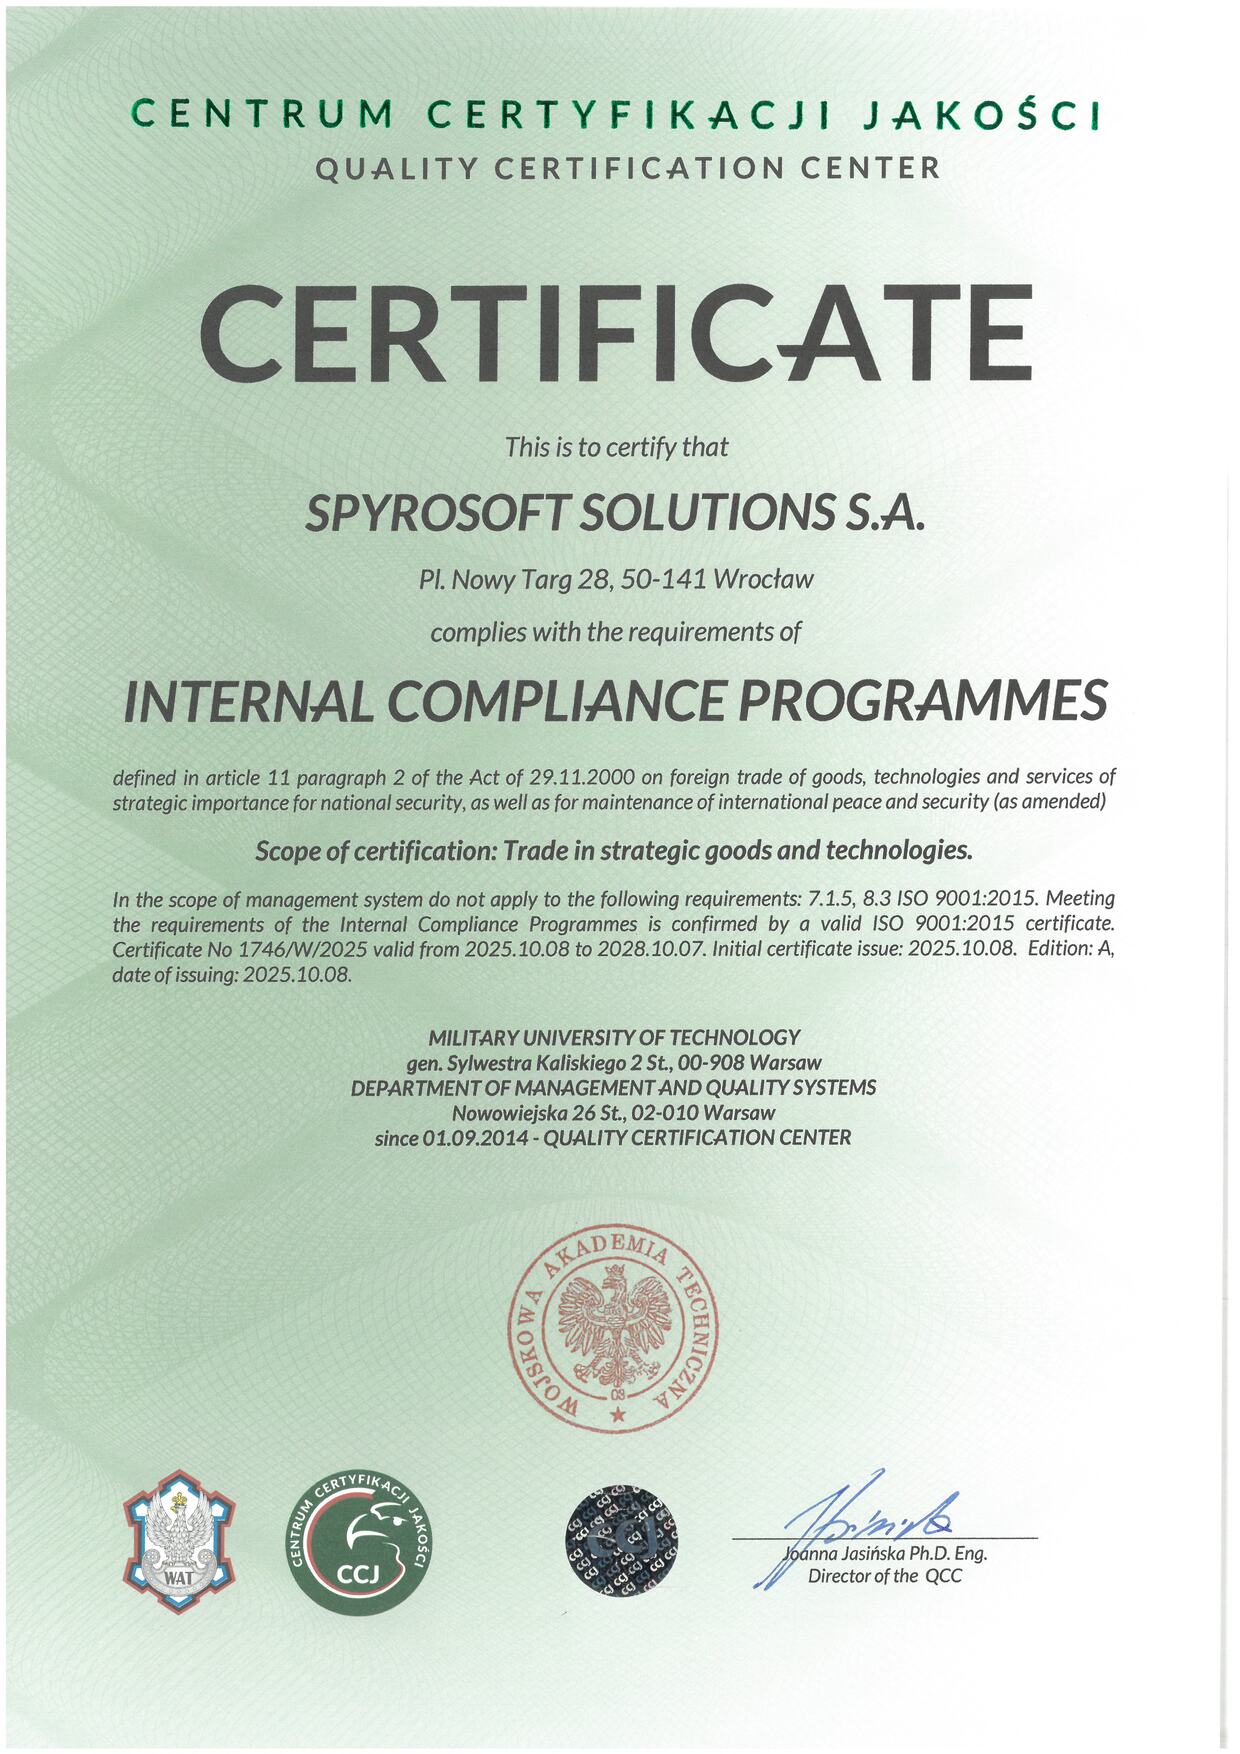
- WSK – contrôle du commerce des biens stratégiques
- Licence du ministère de l'Intérieur polonais
- Enregistrement NCAGE auprès de l'OTAN




Découvrez comment maintenir les infrastructures critiques prêtes à relever les défis à venir
Réservez la session de travail !
Cartographiez vos priorités en matière de sécurité OT avec des ingénieurs, notamment les zones, les chemins d'accès à distance, les contrôles IEC 62443, les exigences de la loi KSC et les actions nécessaires pour atteindre votre architecture cible.

Lukasz Wojcik
Directeur Industry 4.0 – Automatisation et connectivité