Qu'est-ce que TISAX et comment Spyrosoft a obtenu la certification TISAX


For some time now, the automotive sector has been especially impacted by digitalisation and the wide adoption of software. The days when we expected cars to be able to move us from point A to B, having low maintenance costs are gone. Cars have become multimedia devices in addition to their basic function, driving.
Car manufacturers are rushing to deliver fancier and fancier versions of cars to outrun the competition. The entire development process of a given vehicle model involves the whole supply chain that the Original Equipment Manufacturers (OEMs) collaborate with. The complexity of the automotive supply chain may surprise you: according to publicly available data, one of the German premium car OEMs works with approximately 60,000 direct suppliers worldwide (!).
In such a vast and diverse collaboration model, OEMs must be confident that when sharing their secrets, prototype designs, innovative solutions etc. their suppliers can ensure the highest standards of information protection. One possible way this issue can be handled is to audit all suppliers before entering into cooperation. As much as this can be a very successful method it is used only in selected cases due to high resource and effort requirements.
Ce défi a fait naître la nécessité de définir une norme de sécurité spécifique à l'automobile à laquelle les fournisseurs devraient se conformer – TISAX.
Dans cet article, je vais expliquer ce qu'est la certification TISAX et vous dire comment Spyrosoft l'obtient.
TISAX – l'origine et le mécanisme
Afin d'établir des exigences communes en matière de sécurité de l'information, conçue spécifiquement pour l'industrie automobile en 2017, l'Association allemande de l'industrie automobile (VDA), en coopération avec des constructeurs tels qu'Audi, Daimler, Mercedes et Volkswagen, a établi TISAX® (Trusted Information Security Assessment Exchange). Ce groupe n'a pas tenté de réinventer la roue mais a utilisé la norme de sécurité de l'information déjà établie – ISO/IEC 27001 – Exigences relatives au système de management de la sécurité de l'information et a ajouté cette « saveur automobile » supplémentaire.
In simple terms, TISAX is an information security assessment and exchange mechanism. This means that the first step for a company that wants to be TISAX compliant is to go through a set of security requirements defined in the VDA ISA catalogue and perform an assessment (first self-assessment and then assessment by an independent third-party audit provider). Once the audit results are positive, an organisation is issued with a TISAX label and the assessment results are exchanged on the ENX platform with other TISAX participants.
What differentiates ISO-based certifications of management systems and TISAX is that in the case of ISO, you get a certificate that you can publish on a website or send to anyone. With TISAX, you do not receive a certificate, but your assessment result information is visible on the ENX assessment exchange portal. If you want (or you are requested) to exchange the details of the assessment information with other TISAX participants (business partner, client, company) you share a copy of that assessment information generated specifically for that unique TISAX participant.
>> Découvrez comment nous pouvons vous aider à atteindre la conformité aux normes automobiles
TISAX – la structure
Le label TISAX, parfois appelé « certificat TISAX », n'est pas identique pour chaque entreprise mais reflète le périmètre et la maturité cible de l'évaluation choisis par une organisation.
Le périmètre des exigences TISAX dans le catalogue VDA ISA est divisé en 3 modules :
Each module, apart from requirements grouped into categories “must” and “should”, defines additional ones – “high protection needs” and “very high protection needs”. This means that we move from basic security protection needs (“must” and “should” requirements) to the most rigorous (“high” and “very high”).
Une fois que nous avons déterminé quel module TISAX est applicable à notre organisation ou lequel est exigé par notre partenaire commercial, nous pouvons choisir le niveau cible que nous souhaitons mettre en œuvre (ou que notre partenaire commercial a indiqué).
Les niveaux de maturité dans TISAX, également appelés niveaux d'évaluation (AL), ne sont pas une idée nouvelle. Ils sont issus de cadres de processus industriels bien connus tels que CMMI ou A-SPICE. Nous distinguons les AL suivants dans TISAX :
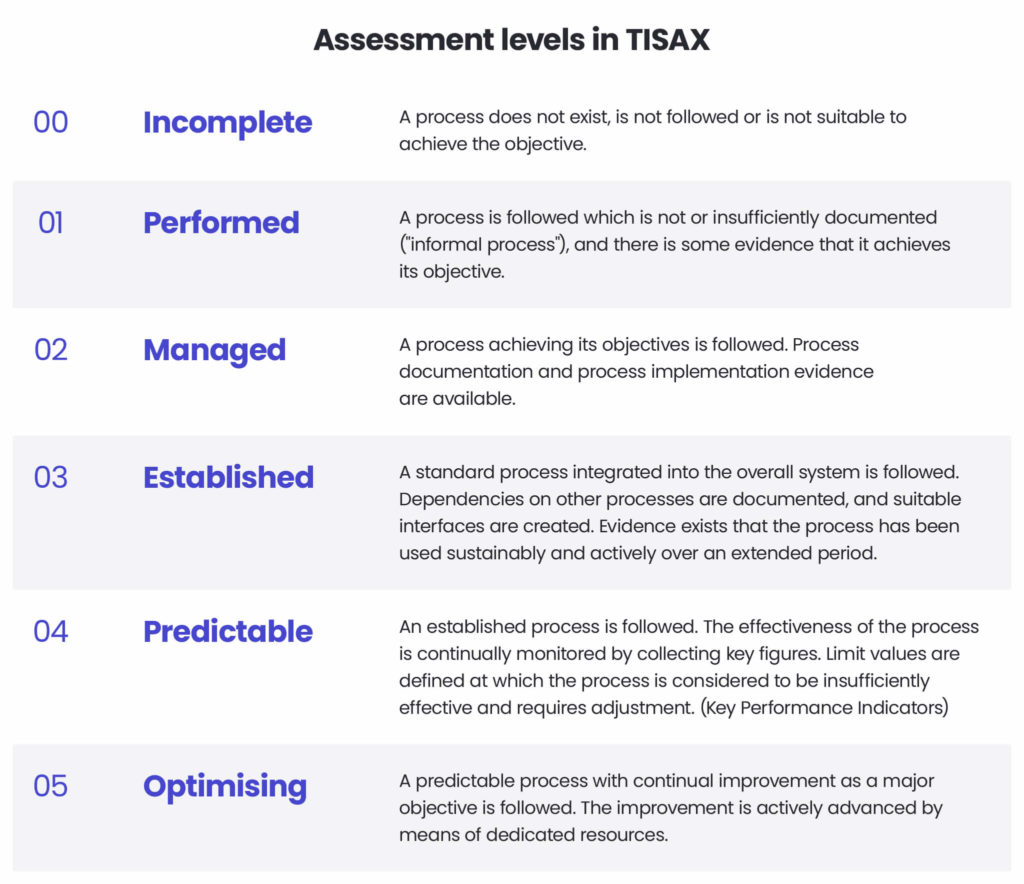
Afin d'atteindre AL3 – Établi, une organisation doit mettre en œuvre toutes les exigences définies dans les groupes « must », « should », « high » et « very high ».
La difficulté de mise en œuvre des exigences TISAX augmente avec le niveau de maturité cible que vous souhaitez atteindre. Le norme de l'industrie automobile et l'attente des OEM et/ou des fournisseurs de rang 1 est AL3 – Établi– which means that the organisation has taken sufficient measures to ensure protection for information assets with high and very high protection needs. Levels 4 and 5 can be utilised internally in the company as part of continual improvement initiatives. However, very rarely does it happen that business partners expect them from their suppliers.
Dans le cadre des types d'évaluation, les règles suivantes s'appliquent :
- ID, – pour AL1 dans tout module, seule une auto-évaluation doit être réalisée par l'organisation. Elle n'est vérifiée par aucun tiers.
- AL1 – for AL2, apart from the self-assessment prepared by the organisation, an independent audit provider needs to be selected (the list of accredited audit providers is published in official TISAX resources). The audit provider gets familiar with the self-assessment results and then performs a plausibility check. Such an assessment usually is performed remotely.
- AL2 – pour l'AL3, une auto-évaluation et la sélection d'un prestataire d'audit indépendant sont requises. Ce type d'évaluation a toujours lieu sur site, dans les locaux d'une entreprise, dans l'un de ses sites déclarés viser l'AL3.
Il est intéressant de noter que si une organisation stocke et travaille avec des pièces et composants prototypes, elle doit satisfaire au minimum aux exigences strictes du niveau AL3.
Spyrosoft a obtenu le label TISAX AL3 – Sécurité de l'information avec des besoins de protection très élevés dans les sites de Wroclaw, Cracovie et Zagreb.
TISAX chez Spyrosoft
We’ve been observing the increasing adoption of TISAX since 2020 and we have been preparing for it ever since. With time, more and more OEMs expected their suppliers to implement TISAX. Today this “expectation” has evolved into a requirement, which means that suppliers without a TISAX label are not considered in quotation requests for new projects.
We started TISAX implementation as an internal project led by the Quality Management department. We made use of the already implemented and certified ISO 27001 Information Security Management System, so in this context, I view TISAX implementation not as another new standard to follow, but as an improvement of our already established policies and procedures.
Although TISAX is associated with the automotive industry, it is not sufficient to implement it only in the Automotive Business Unit. The general idea is that the whole system (or all company departments) must be aligned so that the same level of protection is provided regardless of where a given information asset is processed.
>> Accélérez votre mise sur le marché grâce à nos services d'ingénierie produit
Quels bénéfices apporte TISAX ?
Les avantages peuvent être divisés en 2 catégories.
Interne:
- Amélioration du fonctionnement du Système de Management de la Sécurité de l'Information (plus précisément de ses politiques, processus et procédures)
- Sensibilisation accrue à la sécurité parmi les employés
Eexterne:
- Augmentation notable des demandes de devis pour de nouveaux projets
- Contrôles et audits de sécurité moins intenses effectués par le client lors de la mise en place du projet
Ce dernier point résume parfaitement la philosophie globale de TISAX : « Puisque vous êtes certifié TISAX, je sais quelles mesures de sécurité vous avez dû mettre en œuvre pour l'obtenir, et j'ai donc la certitude que mes données seront traitées selon les normes de protection les plus élevées. »
Formally, TISAX certification is not fixed for an unlimited period. As it is with any company-wide-management system, it needs to be alive, maintained, improved on, and periodically checked for compliance. In three years’ time, we will be undergoing an external re-assessment for the renewal of our TISAX labels.
Nous ne ralentissons pas le rythme et avons déjà entamé la mise en œuvre de TISAX dans notre bureau de Timisoara, en Roumanie.
arrow_circle_rightContactez-nous
Nous vous aidons à mettre en œuvre les normes de sécurité automobile

arrow_circle_right Nos articles




