arrow_circle_right البنية التحتية الحيوية
الامتثال لقانون KSC لتحمل التدقيق
دخل قانون نظام الأمن السيبراني الوطني المعدّل حيّز التنفيذ في بولندا منذ 3 أبريل من هذا العام. نحن نطبق الانضباط الهندسي لبرامج الدفاع على البنية التحتية الحيوية، والأنظمة التي تلبي المتطلبات ويمكنها إثبات ذلك في سجل، تقرير حادث أو تدقيق.

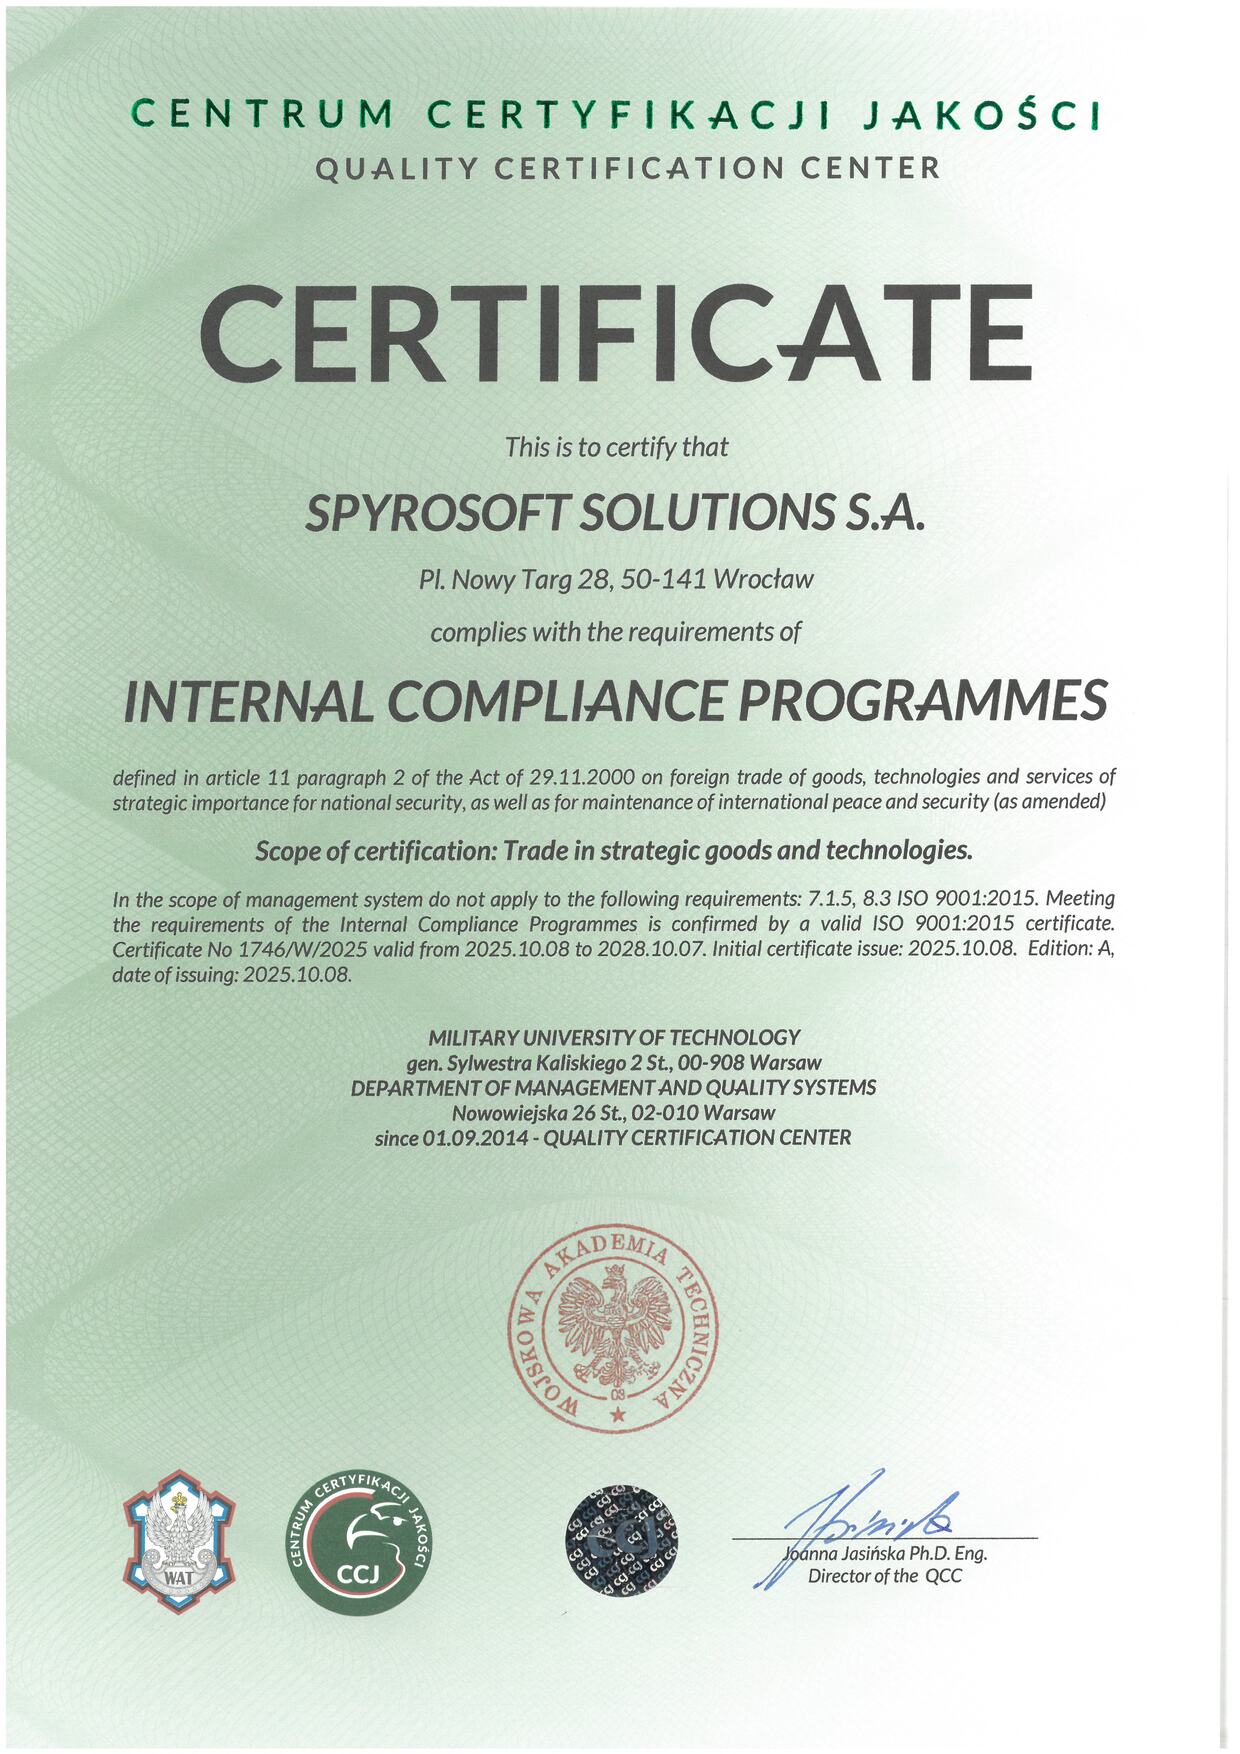
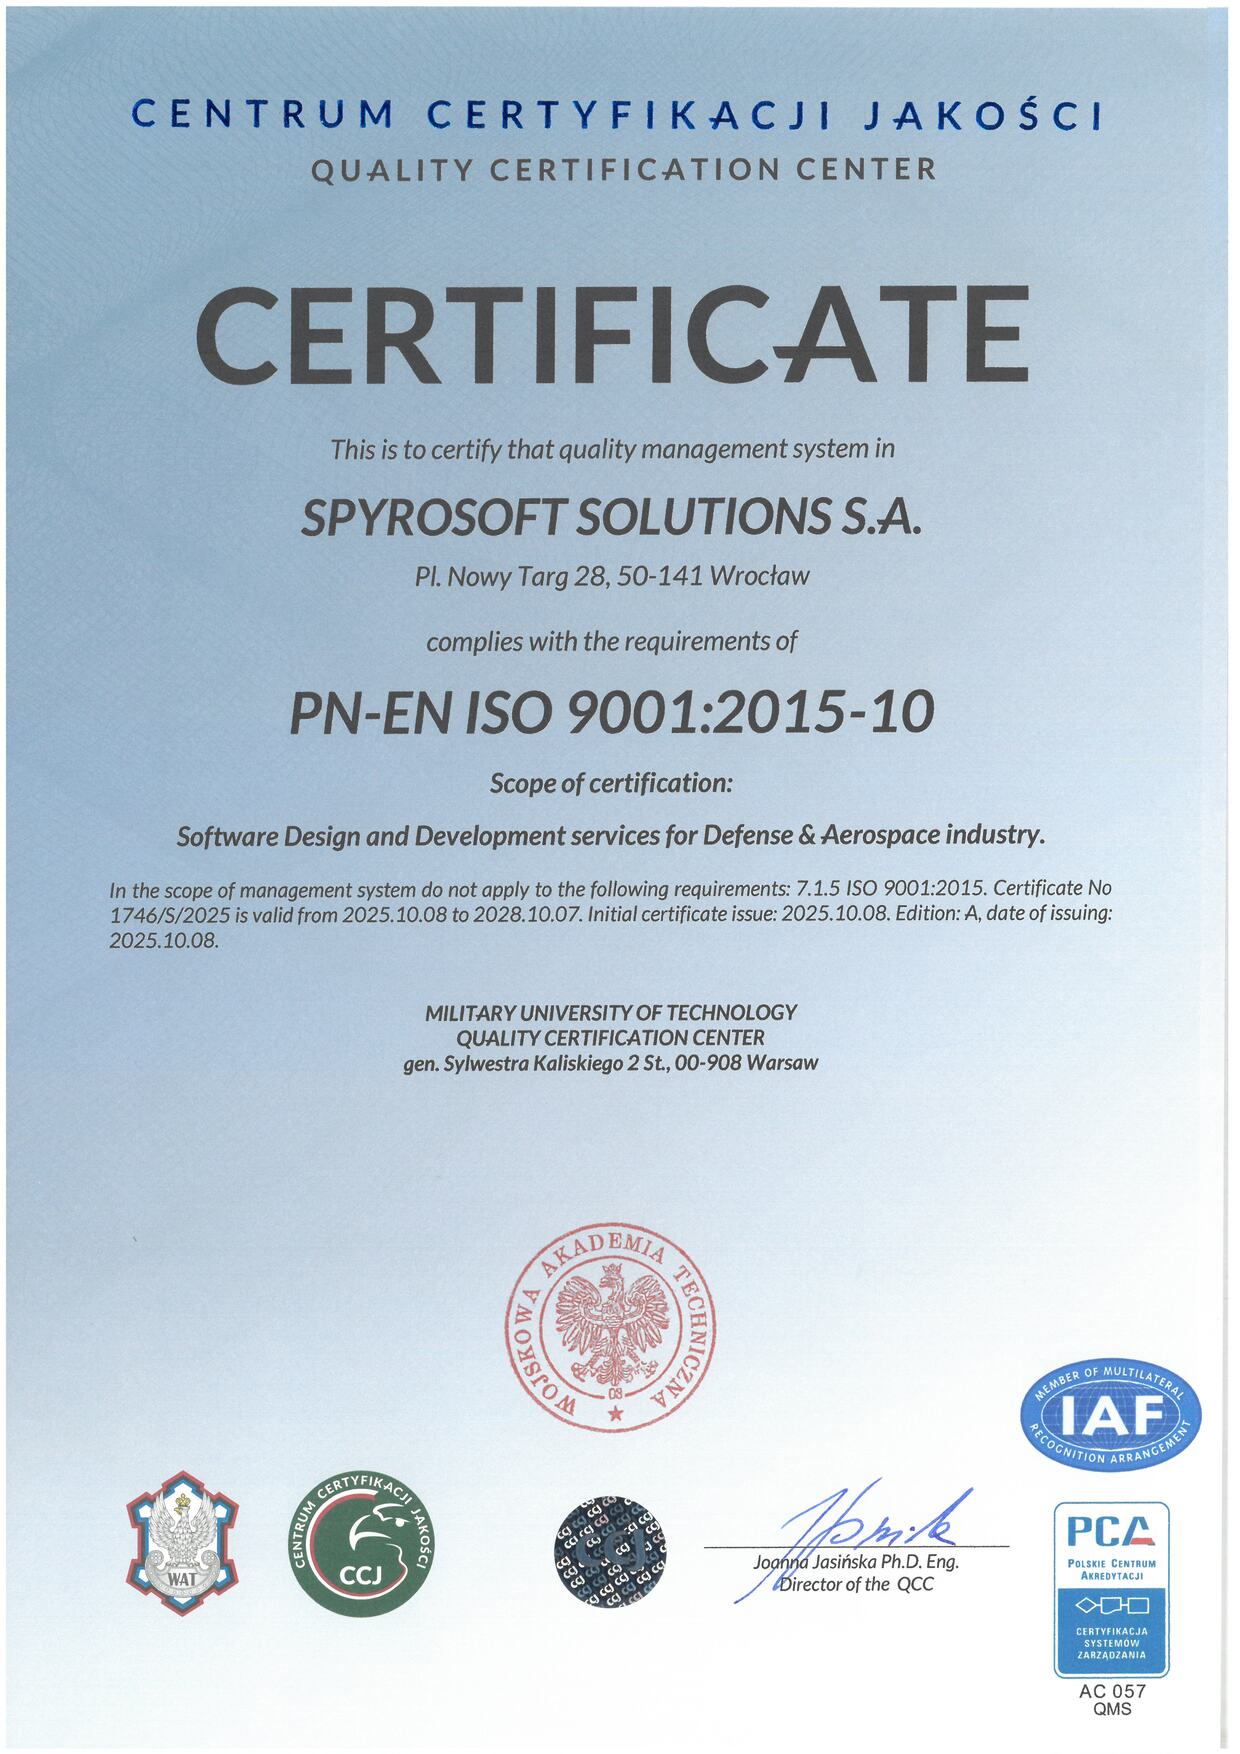
arrow_circle_right الشهادات




الجدول الزمني للامتثال 2026–2028
يحدد القانون المواعيد النهائية ذات الصلة، وكل منها يتطلب أدلة داعمة. ومنذ يوليو 2026، أصبح توجيه CER ساريًا بالتوازي. وعلى الرغم من أنه لا يغطي جميع الكيانات المشمولة بنطاقه، إلا أنه حيثما ينطبق، تكون التزاماته تراكمية وتأتي إلى جانب تلك المنصوص عليها في قانون KSC.
-
يدخل القانون حيز التنفيذ: يبدأ التحديد الذاتي للكيانات.
-
الحالة الحالية: عملية التحديد الذاتي جارية.
-
الموعد النهائي للتسجيل: يجب على الكيانات الأساسية والمهمة التسجيل في نظام S46.
-
الموعد النهائي للتنفيذ: يجب تطبيق التزامات ISMS والفصل الثالث.
-
الموعد النهائي للتدقيق: أول تدقيق أمني مطلوب للكيانات الأساسية، ويتكرر كل 3 سنوات بعد ذلك.
إنفاذ أقوى ومسؤولية شخصية أكبر
10 ملايين يورو أو 2% من حجم الأعمال العالمي
الغرامة الإدارية القصوى للكيان الأساسي – تصل إلى 7 ملايين يورو أو 1.4% من حجم الأعمال.
300% من الأجر الشهري – غرامة شخصية على عاتق رئيس الكيان
يُسند القانون مسؤولية الأمن السيبراني إلى رئيس الكيان، وليس إلى قسم تكنولوجيا المعلومات. إذا لم يُعيَّن أي عضو من أعضاء مجلس الإدارة، فإن جميعهم مسؤولون. التفويض لا يُلغي المسؤولية. التدريب إلزامي. وبالنسبة للكيانات العامة، تُحدَّد العقوبات بحد أقصى 100%.
36% من المتخصصين في الأمن لا يعرفون ما إذا كانوا مشمولين بـ NIS2
تحديد الهوية الذاتية هو الالتزام الأول، وهو النقطة التي تتعثر فيها معظم المؤسسات.
قانون KSC يضع التفويض، وCER تبني القدرة
يخضع الجميع لقانون KSC من خلال التعريف الذاتي. تصنيف CER هو قرار إداري يفرض التزامات، وليس العكس.
قانون KSC
(تطبق NIS2)
- نظام إدارة أمن المعلومات (ISMS)
- الإبلاغ عن الحوادث: إنذار مبكر خلال 24 ساعة، وإشعار خلال 72 ساعة
- تحليل المخاطر والتدابير التقنية والتنظيمية
- تدقيق أمني كل 3 سنوات
تعديل قانون إدارة الأزمات
(تنفذ CER)
- المرونة المادية والتنظيمية، واستمرارية الخدمة الأساسية
- سجل الموردين الحرجين وتقييمهم مرة واحدة على الأقل سنوياً
- خطط طوارئ لاستبدال المورد
- الإبلاغ عن الحوادث الجسيمة، تقرير حماية البنية التحتية الحرجة
الامتثال من خلال التصميم – من التحديد الذاتي إلى التدقيق
نبني أنظمة عملية مصممة لتلبية متطلبات القانون وتوليد الأدلة اللازمة تلقائياً لإثبات الامتثال أثناء تشغيل مؤسستك، بالاستناد إلى نهج التسليم القائم على الأدلة ذاته الذي نستخدمه في برامج الدفاع.
التقييم الذاتي وتحليل الفجوات
سنؤكد وضعك سواء كنت أساسياً أو مهماً أو خارج النطاق، ثم نطابق أنظمتك مع الفصل الثالث والتزامات CER.
الأثر: تقرير فجوات مُرتّب حسب الأولوية وخارطة طريق حتى 3 أبريل 2027.
هندسة وتقارير ISMS
نبني الأساس التقني، بما في ذلك المراقبة ومعالجة الحوادث ضمن نافذة 24/72 ساعة والتحكم في الوصول واستمرارية الأعمال.
الأثر: نظام إدارة فعّال.
الجاهزية للتدقيق
نظّمنا الأدلة بطريقة يتعرف عليها المدقق، استعدادًا لتدقيق عام 2028 والفحص السنوي للموردين.
الأثر: قاعدة أدلة واحدة تخدم KSC وCER من مصدر واحد.
التقنية الكامنة وراء الامتثال
يحدد القانون التزاماتنا، التي نحوّلها بعد ذلك إلى أنظمة عملية مدعومة تقنيًا بسجل حافل بالإنجازات.
كشف الحوادث والإبلاغ عنها في تدفق واحد
تتم المراقبة مدمجة مباشرة في عملية إدارة الحوادث الخاصة بك، بحيث تبدأ ساعة 24/72 من البيانات التي تم جمعها بالفعل.
منصة أدلة الامتثال
السجلات والدفاتر ونتائج الاختبارات والوثائق، التي تُجمع تلقائيًا أثناء تشغيل الأنظمة، في هيكل واحد يتعرف عليه المدقق.
رؤية التكنولوجيا التشغيلية والأصول
جرد للأنظمة والأجهزة وتدفقات الشبكة يتوافق مع الواقع التشغيلي — الأساس الذي يقوم عليه كل تحليل مخاطر في القانون.
سير عمل تقييم الموردين
سجل موردين حيوي مع تقييم CER السنوي المدمج في عملية الشراء.
مؤهل للدفاع. جاهز لسجل الموردين الحرجين لديك
العمل وفقاً للمعايير والشهادات والمواصفات
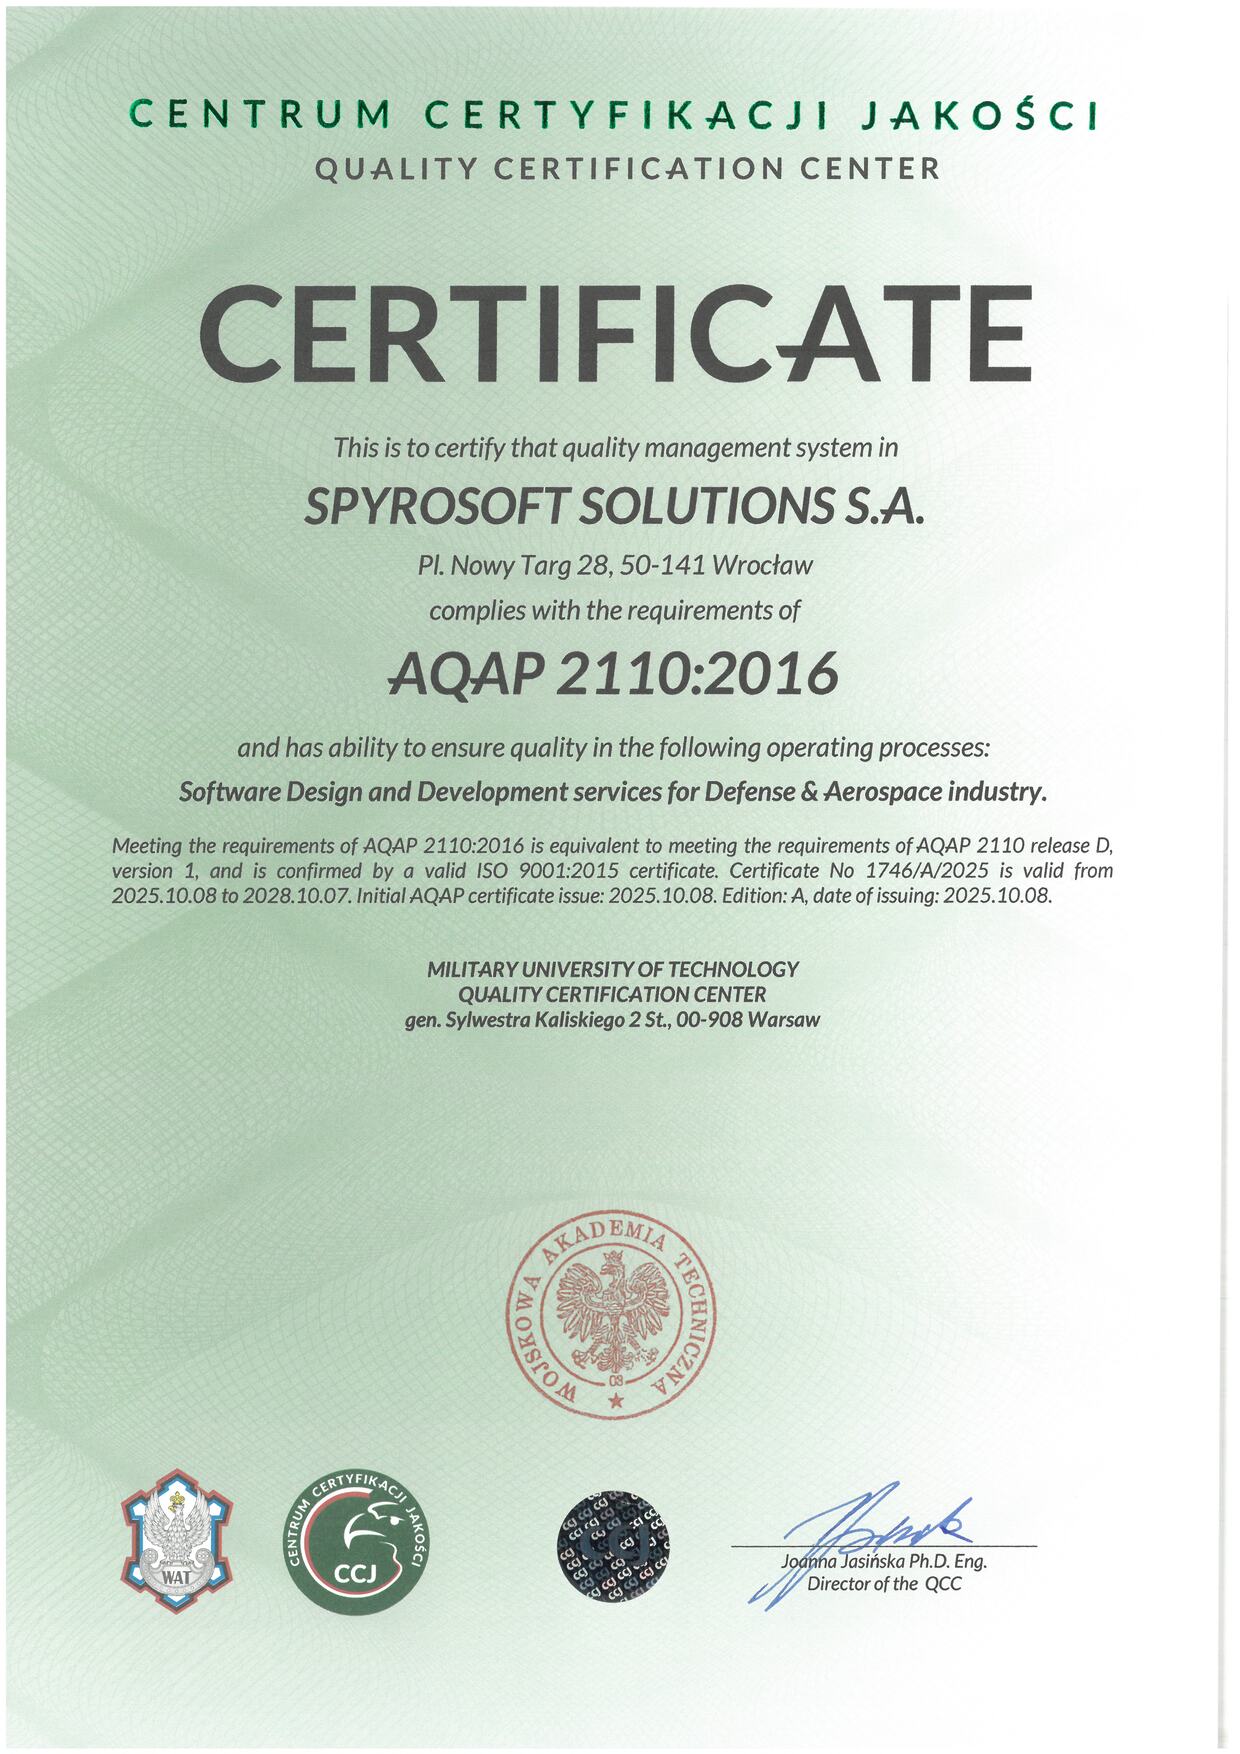
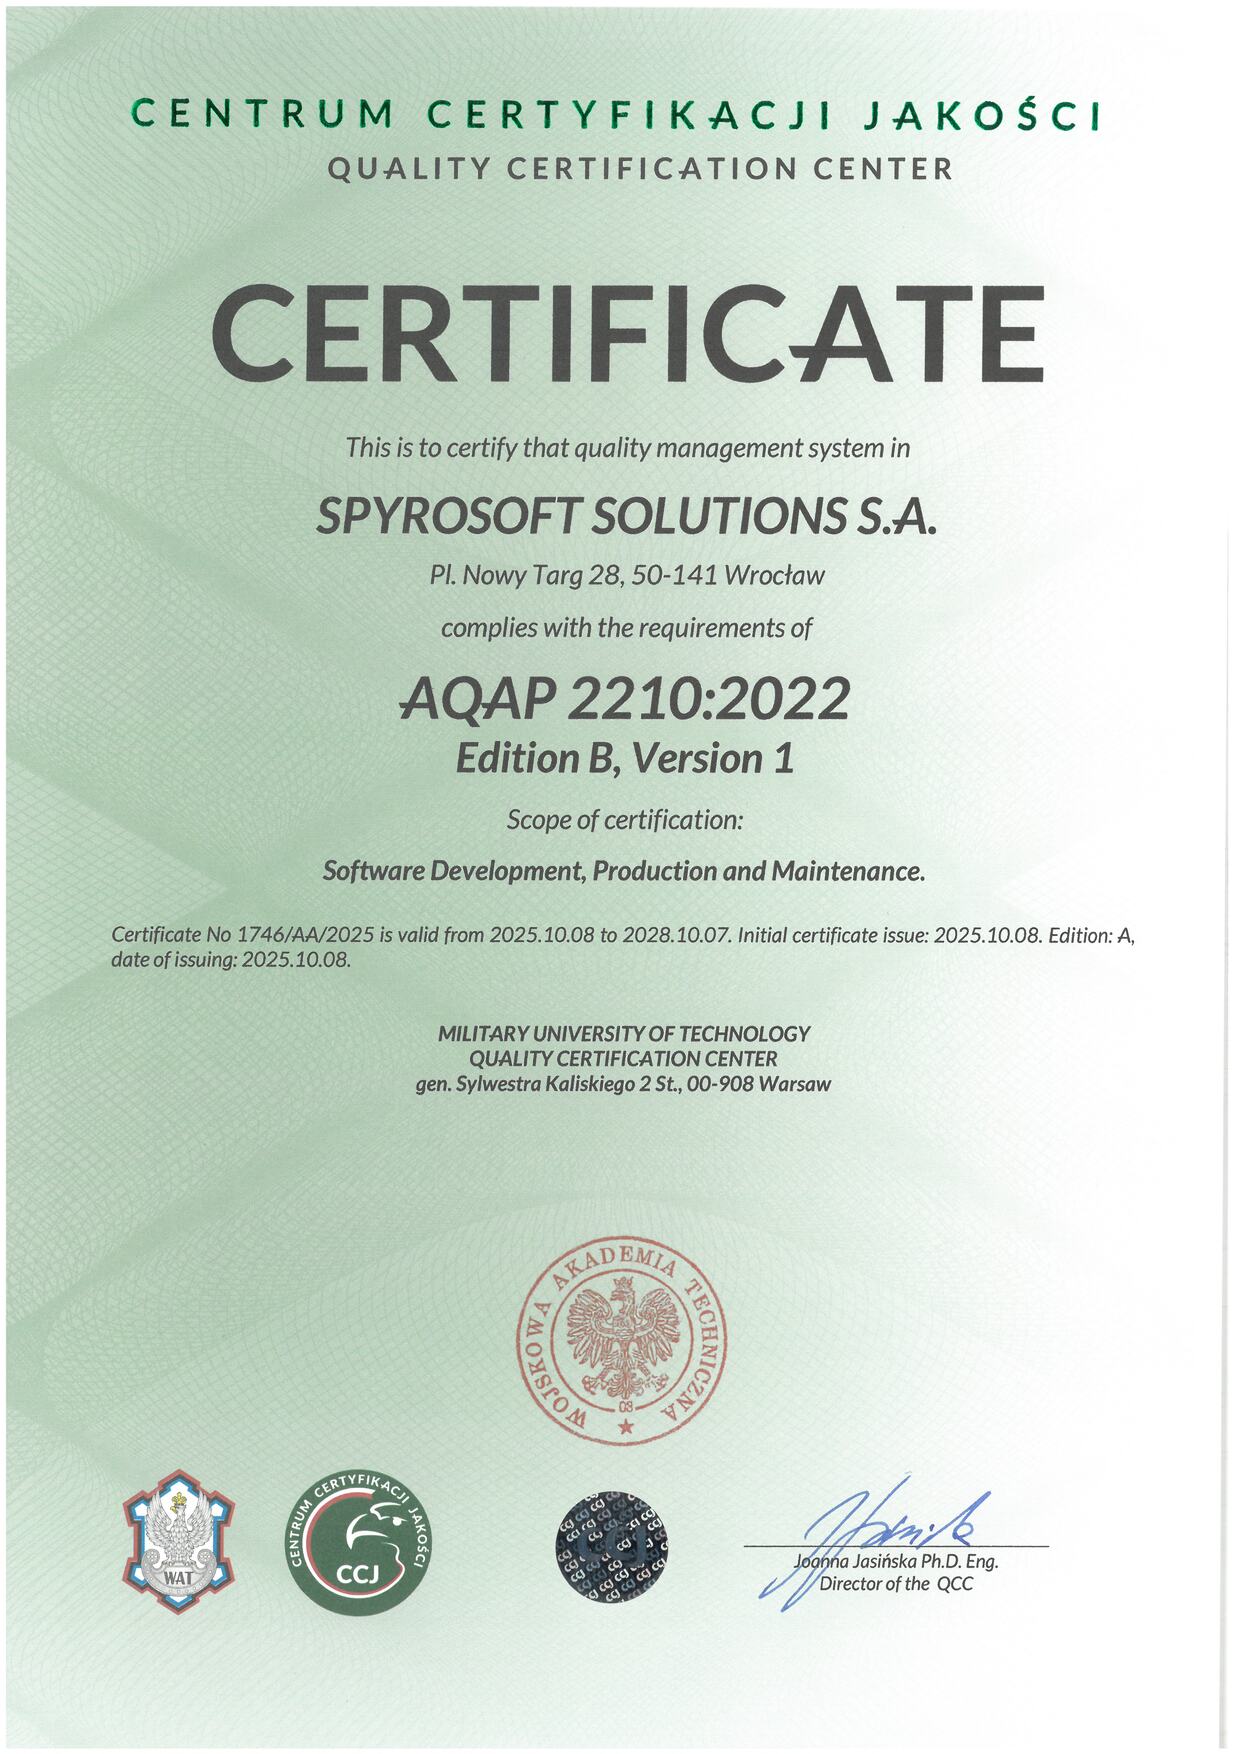
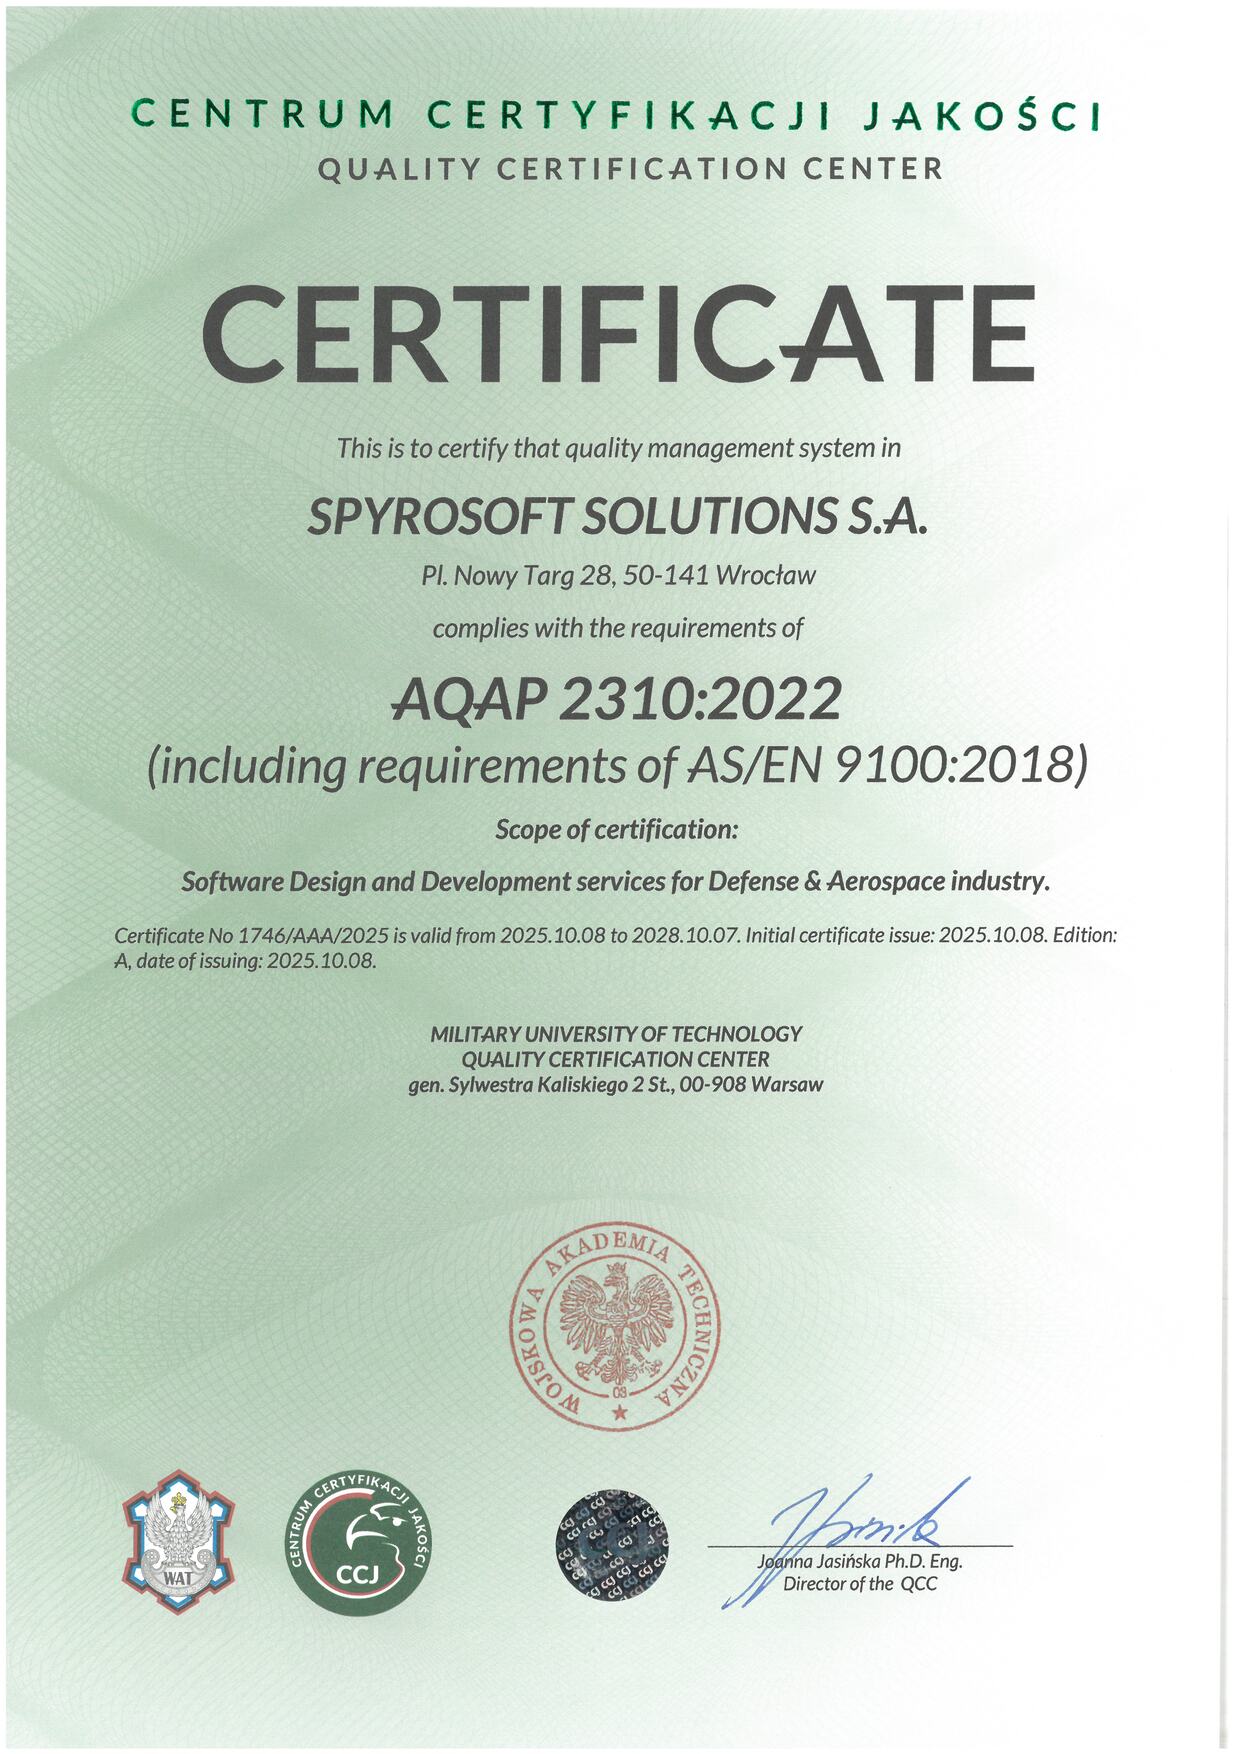
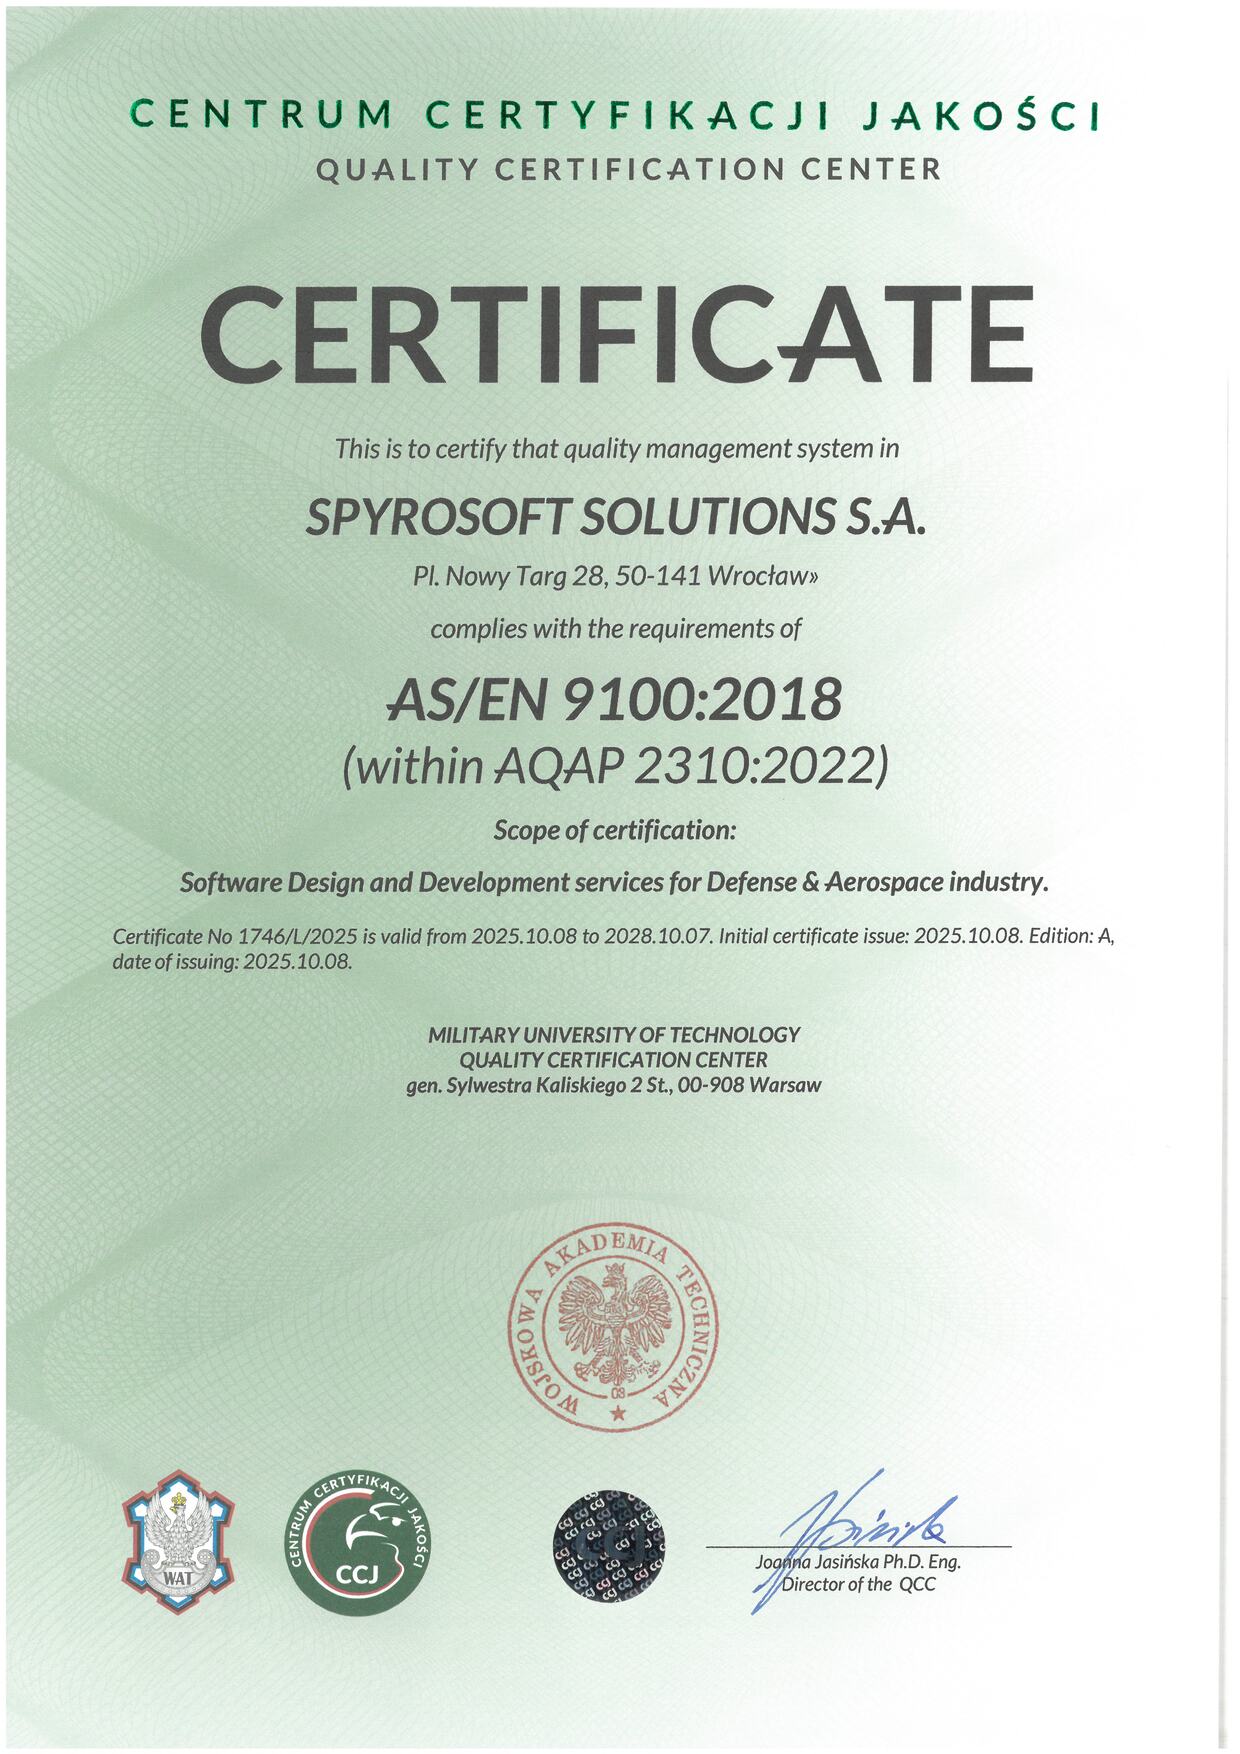
اطلع على شهاداتنا:
- ISO/IEC 27001
- AQAP 2110 / 2210 / 2310 (الناتو)
- AS/EN 9100
- TISAX
- Cyber Essentials
- ISO 9001
- WSK – الرقابة على تجارة السلع الاستراتيجية
- ترخيص وزارة الداخلية البولندية
- تسجيل NATO NCAGE
- JOSCAR
القطاعات المشمولة بنظام الكيانات الأساسية والمهمة
الطاقة
المياه والصرف الصحي
النقل
الاتصالات
الرعاية الصحية
اكتشف كيفية إعداد البنية التحتية الحيوية لما هو قادم
التسجيل بحلول 3 أكتوبر. نظام عامل بحلول 3 أبريل 2027. ابدأ بتحديد الفجوات!
تبدأ عملية التقييم بمحادثة أولية حول قطاعك وخدماتك الأساسية وأنظمتك الحالية. وسنراجع وضعك الحالي ونحدد الفجوات الرئيسية ونضع الخطوات التالية.
أكمل النموذج، وسنعاود التواصل معك خلال يوم عمل واحد.
