IEC 61508 : guide complet de la sécurité fonctionnelle avec FAQ


IEC 61508 is an international standard developed by the International Electrotechnical Commission (IEC) to ensure the functional safety of systems that incorporate electrical, electronic, or programmable electronic (E/E/PE) devices. It provides a framework for designing, implementing, operating, and maintaining safety-related systems to reduce risks to a tolerable level. Have a look at our guide to IEC 61508 to navigate the standard with confidence. There’s a comprehensive FAQ section, too.
In safety-critical industries, system failures can have catastrophic consequences. This can include injuries, loss of life, or environmental harm. IEC 61508 plays a crucial role in mitigating these risks by providing a structured framework for the design, implementation, and maintenance of safety-related systems to ensure their functional safety.
Sécurité fonctionnelle allows systems to perform their intended safety functions reliably when required, reducing risks to an acceptable level. IEC 61508 serves as the foundation for numerous industry-specific standards, offering a consistent reference point for developing safety-related systems across various sectors.
Also, IEC 61508 carries significant legal implications, particularly in Europe, where it aligns with the General Product Safety Directive 2001/95/EC (GPSD). This directive mandates that manufacturers of safety-critical products adhere to ‘State-of-the-Art’ development principles.
In the context of electronic safety-related systems, ‘State-of-the-Art’ refers to widely accepted best practices, which are now encapsulated in IEC 61508:2010 and its derived industry-specific standards. Failure to comply with these established practices could leave companies unable to use the “State-of-the-Art” defense in legal disputes concerning product fitness for purpose.
Que désignent les termes E/E/PE et E/E/PES ?
La norme internationale IEC 61508:2010 est officiellement intitulée « Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité ».
En raison de sa longueur, ce titre est souvent abrégé en « Sécurité fonctionnelle des systèmes E/E/PE relatifs à la sécurité », voire davantage en « Sécurité fonctionnelle des E/E/PES ».
Objectifs de l'IEC 61508
Les principaux objectifs de la norme incluent :
- Favoriser l'innovation technologique : soutenir les avancées des systèmes électriques, électroniques et électroniques programmables (E/E/PE) dans un cadre de sécurité robuste.
- Fournir une approche systématique et flexible : proposer une méthodologie techniquement solide et systémique, adaptable aux évolutions futures.
- Adoptez une méthodologie basée sur les risques : utilisez une approche par les risques pour définir les performances requises des systèmes liés à la sécurité, en veillant à ce que les risques spécifiés soient gérés efficacement. Ces risques peuvent être quantifiés ou traités en termes semi-quantitatifs.
- Support industry and sector standards: Serve as a generic standard applicable across industries while also assisting in the development of sector-specific standards (e.g., machinery, chemical processes) or product-specific standards (e.g., power drive systems).
- Renforcer la confiance dans les systèmes informatiques : fournir des outils et des lignes directrices permettant aux utilisateurs et aux régulateurs de faire confiance aux technologies de sécurité informatiques.
- Rationaliser les chaînes d'approvisionnement et la communication : établir des principes communs pour :
- Améliorer l'efficacité des chaînes d'approvisionnement pour des composants tels que les capteurs et les contrôleurs.
- Améliorez la clarté de la communication et des exigences de spécification.
- Promouvoir le développement de techniques et de mesures applicables à tous les secteurs.
- Permettre l'évaluation de la conformité : Faciliter la création de services d'évaluation de la conformité là où c'est nécessaire, en garantissant le respect des normes de sécurité.
Combien de parties compose la norme IEC 61508 ? Quelles parties concernent les logiciels ?
La norme IEC 61508 est structurée en sept parties clés :
Partie 1 : Exigences générales : définit les exigences globales pour atteindre la sécurité fonctionnelle, y compris le cycle de vie de la sécurité, les méthodologies d'évaluation des risques et les protocoles de gestion de la sécurité.
Partie 2 : Exigences relatives aux systèmes de sécurité E/E/PE : se concentre sur les exigences spécifiques liées aux composants matériels des systèmes de sécurité électriques, électroniques et électroniques programmables (E/E/PE).
Partie 3 : Exigences logicielles : détaille les exigences relatives aux composants logiciels utilisés dans les systèmes liés à la sécurité, couvrant l'ensemble du cycle de vie de développement logiciel, de la spécification initiale à la validation finale.
Partie 4 : Définitions et abréviations : fournit un glossaire complet des termes et abréviations utilisés dans la norme IEC 61508.
Partie 5 : Exemples de méthodes de détermination des niveaux d'intégrité de sécurité (SIL) : propose des exemples pratiques et diverses méthodes pour déterminer le SIL approprié à des fonctions de sécurité spécifiques.
Partie 6 : Lignes directrices sur l'application des parties 2 et 3 : Fournit des conseils sur la manière de mettre en œuvre efficacement les exigences décrites dans la partie 2 (Matériel) et la partie 3 (Logiciel).
Partie 7 : Aperçu des techniques et mesures : présente un large aperçu des diverses techniques et mesures pouvant être employées pour atteindre et maintenir la sécurité fonctionnelle.
Parts 1 through 3 contain the standard’s core requirements and are therefore normative. Part 4 provides essential definitions. The remaining sections, Parts 5 through 7, offer supportive guidelines and illustrative examples for development, making them informative in nature.
While all sections are relevant to some degree, software developers will primarily focus on IEC 61508-3:2010, titled “Functional safety of electrical/electronic/programmable electronic safety-related systems – Part 3: Software requirements.” This part details the specific requirements for software used in safety-related systems. However, it’s crucial to remember that a comprehensive understanding of IEC 61508 necessitates familiarity with all seven parts of the standard.
Concepts clés de la sécurité fonctionnelle
Pour bien comprendre l'IEC 61508, il est essentiel de maîtriser plusieurs concepts et termes fondamentaux :
- Sécurité fonctionnelle : Cet aspect de la sécurité globale du système repose sur la capacité du système à fonctionner correctement en réponse aux entrées. Il s'agit de prévenir les défaillances dangereuses et, en cas de défaillance, de veiller à ce que le système réagisse de manière à minimiser les risques.
- Niveau d'intégrité de sécurité (SIL) : SIL measures the reliability and performance of a safety function. It’s quantified by the probability of failure on demand (PFD) or the frequency of dangerous failures per hour. There are four SILs, ranging from SIL 1 (the lowest level of safety integrity) to SIL 4 (the highest).
- Cycle de vie de la sécurité : Ce processus structuré englobe toutes les étapes du cycle de vie d'un système lié à la sécurité, du concept initial au déclassement. Il garantit que la sécurité est prise en compte et gérée tout au long de la durée de vie du système.
Assurer la sécurité fonctionnelle de vos systèmes
Obtenir l'ebook
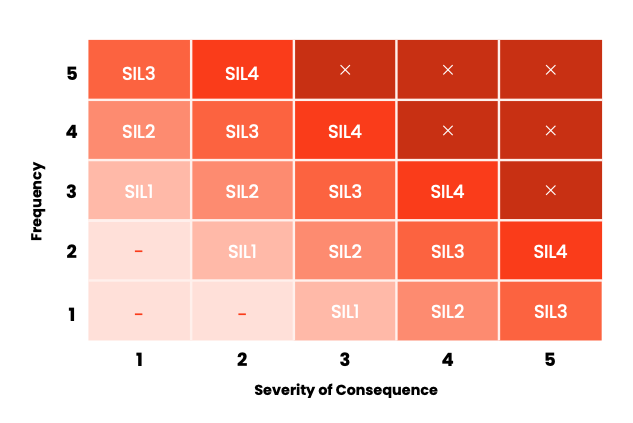
Que sont les SIL (Safety Integrity Levels) de l'IEC 61508 ?
For embedded software developers working with IEC 61508:2010, Part 3, “Software Requirements,” is of primary importance. However, the effort needed to fulfill each objective within this standard is directly related to the Safety Integrity Level (SIL) of the safety functions implemented by the system.
La détermination du SIL approprié est détaillée dans la partie 5 de la norme, intitulée « Exemples de méthodes pour la détermination des niveaux d'intégrité de sécurité ». Cette section décrit diverses méthodes quantitatives pour la dérivation du SIL.
Annex A of the standard addresses the concept of “Necessary Risk Reduction.” The tolerable risk level is contingent on factors such as the severity of potential injuries, the number of individuals exposed to the hazard, and the frequency and duration of that exposure.
L'IEC 61508 définit l'intégrité de sécurité comme « la probabilité qu'un système lié à la sécurité exécute de manière satisfaisante les fonctions de sécurité requises dans toutes les conditions énoncées au cours d'une période de temps déterminée ».
Therefore, the SIL assigned to each safety function depends on the probability of failure, which can be assessed using different approaches. A higher probability of failure necessitates a higher SIL (ranging from SIL1 to SIL4), resulting in more stringent and demanding software development practices to achieve an acceptable level of risk.
- SIL 1 : niveau le plus bas d'intégrité de sécurité, avec une probabilité de défaillance plus élevée.
- Les niveaux SIL plus élevés exigent des exigences plus strictes, ce qui rend la conformité plus gourmande en ressources.
- SIL 3 : niveau élevé d'intégrité de sécurité, avec une probabilité de défaillance nettement inférieure à celle du SIL 2.
- SIL 4 : niveau le plus élevé d'intégrité de sécurité, avec la plus faible probabilité de défaillance.
L'approche du cycle de vie de la sécurité
La figure illustre une représentation simplifiée du cycle de vie global de la sécurité, qui est l'un des trois cycles de vie clés de la sécurité : le cycle de vie global de la sécurité, le cycle de vie de la sécurité du système E/E/PE et le cycle de vie de la sécurité logicielle.
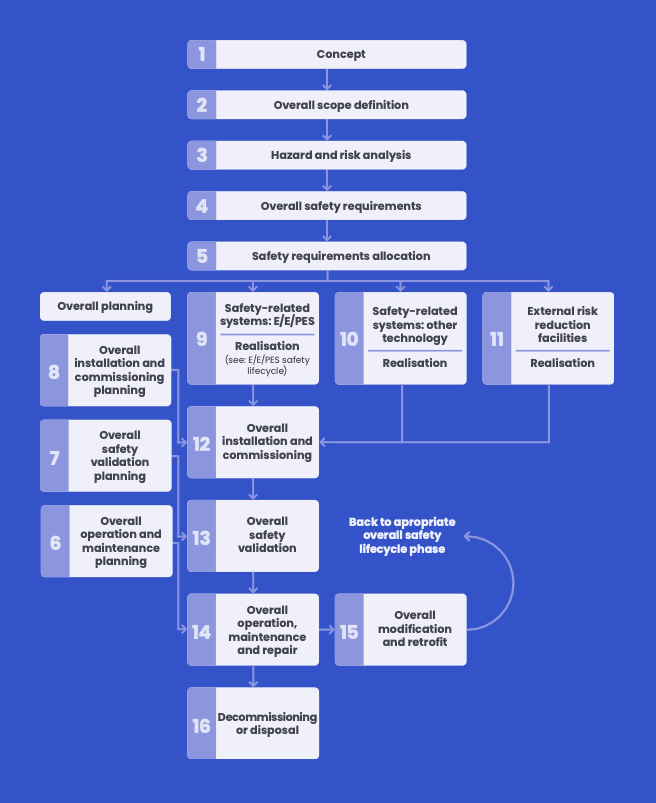
Each of these life cycles consists of multiple phases, with each phase outlining specific requirements that must be met. These requirements are closely tied to technical specifications, ensuring that safety considerations are systematically addressed throughout the development process.
Êtes-vous intéressé par le développement basé sur les modèles ?
IEC 61508 serves as the foundation for numerous sector-specific functional safety standards. These adapted standards address the unique needs of various industries and are often more appropriate for those contexts, for example, ISO 26262, designed for functional safety in motor vehicles, or IEC 62304, tailored for medical device software.
Vous trouverez ci-dessous comment l'IEC 61508 se rapporte aux autres normes :
- IEC 61508 et IEC 61511 : IEC 61511, “Functional safety – Safety instrumented systems for the process industry sector,” exemplifies an industry-specific standard derived from IEC 61508. While their lifecycle processes are conceptually similar, IEC 61511 utilises terminology and examples directly relevant to the process industries. The software development processes promoted by both standards are essentially identical, with IEC 61511 referencing IEC 61508 for software-specific guidance.
Assurer la sécurité fonctionnelle de vos systèmes
Obtenir l'ebook- IEC 61508 et ISO 26262 : ISO 26262, focused on the automotive sector, is also derived from IEC 61508. ISO 26262 can be more prescriptive in certain areas; for instance, it defines a specific Hazard and Risk Analysis (HARA) technique. Variations between the standards reflect the specific conditions of the automotive industry, such as higher production volumes, which make approaches like “proven in use” more applicable. It also uses “ASILs” (Automotive Safety Integrity Levels), which are qualitative measurements of risk derived differently from the SILs in IEC 61508.
- IEC 61508, ISO 13849 et IEC 62061 : ISO 13849 (“Safety of machinery — Safety-related parts of control systems”) and EN IEC 62061 (“Safety of machinery, functional safety of safety-related electrical, electronic and programmable electronic control systems”) are harmonised to the EU’s Machinery Directive. While a proposed standard (IEC/ISO 17305) to merge them was cancelled, ISO 13849-1 suggests that Safety-Related Parts of Control Systems (SRP/CS) designed to an appropriate level in ISO 13849, IEC 62061, or IEC 61508 can be combined.
Variantes spécifiques au secteur
Les systèmes critiques pour la sécurité dans divers secteurs s'appuient sur des normes spécialisées dérivées du cadre fondamental IEC 61508 pour garantir la sécurité fonctionnelle.
Automobile
ISO 26262, une adaptation de l'IEC 61508, est la norme principale pour la sécurité fonctionnelle des systèmes électriques et électroniques automobiles. Elle a été largement adoptée par les principaux constructeurs automobiles.
Prior to ISO 26262, the Motor Industry Software Reliability Association (MISRA) guidelines were the main reference for developing safety-related automotive software. MISRA, established to guide the creation of embedded software for road vehicle electronic systems, published its first set of guidelines in 1994. This document was the automotive industry’s initial interpretation of IEC 61508 principles.
Aujourd'hui, MISRA est surtout connu pour ses directives de programmation C et C++, devenues la norme de facto pour la programmation embarquée dans les industries critiques pour la sécurité, et également utilisées pour améliorer la qualité logicielle dans les applications non critiques.
Rail
IEC 62279 provides a specialised interpretation of IEC 61508 for railway applications, focusing on software development for control and protection systems, including communication and signaling. Its equivalent CENELEC standards are EN 50128 and EN 50657.
Industries de transformation
IEC 61511 addresses safety practices in the process industry, covering sectors such as refineries, petrochemical plants, pharmaceuticals, pulp and paper production, and power generation. It provides guidance on engineering systems that ensure process safety through instrumentation.
Centrales électriques
IEC 61513 specifies requirements for instrumentation and control systems critical to the safety of nuclear power plants. It encompasses both conventional hardwired and computer-based equipment or their combinations. ISO also provides an overview of nuclear power plant-specific safety norms.
Machines
L'IEC 62061 est la mise en œuvre spécifique aux machines de l'IEC 61508. Elle décrit les exigences relatives à la conception de systèmes de commande électriques liés à la sécurité au niveau du système et pour les sous-systèmes ou dispositifs non complexes.
Défis et considérations
Complexité du cycle de vie de la sécurité
L'IEC 61508 définit un cycle de vie de sécurité complet comprenant 16 phases, couvrant l'analyse, la réalisation et l'exploitation. La gestion des activités sur l'ensemble de ces phases nécessite des ressources et une coordination importantes.
Garantir la cohérence et la traçabilité tout au long du cycle de vie est complexe, en particulier pour les grands systèmes comportant de multiples interdépendances.
Détermination des niveaux d'intégrité de sécurité (SIL)
L'attribution des SIL appropriés implique une analyse rigoureuse des dangers et des risques, qui peut être subjective et ne fait l'objet d'aucune méthode universellement prescrite dans la norme.
• sémantique des données, par exemple, température ambiante, température ambiante cible, température de l'eau, etc.
Gérer les défaillances systématiques et aléatoires
La norme exige des mesures pour prévenir les erreurs systématiques (par exemple, les défauts de conception) et atténuer les défaillances matérielles aléatoires. Cette double approche accroît la complexité des efforts de conformité.
La mise en œuvre de conceptions tolérantes aux pannes et la garantie de modes de défaillance prévisibles constituent des défis techniques.
Défis spécifiques aux logiciels
Le développement logiciel sous IEC 61508 doit suivre des directives strictes, notamment des normes de codage (par exemple, MISRA) et des procédures de test rigoureuses pour éliminer les erreurs.
Atteindre une traçabilité bidirectionnelle entre les exigences, la conception et les tests est essentiel mais difficile à mettre en œuvre sans outils spécialisés.
Exigences en matière de documentation
La norme exige une documentation approfondie pour l'analyse des dangers, l'évaluation des risques, les spécifications de conception, les résultats de tests et les plans de maintenance. Cette documentation doit être suffisamment détaillée pour démontrer la conformité lors des audits.
Facteurs humains
Les erreurs humaines lors de la conception, de la mise en œuvre ou de la maintenance peuvent compromettre les efforts de conformité. La formation du personnel aux principes de sécurité fonctionnelle est essentielle mais gourmande en ressources.
Facteurs environnementaux et externes
Les influences externes telles que les fluctuations de température, les interférences électromagnétiques ou les perturbations d'alimentation doivent être prises en compte dans la conception et les tests du système.
Coûts et efforts de certification
Bien que la certification ne soit pas toujours obligatoire, son obtention renforce la crédibilité, mais exige un investissement important en temps, en outils et en expertise pour satisfaire aux exigences rigoureuses de la norme.
Mise en œuvre de l'IEC 61508
Fort d'une vaste expertise dans la mise en œuvre de l'IEC 61508 et des normes associées, notre équipe a travaillé avec un large éventail d'entreprises, acquérant ainsi des connaissances précieuses sur les meilleures pratiques et les pièges courants.
Notre connaissance approfondie de ces normes nous permet de vous guider efficacement tout au long du processus de mise en œuvre, en évitant les erreurs coûteuses et en surmontant tous les défis.
Planifiez une consultation gratuite avec nos experts dès aujourd'hui et laissez-nous vous aider à intégrer les normes IEC 61508 pour renforcer la sécurité et la fiabilité de vos systèmes.
FAQ : IEC 61508
To ensure safety, all significant hazards related to equipment and its control systems must be identified through a thorough hazard analysis, conducted by either the specifier or developer. This analysis determines whether functional safety measures are needed to provide adequate protection. If required, these measures must be integrated into the design in a structured and effective way. While functional safety plays a key role in risk mitigation, it is just one part of a broader safety approach—eliminating or reducing hazards through inherent safety in design remains the top priority.
La norme IEC 61508 définit les meilleures pratiques pour atteindre la sécurité fonctionnelle au sein des systèmes applicables, offrant un cadre clair pour la conception de solutions fiables et sécurisées.
IEC 61508 sets the framework for safety-related systems that rely on electrical, electronic, or programmable electronic (E/E/PE) components. It focuses on managing risks associated with the failure of safety functions these systems perform, rather than hazards linked to the hardware itself (e.g., electric shock). As a universally applicable standard, IEC 61508 can be used across industries, ensuring consistent safety measures regardless of the specific application.
Beyond preventing safety risks, the standard also addresses failures that could result in significant economic consequences. In such cases, IEC 61508 provides guidelines for implementing E/E/PE safety-related systems to protect both equipment and products. More detailed information on its scope is outlined in IEC 61508-1.
La norme s'applique à un large éventail de systèmes critiques pour la sécurité, notamment :
Systèmes d'arrêt d'urgence – Arrêt automatique des opérations en cas de dangers détectés.
Systèmes de détection incendie et gaz – Détecter et réagir aux fuites de feu ou de gaz.
Contrôle des turbines – Garantir un fonctionnement et un arrêt sûrs des turbines.
Gestion des brûleurs à gaz – Prévenir les dysfonctionnements et les conditions d'allumage dangereuses.
Indicateurs de sécurité des grues – Surveillance et prévention des situations de surcharge.
Systèmes de sécurité des machines – y compris le verrouillage des protecteurs et les fonctions d'arrêt d'urgence.
Dispositifs médicaux – Assurer un fonctionnement sûr et fiable des équipements vitaux.
Systèmes de positionnement dynamique – Contrôle des mouvements de navires à proximité des installations offshore.
Signalisation ferroviaire – Améliorer la sécurité des trains grâce à des systèmes de signalisation précis.
Entraînements de moteurs à vitesse variable – Limiter la vitesse pour prévenir les conditions dangereuses.
Surveillance et contrôle à distance des processus – Permettre une exploitation et une intervention sûres dans les systèmes industriels en réseau.
Outils d'aide à la décision – Lorsque des résultats incorrects pourraient impacter la sécurité.
Safety functions in these applications are implemented using a variety of technologies, including electro-mechanical relays, non-programmable solid-state electronics, and programmable devices such as microprocessors and programmable logic controllers (PLCs).
Regardless of the technology, IEC 61508 applies to the entire safety-related system—from sensors to control logic, communication networks, and final actuators. The effectiveness of safety functions depends on viewing and designing the system, ensuring that every component works together to meet rigorous safety requirements.
IEC 61508 applies to any safety-related system that incorporates electrical, electronic, or programmable electronic (E/E/PE) devices. This broad applicability is intentional, as many of the standard’s requirements—particularly those outlined in IEC 61508-1—are technology-agnostic. In fact, the early stages of development, including concept definition, hazard and risk analysis, and overall safety requirement specification, often take place before the final implementation technology is even selected.
Even in later phases, such as system realisation, functional safety requirements extend beyond E/E/PE devices to include non-electronic components like mechanical systems. For instance, the hardware reliability and fault tolerance requirements specified in IEC 61508-2 apply to all components within a safety-related system, regardless of whether they rely on E/E/PE technology.
Pour les systèmes de sécurité E/E/PE de faible complexité, une conformité totale avec l'IEC 61508 est réalisable sans nécessairement satisfaire à chaque exigence individuelle, ce qui permet une approche flexible mais rigoureuse pour garantir la sécurité du système.
IEC 61508 focuses on achieving functional safety, which is defined as the absence of unacceptable risk of physical injury or harm to human health. This includes both direct impacts and indirect consequences resulting from damage to property or the environment (as outlined in IEC 61508-4, section 3.1). By explicitly addressing long-term health risks, including those arising from environmental or property damage, the standard ensures a comprehensive approach to safety.
Beyond physical safety, IEC 61508 also acknowledges the economic consequences of system failures. In cases where failure could result in significant financial losses, the standard can be applied to specify safety-related E/E/PE systems designed to protect equipment and products (IEC 61508-1, section 1.2f).
The necessary safety functions and their required performance levels are determined through hazard and risk analysis (as detailed in IEC 61508-5). A similar methodology can be applied to assess environmental or financial risks by substituting safety parameters with equivalent environmental or financial criteria. The core requirements of the standard remain relevant in these contexts, including the performance levels, which are quantified based on the probability or frequency of dangerous failures (refer to IEC 61508-1, Tables 2 & 3).
IEC 61508-3:2010
SC 65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables liés à la sécurité – Partie 1 : Exigences générales
IEC 61508-4:2010
SC 65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité – Partie 2 : Exigences pour les systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité
IEC 61508-5:2010
SC65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité – Partie 3 : Exigences relatives aux logiciels
IEC 61508-6:2010
SC65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité – Partie 4 : Définitions et abréviations
IEC 61508-7:2010
SC65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité – Partie 5 : Exemples de méthodes pour la détermination des niveaux d'intégrité de sécurité
formation virtuelle
SC65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité – Partie 6 : Lignes directrices sur l'application de l'IEC 61508-2 et de l'IEC 61508-3
Fonctionnalités premium
SC65A
Sécurité fonctionnelle des systèmes électriques/électroniques/électroniques programmables relatifs à la sécurité – Partie 7 : Présentation des techniques et mesures
L'IEC 61508 est une publication payante et peut être achetée en ligne auprès de l'IEC ou auprès de l'organisme national de normalisation de votre pays.
Cependant, un aperçu de la norme, comprenant la table des matières, l'avant-propos, l'introduction, le domaine d'application et les références normatives, est disponible en téléchargement gratuit sur l'IEC Webstore.
Annex A of IEC 61508-5 introduces risk and safety integrity. In IEC 61508-1, clause 7 outlines the overall safety lifecycle requirements, which are visually represented in a lifecycle diagram (Figure 2) and summarised in Table 1. Additionally, key aspects such as verification, functional safety management, and functional safety assessment are detailed in clauses 7.18, 6, and 8, respectively.
Pour une vue d'ensemble plus large, l'Annexe A de l'IEC 61508-6 propose un résumé de huit pages des exigences des normes IEC 61508-2 et IEC 61508-3.
IEC 61508-2 presents the E/E/PE system safety lifecycle requirements in clause 7, with a corresponding lifecycle diagram in Figure 2 and a phase-by-phase summary in Table 1. Similarly, IEC 61508-3 outlines the software safety lifecycle requirements in clause 7, illustrated in Figure 3 and summarised in Table 1.
Chaque exigence de l'IEC 61508 doit être interprétée dans le contexte de sa phase de cycle de vie pertinente, en tenant compte des objectifs définis pour cette phase, cet article ou ce paragraphe. Ces objectifs sont toujours énoncés avant les exigences correspondantes.
The adoption of IEC International Standards by any country, regardless of IEC membership, is entirely voluntary. However, IEC National Committees strive to incorporate these standards as transparently and extensively as possible into national and regional regulations. Any deviations from an IEC International Standard in a corresponding national or regional standard must be explicitly stated.
The standard provides a general framework for all safety lifecycle activities related to E/E/PE safety systems used to perform safety functions. This unified approach ensures the development of a rational and consistent technical policy for all E/E/PE safety systems, regardless of the application sector. One of the primary goals is to support the creation of international product and application sector standards based on the IEC 61508 series. As a result, the first four parts of the standard serve as foundational safety publications.
Parts 1, 2, 3, and 4 of IEC 61508 are recognised as IEC basic safety publications. This designation means that IEC Technical Committees must reference these parts when preparing their own international standards for products or application sectors that involve E/E/PE safety-related systems. As a result, IEC 61508 will have broad implications across all IEC application sectors.
Note 1 : Le statut de publication de sécurité de base ne s'applique pas aux systèmes de sécurité E/E/PE de faible complexité, ni lorsque l'intégrité de sécurité requise du système E/E/PE est inférieure au niveau d'intégrité de sécurité le plus bas spécifié dans l'IEC 61508.
Note 2 : Le statut de publication de sécurité de base de cette norme internationale ne s'applique pas aux équipements médicaux conformes à la série IEC 60601.
IEC 61513 ed1.0 (2001-03)
SC 45A
Centrales nucléaires – Instrumentation et contrôle des systèmes importants pour la sûreté – Exigences générales applicables aux systèmes
IEC 61511-1 ed1.0 (2003-01)
SC 65A
Sécurité fonctionnelle – Systèmes instrumentés de sécurité pour le secteur des industries de transformation – Partie 1 : Cadre, définitions, exigences relatives au système, au matériel et aux logiciels
IEC 61511-2 éd.1.0 (2003-07)
SC 65A
Sécurité fonctionnelle – Systèmes instrumentés de sécurité pour le secteur des industries de transformation – Partie 2 : Lignes directrices pour l'application de l'IEC 61511-1
IEC 61511-3 éd.1.0 (2003-03)
SC 65A
Sécurité fonctionnelle – Systèmes instrumentés de sécurité pour le secteur de l'industrie de transformation – Partie 3 : Lignes directrices pour la détermination des niveaux d'intégrité de sécurité requis
IEC 62061 ed1.0 (2005-01)
TC 44
Sécurité des machines – Sécurité fonctionnelle des systèmes de commande électriques, électroniques et électroniques programmables relatifs à la sécurité
IEC 61800-5-2 éd.10 (2007-07)
SC 22G
Entraînements électriques à vitesse variable – Partie 5-2 : Exigences de sécurité – Fonctionnel.
Assistance à la conception de l'architecture système
Parallèlement à la création de normes internationales sectorielles pour les produits et applications basées sur l'IEC 61508, de nombreuses normes font référence à l'IEC 61508.
Due to the differing technical criteria in IEC 61508 and EN 954-1:1996 (which was also published as ISO 13849-1:1999 and later superseded by ISO 13849-1:2006), these two standards do not provide a sufficient technical basis to directly link safety performance measures based on the category requirements in EN 954-1:1996 with the safety integrity levels (SIL) requirements in IEC 61508.
However, from a practical perspective, an E/E/PE safety-related system that supports SIL1 safety functions (according to IEC 61508) generally meets the requirements for category 1 or category 2 systems (according to EN 954-1:1996). Similarly, SIL2 corresponds to category 3, and SIL3 corresponds to category 4.
Il est crucial de noter qu'il n'existe pas de corrélation inverse. Par exemple, on ne peut pas dire qu'un système de sécurité électrique/électronique/électronique programmable de catégorie 3 prend en charge des fonctions de sécurité SIL2, car de nombreuses exigences de l'IEC 61508 n'ont pas d'équivalent dans l'EN 954-1:1996.
Pour plus de détails, consultez la norme IEC 62061.
Oui. Un objectif clé de la norme est de faciliter le développement de systèmes liés à la sécurité E/E/PE dans les secteurs où les normes internationales relatives aux produits ou aux secteurs d'application ne sont pas encore disponibles.
Many of the requirements in IEC 61508, especially those in IEC 61508-2 and IEC 61508-3, are not restated in product or application sector standards but are instead referenced. As a result, most users of product or application sector international standards will also need to consult IEC 61508.
Pour plus d'informations, veuillez contacter votre comité national.
Le terme « shall » utilisé dans une exigence indique que celle-ci doit être strictement respectée pour pouvoir prétendre à la conformité avec la norme.
Lorsque « devrait » ou « il est recommandé que » est utilisé, cela suggère que, parmi diverses options, une est particulièrement appropriée, sans exclure les autres, ou qu'une certaine ligne de conduite est préférée mais non obligatoire.
Les éléments normatifs définissent les dispositions qui doivent être respectées pour revendiquer la conformité à la norme. Ces éléments comprennent généralement à la fois des énoncés « shall » et « should ».
In IEC 61508, the normative elements are found in: Part 1 (excluding the annex), Part 2 (including annexes A, B, C, D, and E but excluding F), Part 3 (including annexes A and D but excluding annexes B, C, E, F, and G), and Part 4. Parts 5, 6, and 7 contain no normative requirements.
Les éléments informatifs fournissent des informations complémentaires pour faciliter la compréhension ou l'utilisation de la norme, mais ne sont pas obligatoires pour la conformité. Les éléments informatifs ne peuvent pas contenir « shall ». Les notes et les notes de bas de page sont toujours considérées comme informatives.
Dans l'IEC 61508, les éléments suivants sont informatifs : l'annexe A de la partie 1, l'annexe F de la partie 2, les annexes B, C, E, F et G de la partie 3, ainsi que toutes les annexes des parties 5, 6 et 7.
Pour la structure globale de la série IEC 61508, reportez-vous à IEC 61508-1, Figure 1 (page 10 de l'aperçu).
If the standard is applied to low complexity E/E/PE safety-related systems, and there is reliable field experience that provides sufficient confidence that the required safety integrity can be achieved, some of the requirements in the standard may be unnecessary. In such cases, exemption from compliance with these requirements is acceptable, provided it is justified (refer to section 4.2 of IEC 61508-1).
La norme ne précise pas à quelles exigences cette exemption s'applique, laissant à l'utilisateur le soin de le déterminer et de le justifier. Il est toutefois important de noter que les conditions dans lesquelles cet assouplissement est autorisé sont très restrictives.
IEC 61508 divise la spécification des fonctions de sécurité en deux composantes :
Exigences relatives aux fonctions de sécurité (ce que fait la fonction)
Exigences d'intégrité de sécurité (la probabilité que la fonction soit exécutée de manière satisfaisante)
La norme ne spécifie pas la fonction de sécurité exacte ni les exigences d'intégrité de sécurité nécessaires pour une application particulière.
Le niveau d'intégrité de sécurité (SIL 1, 2, 3 ou 4) correspond à une plage de valeurs d'intégrité de sécurité, qui sont mesurées pour une fonction de sécurité spécifique en termes de :
La probabilité moyenne de défaillance dangereuse sur demande (pour le mode de fonctionnement à faible demande) ; ou
La fréquence moyenne d'une défaillance dangereuse par heure (pour un mode de fonctionnement à forte demande ou continu).
Remarque : pour plus d'informations sur le mode de fonctionnement, voir IEC 61508-4, paragraphe 3.5.16.
The safety integrity level allocated to a specified safety function within the E/E/PE safety-related system will determine the level of rigor required for compliance with the standard. Other factors will also influence this (see section 4.1 of IEC 61508-1).
Certaines parties de la norme indiquent explicitement la relation entre les exigences et le niveau d'intégrité de sécurité, telles que :
Tableau 5 de l'IEC 61508-1
Sections 7.4.2 et annexes A et B de l'IEC 61508-2
Annexes A et B de l'IEC 61508-3
Bien que les quatre annexes normatives fournissent des recommandations pour des techniques et des mesures spécifiques, elles diffèrent quant à ce qui est exigé pour la conformité.
In subclause A.2 of IEC 61508-2, Table A.1 outlines the requirements for detecting faults or failures through techniques and measures to control hardware failures. Tables A.2 to A.15 in the same subclause support Table A.1 by recommending techniques and measures for diagnostic tests and specifying the maximum levels of diagnostic coverage that can be achieved. To comply with the standard, the requirements of Table A.1 must be fulfilled. However, Tables A.2 to A.15 offer just one set of possible ways to meet these requirements.
Subclause A.3 of IEC 61508-2, including Tables A.16 to A.18, recommends specific techniques and measures, but their use is not mandatory for compliance. If a highly recommended technique or measure for the safety integrity level is not used, the rationale for this decision must be documented. Additionally, any techniques or measures chosen from Tables A.16 to A.18 must be used to the extent necessary to achieve at least the level of effectiveness stated in the table. Table A.19 provides guidance on the meaning of “low” and “high” effectiveness for some of the techniques and measures.
Annex B of IEC 61508-2 provides recommendations similar to those in subclause A.3. When a technique or measure that is highly recommended for the safety integrity level is not used, or when a technique that is explicitly not recommended is used, the rationale must be detailed. It is also necessary to achieve the level of effectiveness stated in the table for any techniques or measures that are used. Table B.6 offers guidance on what constitutes low and high effectiveness for most techniques and measures.
Dans les annexes A et B de l'IEC 61508-2, l'ombrage des tableaux fournit des indications sur la sélection et la combinaison des techniques et des mesures.
Il est important de noter que l'Annexe C de l'IEC 61508-2 est également normative et contient des exigences nécessaires à la conformité.
In Annexes A and B of IEC 61508-3, the standard requires that appropriate techniques and measures be selected based on the safety integrity level. While the annexes list specific techniques, other techniques may be used as long as they meet the relevant IEC 61508-3 requirements. Anyone claiming compliance with the standard must consider which techniques or measures are most appropriate for the specific challenges encountered during the development of each E/E/PE safety-related system. For guidance on justifying the selection of software techniques, refer to IEC 61508-3 Annex C (and supplementary information in IEC 61508-7 Annex F).
A key concern is the role of systematic factors in the failure of a safety function. These factors can arise in both hardware and software, and the effectiveness of measures used to meet the target failure measures for systematic safety integrity generally needs to be assessed qualitatively.
The tables in Annexes A and B of IEC 61508-3, which recommend software techniques, are not checklists for guaranteeing systematic safety integrity in software. Given the many factors that affect software systematic capability, it is not feasible to provide a one-size-fits-all approach for combining techniques and measures. This is why Annex C (and supplementary information in IEC 61508-7 Annex F) was developed, to:
Faible productivité – abstrait les complexités de l'infrastructure, permettant aux développeurs de se concentrer sur l'innovation.
Fournir une justification pour l'utilisation de techniques non explicitement répertoriées dans les Annexes A et B.
Lors du choix des techniques logicielles, plusieurs facteurs clés doivent être pris en compte, notamment :
La compétence des développeurs et leur expérience des techniques.
Connaissance de l'application et des défis potentiels.
La taille ou la complexité de l'application.
Recommandations sectorielles et bonnes pratiques reconnues.
Normes publiées au niveau national et international.
Les annexes A et B recommandent de documenter la justification du non-respect des préconisations relatives aux techniques hautement recommandées ou non recommandées lors de la planification de la sécurité, cette justification devant être approuvée par l'évaluateur.
In both IEC 61508-2 and IEC 61508-3, the choice of techniques for each lifecycle phase must be documented (see clause 5 of IEC 61508-1). Additionally, some subclauses require justification for the selection of techniques and measures, even when all recommendations are followed. For example, see clauses 7.3.2.2 e) and 7.4.2.9 of IEC 61508-2, and 7.4.3.2 a) of IEC 61508-3.
Clause 6 of IEC 61508-1 outlines the requirements for organisations responsible for an E/E/PE safety-related system, or for one or more phases of the overall E/E/PE system or software safety lifecycle. Additionally, clause 5 of IEC 61508-1 specifies the documentation requirements. The key documentation requirement is that it must contain sufficient information for each completed phase of the E/E/PE system and software safety lifecycles to support effective performance in subsequent phases and verification activities (see clause 5 of IEC 61508-1).
Of relevance in this context is the “Safety Manual for Compliant Items” (see IEC 61508-2, Annex D). This manual serves to document all the necessary information for a compliant item, enabling its integration into a safety-related system or subsystem in compliance with the requirements of IEC 61508.
In summary, IEC 61508 establishes requirements to ensure that essential information is available to those responsible for achieving functional safety. Clause 5 of IEC 61508-1 sets out the general need for sufficient information, while the safety manual for compliant items specifies the information that must be provided for an item (e.g., a component) for which the supplier claims compliance with certain clauses of IEC 61508.
Le tableau 1 de l'IEC 61508-1 spécifie les informations requises pour chaque phase du cycle de vie global de sécurité. Les tableaux 1 de l'IEC 61508-2 et de l'IEC 61508-3 fournissent des informations équivalentes pour les cycles de vie de sécurité des systèmes E/E/PE et de sécurité logicielle, respectivement.
For example, part of the entry from Table 1 of IEC 61508-1 for the “Realisation” phase of E/E/PE safety-related systems is shown below. It demonstrates that a system supplier responsible for the realisation phase needs documentation containing the specification of the E/E/PES safety requirements. This specification outlines all the safety functions allocated to the E/E/PE safety-related system(s) along with the corresponding safety integrity requirements for each function.
Non, un niveau d'intégrité de sécurité (SIL) n'est pas directement attribué à des sous-systèmes, éléments ou composants individuels. Il s'applique plutôt à la fonction de sécurité assurée par le système de sécurité électrique/électronique/électronique programmable (E/E/PE).
IEC 61508 addresses all components of the E/E/PE safety-related system, including field equipment and specific project application logic. These subsystems, elements, and components, when combined to implement the safety function(s), must meet the safety integrity level (SIL) target of the relevant safety functions. Any design using subsystems and components that are claimed to be suitable for the required SIL target must be assessed to verify their suitability. Suppliers of products intended for use in E/E/PE safety-related systems must provide sufficient information to support a demonstration of compliance with IEC 61508. Additionally, they must comply with Annex D of IEC 61508-2, which outlines the requirements for the “Safety Manual for Compliant Items.”
As a supplier of items (such as components or elements) for which you are claiming compliance with specific clauses of IEC 61508, you are required to comply with IEC 61508-2, Annex D, “Safety Manual for Compliant Items.” The purpose of the safety manual is to document all the information needed to enable the integration of the compliant item into a safety-related system, subsystem, or element, in accordance with IEC 61508 requirements.
Les sous-clauses suivantes sont particulièrement pertinentes dans ce contexte :
IEC 61508-2/7.4.9.6 : les fournisseurs doivent fournir un manuel de sécurité pour chaque élément conforme qu'ils fournissent et pour lequel ils revendiquent la conformité, conformément à l'annexe D de l'IEC 61508-2.
IEC 61508-2/7.4.9.7 : Le fournisseur doit documenter une justification pour toutes les informations fournies dans chaque manuel de sécurité pour les éléments conformes.
Note 1 : Il est essentiel que les performances de sécurité revendiquées d'un élément soient étayées par des preuves suffisantes. Les affirmations non étayées ne contribuent pas à établir la justesse et l'intégrité de la fonction de sécurité que l'élément prend en charge.
Note 2: There may be commercial or legal restrictions on the availability of evidence. These restrictions fall outside the scope of this standard. If such restrictions prevent the functional safety assessment from accessing the necessary evidence, the element cannot be considered suitable for use in E/E/PE safety-related systems.
Non, la norme exige qu'une évaluation de la sécurité fonctionnelle soit réalisée sur toutes les parties du système lié à la sécurité E/E/PE tout au long de toutes les phases du cycle de vie (voir article 8 de l'IEC 61508-1).
The required level of independence for the assessor varies depending on the safety integrity level (SIL). For SIL 1, the assessor may be an independent person within the same organisation, while for SIL 4, the assessor must be from an independent organisation. For SIL 2 and SIL 3, the level of independence is influenced by factors such as system complexity, design novelty, and the developers’ previous experience. Additionally, it is a specific requirement that the assessor be competent in the activities they are undertaking.
The required level of independence should be distinguished from the concept of third-party certification, which is not a requirement of IEC 61508. In some cases, companies may need to fulfill the requirement for independent persons or departments by engaging an external organisation. However, this does not mean that the external organisation must be a certification body. The external organisation should have the necessary competence and the appropriate level of independence to perform the task, but it may or may not be a certification body.
On the other hand, companies with internal organisations skilled in risk assessment and the application of safety-related systems, which are independent from and separate (in terms of management and resources) from those responsible for the main development, may be able to use their own resources to meet the requirements for an independent organisation (see note 2 of 8.2.12 of IEC 61508-1).
Pour les définitions de personne indépendante, service indépendant et organisation indépendante, consultez les sections 3.8.10, 3.8.11 et 3.8.12 de l'IEC 61508-4.
IEC 61508 mandates the consideration of human factors in identifying hazards and hazardous events (7.4.2.3 of IEC 61508-1) as well as in the design of the E/E/PE safety-related system (7.4.5.3 of IEC 61508-2). For E/E/PE safety-related protection systems, three key areas must be addressed:
Les actions ou erreurs humaines susceptibles de solliciter le système de protection lié à la sécurité E/E/PE – celles-ci doivent être identifiées et quantifiées.
Défaillance humaine consistant à ne pas réagir efficacement aux alarmes ou à ne pas prendre les mesures qui permettraient autrement de réduire la sollicitation du système de protection lié à la sécurité E/E/PE.
Défaillance humaine lors des tests et de la maintenance du système de protection lié à la sécurité E/E/PE, ce qui peut réduire son efficacité et augmenter la probabilité de défaillance à la demande.
L'article 7.5.2.4 de la norme IEC 61508-1 énonce les exigences pour qu'un système de contrôle ne soit pas désigné comme système lié à la sécurité. En résumé, ces exigences comprennent :
Autoriser un taux de défaillance dangereuse du système de contrôle supérieur au maximum défini par la norme pour un système lié à la sécurité (c'est-à-dire supérieur à 10^-5 défaillances dangereuses par heure).
Fournir des preuves adéquates que le taux de défaillance dangereuse autorisé est atteint (de plus amples détails sont fournis au point 7.5.2.4 de l'IEC 61508-1).
Identifier tous les modes de défaillance dangereux raisonnablement prévisibles du système de contrôle.
Il est important de noter que le taux de défaillance dangereuse mentionné dans ces exigences fait référence à un mode de défaillance dangereuse spécifique d'une fonction exécutée par le système de commande, qui pourrait, dans ce contexte, solliciter un système lié à la sécurité.
Vous avez des questions sur l'IEC 61508 ? Parlez à notre expert

Tomasz Lokietek
Responsable de la sécurité fonctionnelle embarquée et de la cybersécurité
arrow_circle_right Nos articles


