Analyse FMEA : ce que c'est et pourquoi elle est importante

There are different kinds of safety analyses classification, including failure analysis, which is crucial in identifying potential failure modes in a system before they manifest. One of them is to divide them between quantitative methods (predict the frequency of failures) and qualitative methods (identify failures but do not predict the frequency of failures). Examples are:
Les méthodes d'analyse qualitative incluent:
— Analyse qualitative des modes de défaillance et de leurs effets (FMEA) au niveau du système, de la conception ou du processus ;
— analyse qualitative par arbre de défaillances (FTA) ;
— Analyse des dangers et de l'exploitabilité (HAZOP) ;
— analyse qualitative par arbre d'événements (ETA).
Les méthodes d'analyse quantitative incluent:
— AMDEC quantitative ;
— analyse quantitative FTA ;
— analyse quantitative ETA ;
— Modèles de Markov ;
— diagrammes de fiabilité.
Qu'est-ce que l'AMDEC et pourquoi est-ce important ?
L'AMDEC est l'une des analyses inductives les plus largement connues utilisées dans le secteur automobile.
FMEA is a step-by-step approach for identifying all possible failures in a design, a manufacturing or assembly process, or a product or service. Failure detection is a critical component in assessing the effectiveness of risk management strategies within FMEA. The most important outcomes are understanding how failure happens and taking proactive measures to prevent these failures:
– identification de nouveaux dangers non identifiés précédemment lors de l'analyse des dangers et de l'évaluation des risques (HARA) ;
– preuves de l'adéquation des concepts de sécurité ;
– définition des mesures de sécurité pour la prévention ou la maîtrise des défaillances ;
– identification des exigences de conception et des exigences de test.
There are different types of FMEA. The main 2 groups are: Design and Process FMEA. The main goal of Design FMEA (DFMEA) is to perform failure mode analysis to uncover potential failures associated with the product design – product malfunctions, shortened life etc. On the other hand the main objective of Process FMEA (PFMEA) is to uncover failures related to process reliability, impact product quality, etc.
L'AMDEC fonctionnelle évalue les fonctions d'un système avant de finaliser une conception, permettant une approche structurée pour identifier les modes de défaillance potentiels sur la base des exigences fonctionnelles.
Il existe plusieurs publications de référence décrivant l'approche de l'AMDEC Conception et Processus, telles que : Failure Mode and Effect Analysis Handbook (publié par AIAG & VDA) ou Design & Process FMEA (publié par SAE).
Quelle est l'importance de l'analyse de sécurité SW ?
La meilleure illustration du rôle des analyses orientées sécurité logicielle se trouve dans l'Annexe E de la Partie 9 de l'ISO 26262:2018 (2e édition) :
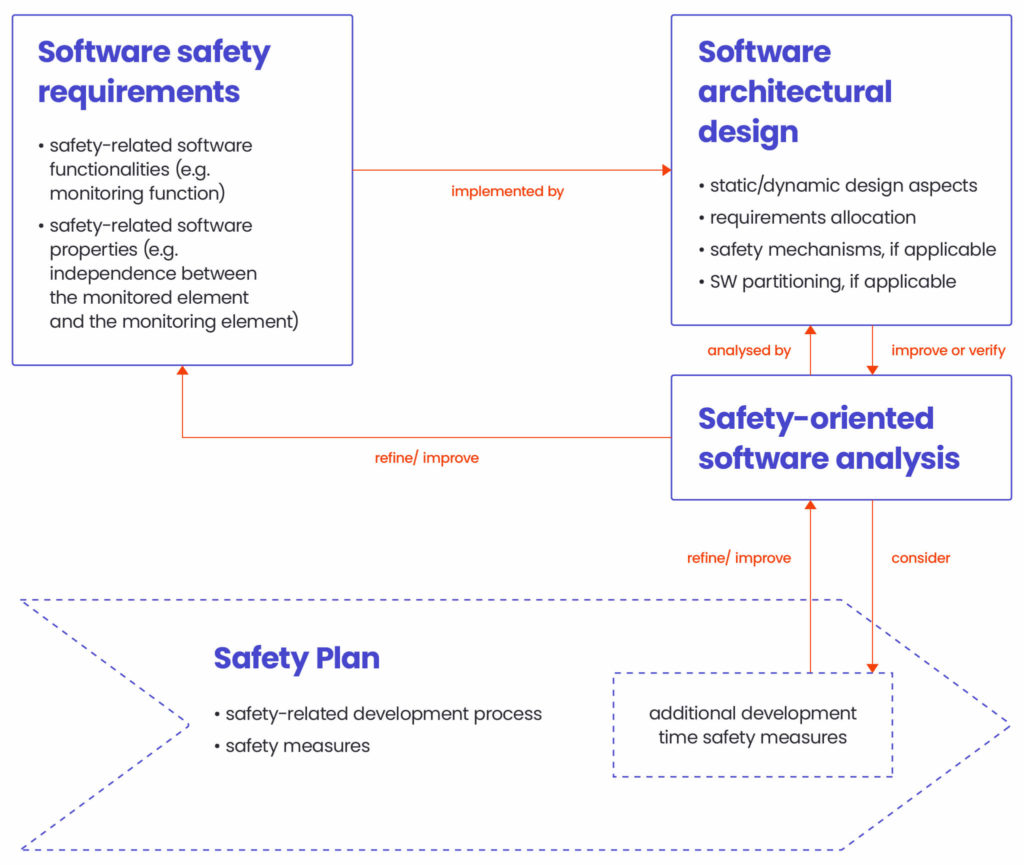
The best time for safety analysis as per the diagram above is SW Architectural Design. It can be done using deductive or inductive analyses. One of the most efficient solutions for inductive analysis is SW FMEA. The best if it is supported by a deductive approach like SW FTA along with DFA.
L'analyse du processus de fabrication est essentielle pour identifier les défaillances possibles lors des phases de conception et de fabrication d'un produit.
En ce qui concerne le SW FMEA, la disponibilité de normes et de lignes directrices est très faible et il n'est pas facile de vérifier les sources des publications. L'une d'entre elles est « Effective Application of SW Failure Modes Effect Analysis » d'Ann Marie Neufelder.
This is a very complex approach containing a lot of different approaches, methods and steps. Especially for the companies which are at the beginning of ISO26262 journey, it might be very difficult to adapt it to their technology and processes without extensive support and time.
Ingénieurs FUSA de Spyrosoft à travers les différents ISO26262 projects were able to develop their own approach to SW FMEA. It is continuously evolving to adapt new technologies and lessons learnt. It is also worth to add that SpyroSoft safety analyses reports based on the SW FMEA already passed several FUSA Assessments.
Approfondissez vos connaissances de l'ISO 26262. Téléchargez notre guide.
Obtenir le guide
Quelles sont les étapes du SW FMEA ?
L'approche générale de l'AMDEC logiciel est similaire à celle de l'AMDEC de conception (AIAG & VDA). Les colonnes de la fiche d'analyse de sécurité pour l'AMDEC logiciel peuvent être organisées comme suit :


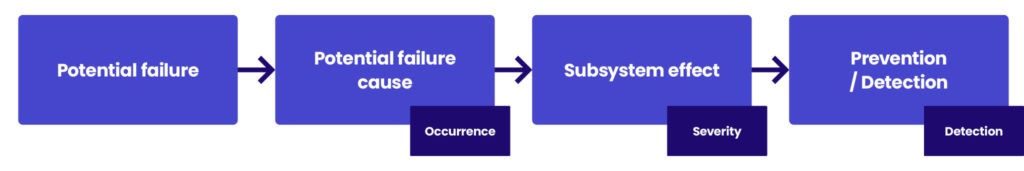
La première étape de l'AMDEC logicielle contient 4 étapes comme illustré dans le diagramme ci-dessous :
HAZOP (Hazard and Operability Study) – systematically investigates each element in an Architecture or any other model/system/process. The goal is to find potential situations that would cause that element to pose a hazard or limit its operability. In this approach key words like “NO or NOT”, “PART OF” etc. help in defining potential failures in function/element.
Chaque cause potentielle de défaillance doit contenir une cote d'Occurrence (O). Elle décrit la probabilité que la cause de défaillance se produise en exploitation chez le client, conformément au tableau de cotation, en tenant compte des résultats des contrôles de détection déjà réalisés.
Quelle est la différence entre les analyses de sécurité qualitatives et quantitatives ?
- Effets de défaillance potentiels susceptibles de violer directement l'objectif de sécurité
- Les effets de défaillance potentiels susceptibles d'impacter le système/sous-système, les entités locales, entraînant une non-conformité aux réglementations, des performances médiocres, une perte des fonctions prévues, etc.
Chaque effet doit être évalué à l'aide de la mesure de Gravité (S). Elle est associée à l'effet de défaillance le plus grave pour un mode de défaillance donné sur la fonction évaluée.
Chaque contrôle de prévention/détection doit être évalué à l'aide de la mesure de détection (D). Il s'agit d'une mesure estimée de l'efficacité du contrôle de détection à démontrer de manière fiable la cause de défaillance ou le mode de défaillance avant que l'élément ne soit libéré pour la production.
- La deuxième étape de l'analyse SW FMEA est l'évaluation des risques, la validation et l'optimisation FMEA SW
- Le premier point de contact doit être l'Architecte Logiciel responsable de la mise en œuvre des SMs au sein de l'Architecture Logicielle et du remplissage de la colonne « Mise en œuvre des SMs »
- La colonne « Requirement Coverage » est tenue par l'ingénieur exigences (Req Eng.). Elle doit contenir les exigences de sécurité logicielle déjà existantes ou de nouvelles exigences dérivées directement de l'AMDEC logicielle.
- La colonne « Test Coverage » doit être renseignée avec les identifiants des cas de test (au niveau unitaire ou d'intégration) destinés à vérifier le comportement correct des mécanismes de sécurité lors du démarrage et en fonctionnement normal.
N'oubliez pas le rapport de vérification de l'analyse de sécurité approprié exigé par l'ISO 26262.
Il doit résumer et communiquer les résultats de l'activité SW FMEA, confirmer l'efficacité des actions mises en œuvre, consigner l'analyse des risques et la réduction des risques à un niveau acceptable.
Quels sont les indices et les meilleures pratiques pour réaliser un bon SW FMEA ?
- Static View: the FUSA critical components shall be clearly marked. The critical signal path shall be shown from the HW peripherals through MCAL, ECUAL, BSW up to Application Layer (in AUTOSAR projects). Based on such diagram FUSA critical components (also QM ones if they are on the way of critical path) shall be taken into consideration for SW FMEA.
- Vue dynamique : où des défaillances telles que le retard des données transmises, le blocage de l'accès au canal de communication ou la corruption de la mémoire peuvent être identifiées.
Si vous rencontrez des difficultés avec le SW FMEA ou toute autre analyse de sécurité SYS/SW – veuillez consulter notre site web pour plus d'informations
Vous pouvez réserver une formation en présentiel ou en ligne pour vous et votre équipe afin de découvrir les bases et les processus à partir d'études de cas et d'exercices bien structurés basés sur des exemples concrets.
Qualitative analyses identify potential failure modes without predicting how often they might occur, focusing instead on understanding system vulnerabilities. Quantitative analyses, on the other hand, use numerical data to estimate the likelihood or frequency of failures. Both approaches complement each other to create a complete picture of system reliability and safety.
FMEA (Failure Modes and Effects Analysis) helps engineers identify and evaluate potential failures in design, manufacturing, or processes before they cause real-world issues. It supports proactive risk management by defining safety measures, design requirements, and preventive actions. This method is essential for improving system reliability and ensuring compliance with safety standards like ISO 26262.
Design FMEA (DFMEA) focuses on potential failures in the product’s design that could lead to malfunctions or reduced lifespan. Process FMEA (PFMEA) examines failures that could arise during manufacturing or assembly, affecting product quality or reliability. Both approaches aim to identify risks early and implement effective countermeasures.
A good SW FMEA starts with a clear understanding of system architecture, marking safety-critical components and signal paths. It should combine both static and dynamic views to identify risks such as communication delays or memory corruption. Collaboration between software architects, requirements engineers, and testers is key to ensuring comprehensive analysis and effective safety validation.
arrow_circle_rightnous contacter
Nous vous aidons à mettre en œuvre les normes de sécurité automobile.

arrow_circle_right nos articles



